Identity Challenge Card
Identity Challenge Card هي شبكة مطبوعة من أزواج الكلمات — بلا هاتف، بلا تطبيق، بلا شبكة. يقرأ الموظف إحداثيًا يُستخدم مرة واحدة، وتُثبَت هويته محليًا: عند مكتب الخدمة، وعند تسجيل الدخول، وعند إعادة تعيين كلمة المرور.
- كل موظف، كل بيئة
- النشر في أقل من ساعة
- بلا MDM، بلا تطبيق، بلا أجهزة
- متعدد اللغات — يشمل RTL وCJK
- إعادة تسجيل سهلة — بلا إقران أجهزة

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold




حالات الاستخدام
ثلاث حالات استخدام، بطاقة مطبوعة واحدة
البطاقة نفسها تغطي اللحظات الثلاث التي تُثبت فيها بيانات الاعتماد أو تُستبدل أو تُستعاد — عند مكتب الخدمة، وعند تسجيل الدخول، وعند إعادة التعيين. شغّل أي فيديو توضيحي وتابع النص المكتوب أثناء النطق.
- حالات الاستخدام 01النص المكتوباضغط على كلمة للتشغيل من عندها
A caller says they're locked out and need their access back.
The agent has to decide: is this really them?
Texting a code to the caller's phone assumes the phone is theirs, not a device the attacker may already control.
The Identity Challenge Card, from Avatier, is deviceless MFA on a printed card.
The agent names a coordinate.
The caller reads the matching word back off the card.
The desk checks the answer locally.
Each value works only once, so it can't be replayed.
Security questions can be researched.
What's on the card isn't online, or on a device.
It still works when the identity provider is down.
Built for service desk leaders, and for the security and IT leaders behind them.
Verify the human, not the device.
Try the live card at identitychallengecard.avatier.com
تحقّق من الإنسان
يتصل أحدهم بمكتب الخدمة طالباً استعادة وصوله. يذكر الموظف إحداثياً، فيقرأ المتصل الإجابة من بطاقته المطبوعة، وتُستهلك تلك القيمة — تحقّق مباشر من الهوية لا يعتمد على جهاز قد يكون المهاجم مسيطراً عليه أصلاً.
شاهده لمكتب الخدمة - حالات الاستخدام 02النص المكتوباضغط على كلمة للتشغيل من عندها
Same workstation, a different worker every shift.
The login has to know who's standing there.
Most MFA assumes a trusted device at sign-in.
On the line, there often isn't one, so those workers become exceptions.
The Identity Challenge Card, from Avatier, puts the factor on a printed card instead.
Here she signs in without a password.
A coordinate appears.
She reads the word off her card, adds her PIN, and her employee ID is checked automatically.
Same card on a virtual desktop.
Where the site keeps the password, the card answers the MFA challenge.
It sits alongside the MFA you already run, and policy routes each worker to the right method.
Built for shared workstations, frontline teams, and the IT and security leaders covering them.
Login, with or without a password.
Try the live card at identitychallengecard.avatier.com.
تسجيل الدخول، بكلمة مرور أو بدونها
البطاقة هي العامل في الحالتين. استخدمها بلا كلمة مرور على محطات العمل المشتركة وأسطح المكتب الافتراضية، أو احتفظ بكلمة المرور ودع البطاقة تجيب عن تحدي MFA — دون هاتف، ودون تطبيق، ودون رمز أجهزة يحتاج إلى تسجيل.
قارنها بـ MFA المعتمدة على الأجهزة - حالات الاستخدام 03النص المكتوباضغط على كلمة للتشغيل من عندها
Back from break, and locked out.
The phone that should prove it's you is dead, out of signal, or in a locker.
With device MFA, that turns into a help desk call.
With the Identity Challenge Card, from Avatier, he resets it himself.
The new password field stays locked.
A coordinate appears.
He reads the word off his printed card and adds his private PIN, and his employee ID is checked automatically.
Proof first.
Only then does the password change.
The phone never came into it, and there was no help desk call.
Every challenge and re-issue is logged in the identity governance you already run.
Built for workers who can't count on a phone, and for service desk leaders tired of the lockout queue.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
إعادة تعيين كلمة المرور ذاتياً
موظف محجوب عن الدخول يحل المشكلة بنفسه. تُثبت البطاقة هويته قبل تغيير كلمة المرور، فلا تحتاج إعادة التعيين إلى الاتصال بمكتب المساعدة — وتظل تعمل حين يكون الهاتف فارغ الشحن أو خارج التغطية أو داخل خزانة.
جرّب البطاقة الحية
متاح أيضاً
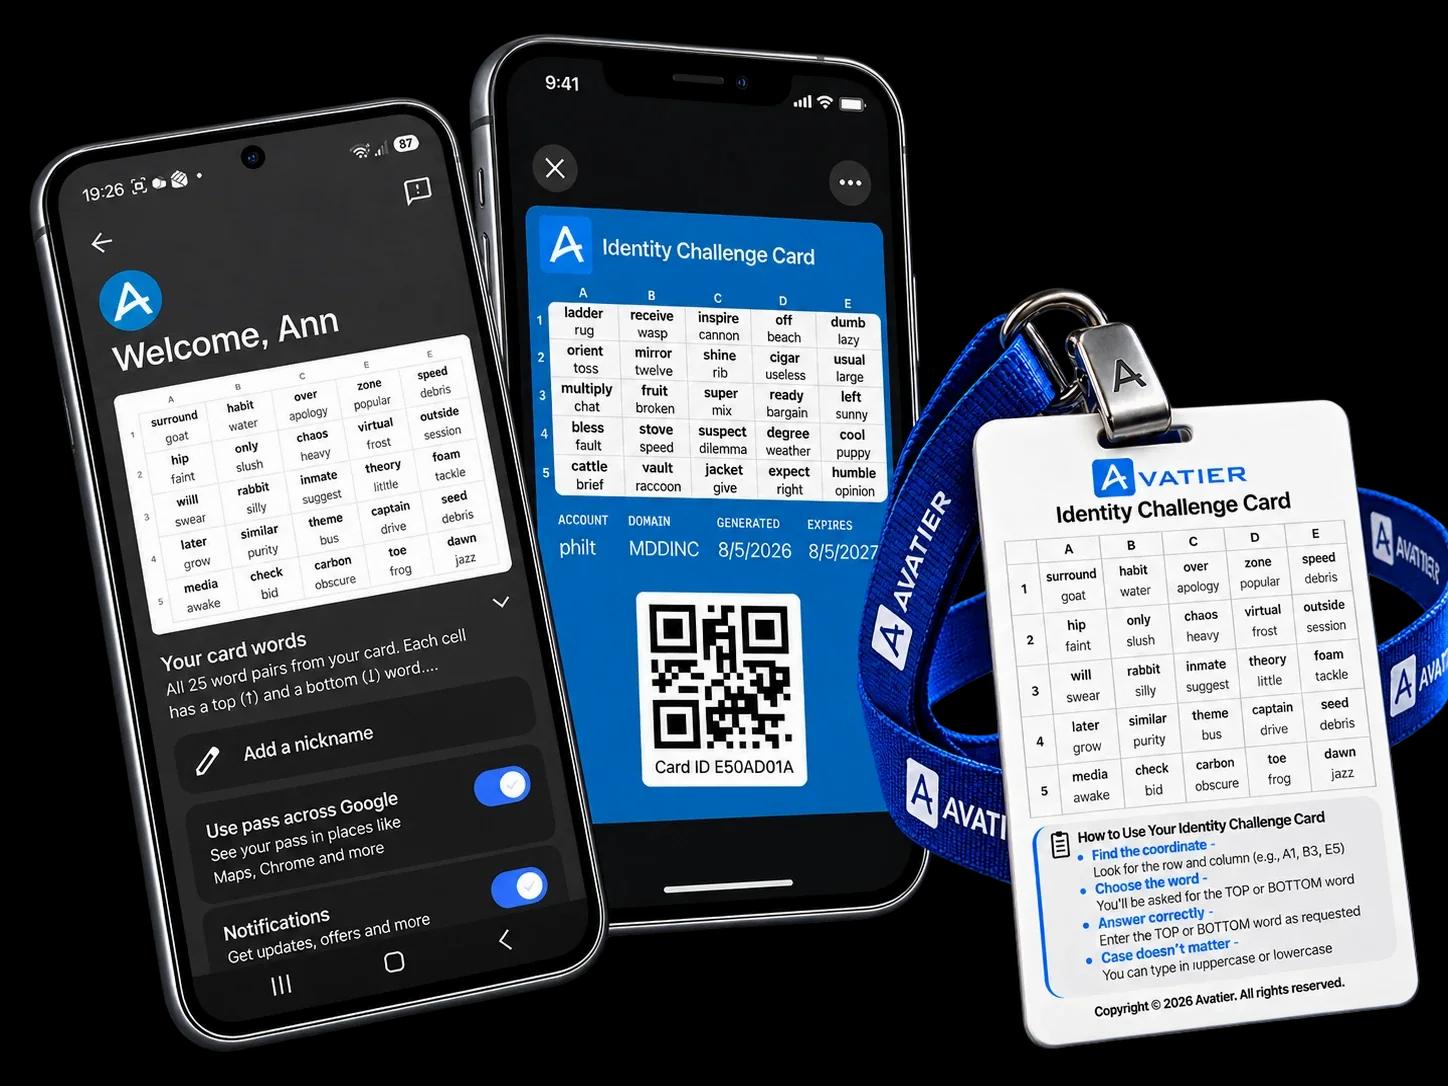
Identity Challenge Card للمحافظ الرقمية على الجوال
التحقق البشري في جيبك. أضف البطاقة إلى Apple Wallet أو Google Wallet أو Samsung Wallet للحصول على وصول سريع وهوية احتياطية آمنة، جاهزة حين تتعطل MFA القياسية — إلى جانب البطاقة المطبوعة، لا بدلاً منها.
- وصول جاهز للمحفظة
- تحقق بشري
- MFA احتياطية حين يهم الأمر
- التحقق من بطاقة الهوية الحكومية (قريبًا)
وفّر هوية احتياطية لكل موظف.
MFA المعتمدة على الأجهزة لا تستطيع حماية من لا يملك جهازاً
كل منتج MFA في السوق يفترض أن جهازاً موثوقاً متاح في وقت المصادقة. هذا الافتراض خاطئ بالنسبة لمعظم القوى العاملة.
80% من القوى العاملة العالمية بدون مكاتب. المصانع والمستشفيات والخدمات الميدانية والتجزئة واللوجستيات والتعليم والبناء — الموظفون الذين يديرون العمليات نادراً ما يحملون هواتف شركات، وحتى من يحملها لا يستطيع استخدامها في الأرضية.
النتيجة فجوة تغطية موثقة. تكتب المؤسسات استثناءات MFA للموظفين الذين لا تستطيع الوصول إليهم. هذه الاستثناءات هي سطح الهجوم الذي يُعِدّه الخصوم أولاً.1,2,3
80 percent
80% من القوى العاملة العالمية بدون مكاتب
2.7 مليار عامل حول العالم لا يجلسون خلف مكاتب، ولا يحملون هواتف شركات، ولا يستطيعون تثبيت تطبيقات المصادقة — وهم القوى العاملة التي لا تغطيها معظم المؤسسات.
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFA تسدّ الأحمر. MFA المعتمدة على الأجهزة لا يمكنها الوصول إلى هناك بدون هاتف أو تطبيق أو رمز أو شبكة.
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
We'll map your coverage gap and what it's costing you today.
هجوم Handala الإيراني على Stryker هو بالضبط سبب وجود Deviceless MFA.
مجموعة Handala متحالفة مع إيران. إنهم لا يريدون فدية — بل يريدون تعطيل عملك بالكامل.
مجموعات المسح المتحالفة مع الدول لا تتفاوض؛ إنها تبني حمولات مصممة لإبقاء موظفيك محرومين من الوصول. ثم يرن الهاتف في مكتب الخدمة لديك. «معك John من قسم القلب — أحتاج استعادة صلاحياتي الآن.» كيف يعرف الفني على الخط أنه John فعلاً — وليس المهاجم الذي سيطر على هاتف John بالفعل؟
MFA المعتمدة على الأجهزة مقابل المصادقة Deviceless
MFA معتمدة على الأجهزة
مصادقة Deviceless
مع هذه الطبقة الاحتياطية، كان تعافي Stryker سيُقاس بالأيام لا الأسابيع.
ثلاثة عوامل. صفر اعتماد على الأجهزة.
Deviceless MFA تحل ثلاثة عوامل مستقلة — جميعها محلية، جميعها بدون أجهزة، جميعها في أقل من 10 ثوانٍ.
عامل Challenge Card
شبكة مطبوعة من أزواج الكلمات. عند تسجيل الدخول يطلب النظام إحداثياً محدداً — يقرأ المستخدم الإجابة مباشرة من البطاقة. بدون مكالمة شبكة. بدون جهاز.
عامل المعرفة الخاصة
PIN قصير يعرفه المستخدم وحده. مرتبط بالبطاقة حسب السياسة ومتحقق منه في الذاكرة بحيث لا يوجد سطح للإعادة أو brute-force.
عامل مرساة الهوية
هوية المستخدم في الدليل — Employee ID أو شارة أو رئيس موفر عبر SCIM. يربط التحدي بشخص محدد، مع مسار تدقيق كامل.
شاهد المصادقة Deviceless. جرّبها. افهمها في 60 ثانية.
Self Enrollment or Auto Enroll Everyone at Once.
جولة مُروَى لـ Deviceless MFA والبطاقة والحل المحلي ثلاثي العوامل.
هذه هي Deviceless MFA. جرّبها.→
بدون تسجيل. بدون تنزيل. احلّ تحدياً ثلاثي العوامل مباشرة هنا مقابل بطاقة مطبوعة — نفس التدفق الذي ينفذه الموظف أثناء توقف الهوية.
بدون هاتف مطلوب
بدون تطبيق مطلوب
بدون شبكة مطلوبة
بدون رمز أجهزة مطلوب
بدون اعتماد على أنظمة مخترقة
تعمل بأي لغة، بما فيها RTL وCJK
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
الإحداثي C2 — الكلمة العلوية
PIN الخاص بك 1234
Employee ID EMP-48291
كيف تعمل العوامل الثلاثة
· عامل Challenge Card — جد الإحداثي (مثل A1، B3) وأدخل الكلمة العلوية أو السفلية
· عامل المعرفة الخاصة — اقرأ PIN المكون من 4 أرقام وأدخله في حقل PIN
· عامل مرساة الهوية — يتم التحقق من Employee ID تلقائياً
· جميع العوامل الثلاثة مطلوبة — يجب أن تكون الكلمة وPIN صحيحين للوصول
· تحدٍ جديد — اضغط 'لعبة جديدة' للحصول على إحداثيات وPIN عشوائيين
القيمة التجارية لـ Deviceless MFA مُعيَّنة على المشتري
كل صاحب مصلحة يحصل على نتيجة مختلفة. Identity Challenge Card هي التحكم النادر حيث يحصل CISO وCIO وCFO وCEO وService Desk والمحلل كلٌ على إجابته.
جاهز لإغلاق فجوات الامتثال لديك باستخدام Deviceless MFA؟
احجز عرضاً تجريبياً مصمماً لقوى العاملة لديك — سنربط استثناءاتك بخطة نشر قبل أن تضع هاتفك.
مبنية للقوى العاملة العالمية
تأتي Identity Challenge Card بـ 34 لغة، بما فيها RTL العربية والعبرية وCJK الصينية واليابانية والكورية. نفس البطاقة، نفس التدفق ثلاثي العوامل — موطَّنة لكل موظف.
Deviceless MFA موثوقة في البيئات المنظمة
مصممة من اليوم الأول لأعباء CMMC وHIPAA وPCI-DSS وGDPR وFERPA. ثلاثة أعمدة بنيوية تجعل قصة الامتثال أبسط من MFA المعتمدة على الأجهزة، لا أصعب.
الخصوصية بالبنية
صفر بيانات شخصية على آلية المصادقة
- لا يلامس البطاقة أي رقم هاتف أو قياسات حيوية أو بيانات شخصية
- محتوى البطاقة معتم بدون PIN المستخدم
- صفر تعرض لـ GDPR من قناة المصادقة
- لا معالج طرف ثالث بين المستخدم والتحدي
- الإبطال فوري — بدون تنظيف لاحق
تحكم دورة الحياة الكاملة
إصدار وإبطال وتدقيق محكوم
- يتم إصدار كل بطاقة عبر سير عمل IGA الحالي
- كل تحدٍ وإعادة إصدار يكتب سجل تدقيق غير قابل للتعديل
- نوافذ انتهاء وإعادة تسجيل مفروضة بالسياسة
- إعادة الإصدار مع التحقق من الهوية تغلق مسار الهندسة الاجتماعية
- فصل الأدوار بين المُصدر والمعتمد والمدقق
مقاومة التصيد بالتصميم
بدون push، بدون إعادة، بدون relay
- بدون إشعارات push — بدون سطح لـ push fatigue
- كل قيمة إحداثي أحادية الاستخدام — الإعادة مستحيلة بنيوياً
- تحقق معزول عن الشبكة — بدون سطح هجوم شبكي
- لا سر TOTP مشترك لاستخراجه
- مقاومة للتصيد مكافئة لـ FIDO2 بدون الجهاز
معترف بها على Gartner Peer Insights
4.4
استناداً إلى 14 مراجعة موثقة لـ AvatierIdentity Governance and Administration
اقرأ المراجعات على Gartner Peer Insights


نزّل White Paper + Datasheets
حجة الفئة الكاملة، رواية تعافي Stryker وأوراق بيانات المنتج — ثلاثة ملفات PDF لحزم CISO وCIO ومجلس الإدارة.
الأسئلة الشائعة
نفس الأسئلة تظهر في كل مكالمة CISO وCIO وCFO وCEO وService Desk ومحلل. الإجابات أدناه — اختر ملفك الشخصي.
MFA مقاومة للتصيد لـ 100% من القوى العاملة
ما هي Deviceless MFA فعلاً — وما الذي يجعل Identity Challenge Card مختلفة عن أي MFA أخرى؟
هل البطاقة المطبوعة آمنة فعلاً؟ بطاقة مفقودة تعني اعتماداً مخترقاً.
لدينا بالفعل MFA. لماذا يترك حلنا فجوة موثقة؟
هل يمكن لـ push bombing أو الإعادة أن تعمل ضدها؟
شاهد أين تتناسب Deviceless MFA في بيئتك
بدون التزام · رد في نفس اليوم
تحدث مع الفريق وراء Identity Challenge Card — أول Deviceless MFA في الإنتاج.


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA: What CISA and NIST Require and How to Deploy It in an Enterprise
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more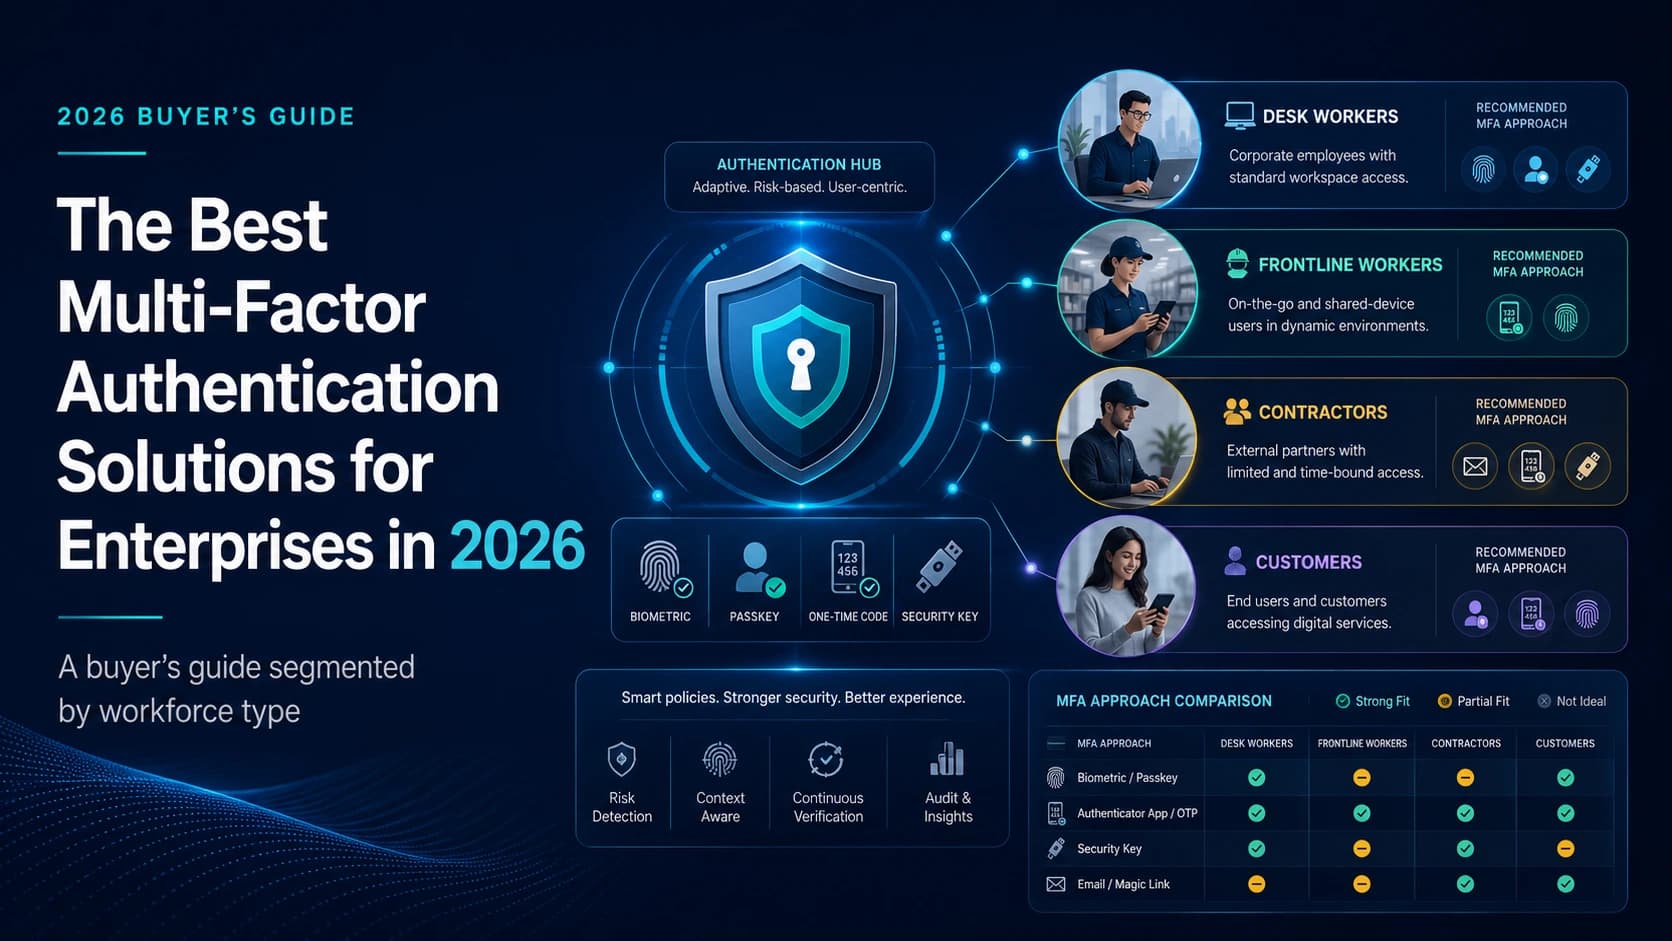
Best MFA Solutions for Enterprise in 2026, Compared by Workforce Type
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more