Identity Challenge Card
Die Identity Challenge Card ist ein gedrucktes Raster aus Wortpaaren – ohne Telefon, ohne App, ohne Netzwerk. Mitarbeitende lesen eine Einmal-Koordinate ab, und ihre Identität wird lokal bestätigt: am Service Desk, bei der Anmeldung und beim Zurücksetzen des Passworts.
- Jeder Mitarbeiter, jede Umgebung
- In unter einer Stunde ausgerollt
- Kein MDM, keine App, keine Hardware
- Mehrsprachig – inklusive RTL und CJK
- Einfache Neuausstellung, ohne Geräte-Pairing

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold




Anwendungsfälle
Drei Anwendungsfälle, eine gedruckte Karte
Dieselbe Karte deckt die drei Momente ab, in denen ein Credential nachgewiesen, ersetzt oder wiederhergestellt wird — am Service Desk, beim Login und beim Zurücksetzen. Starten Sie ein Erklärvideo und folgen Sie dem mitlaufenden Transkript.
- Anwendungsfälle 01TranskriptAuf ein Wort tippen, um dort abzuspielen
A caller says they're locked out and need their access back.
The agent has to decide: is this really them?
Texting a code to the caller's phone assumes the phone is theirs, not a device the attacker may already control.
The Identity Challenge Card, from Avatier, is deviceless MFA on a printed card.
The agent names a coordinate.
The caller reads the matching word back off the card.
The desk checks the answer locally.
Each value works only once, so it can't be replayed.
Security questions can be researched.
What's on the card isn't online, or on a device.
It still works when the identity provider is down.
Built for service desk leaders, and for the security and IT leaders behind them.
Verify the human, not the device.
Try the live card at identitychallengecard.avatier.com
Den Menschen verifizieren
Jemand ruft beim Service Desk an und möchte seinen Zugang zurück. Die Agentin nennt eine Koordinate, der Anrufer liest die Antwort von seiner gedruckten Karte ab, und dieser Wert ist verbraucht — eine Live-Identitätsprüfung, die nicht auf ein Gerät angewiesen ist, das der Angreifer möglicherweise bereits kontrolliert.
Für den Service Desk ansehen - Anwendungsfälle 02TranskriptAuf ein Wort tippen, um dort abzuspielen
Same workstation, a different worker every shift.
The login has to know who's standing there.
Most MFA assumes a trusted device at sign-in.
On the line, there often isn't one, so those workers become exceptions.
The Identity Challenge Card, from Avatier, puts the factor on a printed card instead.
Here she signs in without a password.
A coordinate appears.
She reads the word off her card, adds her PIN, and her employee ID is checked automatically.
Same card on a virtual desktop.
Where the site keeps the password, the card answers the MFA challenge.
It sits alongside the MFA you already run, and policy routes each worker to the right method.
Built for shared workstations, frontline teams, and the IT and security leaders covering them.
Login, with or without a password.
Try the live card at identitychallengecard.avatier.com.
Login, mit oder ohne Passwort
Die Karte ist in beiden Fällen der Faktor. Nutzen Sie sie passwortlos an gemeinsam genutzten Arbeitsplätzen und virtuellen Desktops, oder behalten Sie das Passwort und lassen Sie die Karte die MFA-Abfrage beantworten — kein Telefon nötig, keine App nötig, kein Hardware-Token zum Einrichten.
Mit Geräte-MFA vergleichen - Anwendungsfälle 03TranskriptAuf ein Wort tippen, um dort abzuspielen
Back from break, and locked out.
The phone that should prove it's you is dead, out of signal, or in a locker.
With device MFA, that turns into a help desk call.
With the Identity Challenge Card, from Avatier, he resets it himself.
The new password field stays locked.
A coordinate appears.
He reads the word off his printed card and adds his private PIN, and his employee ID is checked automatically.
Proof first.
Only then does the password change.
The phone never came into it, and there was no help desk call.
Every challenge and re-issue is logged in the identity governance you already run.
Built for workers who can't count on a phone, and for service desk leaders tired of the lockout queue.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
Self-Service-Passwortzurücksetzung
Ein ausgesperrter Mitarbeiter löst es selbst. Die Karte weist seine Identität nach, bevor das Passwort geändert wird — das Zurücksetzen braucht keinen Anruf beim Help Desk und funktioniert auch, wenn das Telefon leer, ohne Empfang oder im Spind ist.
Die Live-Karte ausprobieren
Ebenfalls verfügbar
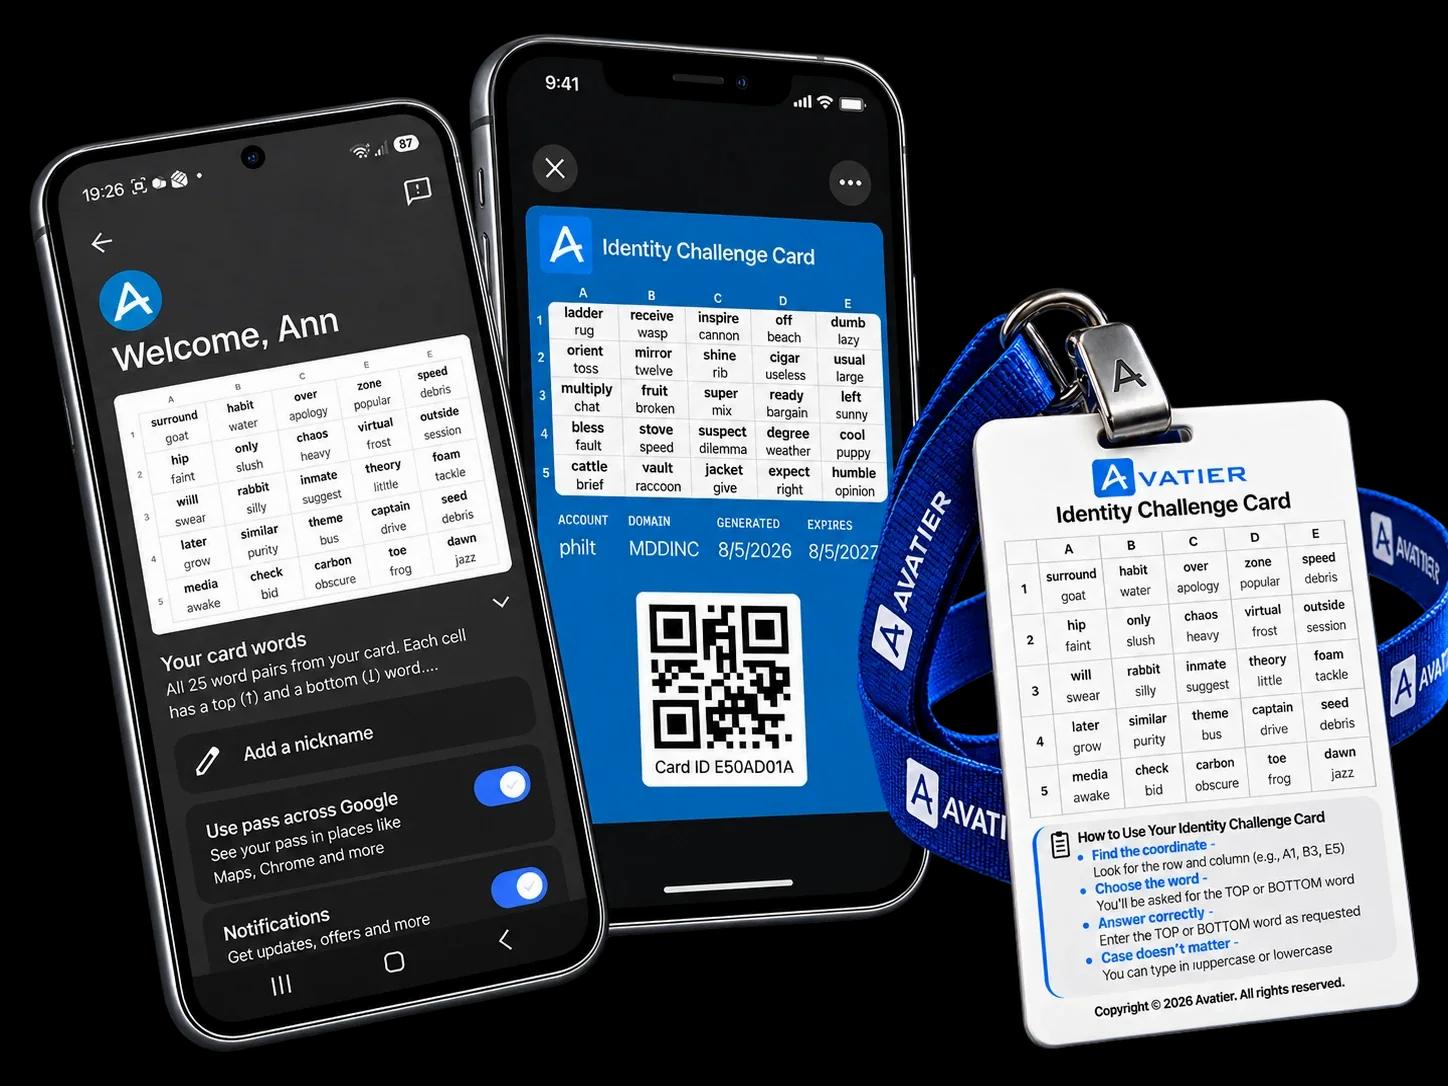
Identity Challenge Card für mobile Wallets
Menschliche Verifizierung in der Hosentasche. Fügen Sie die Karte zu Apple Wallet, Google Wallet oder Samsung Wallet hinzu: schneller Zugriff und eine sichere Backup-Identität, bereit, wenn die Standard-MFA ausfällt — ergänzend zur gedruckten Karte, nicht als Ersatz.
- Wallet-fähiger Zugriff
- Menschliche Verifizierung
- Backup-MFA, wenn es darauf ankommt
- Verifizierung amtlicher Ausweise (in Kürze)
Identitäts-Backup für alle Mitarbeitenden.
Gerätegebundene MFA Kann Mitarbeiter Ohne Gerät Nicht Schützen
Jedes MFA-Produkt am Markt nimmt an, dass zum Authentifizierungszeitpunkt ein vertrauenswürdiges Gerät verfügbar ist. Diese Annahme ist für die Mehrheit der Belegschaft falsch.
80% der globalen Belegschaft arbeitet ohne Schreibtisch. Fertigungshallen, Krankenhäuser, Außendienst, Einzelhandel, Logistik, Bildung, Bau — die Mitarbeiter, die den Betrieb am Laufen halten, tragen selten ein Diensthandy, und die, die eins haben, können es im Betrieb nicht nutzen.
Das Resultat ist eine dokumentierte Abdeckungslücke. Organisationen schreiben MFA-Ausnahmen für Mitarbeiter, die sie nicht erreichen können. Diese Ausnahmen sind die Angriffsfläche, die Cybergegner zuerst kartieren.1,2,3
80 percent
80% der globalen Belegschaft arbeitet ohne Schreibtisch
2,7 Milliarden Arbeiter weltweit sitzen nicht am Schreibtisch, tragen kein Diensthandy und können keine Authenticator-App installieren — und sie sind die Belegschaft, die die meisten Organisationen unabgedeckt lassen.
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFA schließt das Rote. Gerätegebundene MFA erreicht es nicht ohne Telefon, App, Token oder Netzwerk.
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
We'll map your coverage gap and what it's costing you today.
Der Iranische-Handala-Angriff auf Stryker Ist der Grund, warum Deviceless MFA Existiert.
Handala ist iranisch ausgerichtet. Sie wollen kein Lösegeld — sie wollen Sie offline.
Staatlich ausgerichtete Wiper-Gruppen verhandeln nicht; sie bauen Payloads, die Ihre Belegschaft dauerhaft aussperren sollen. Dann klingelt das Telefon an Ihrem Service Desk. „Hier ist John aus der Kardiologie — ich brauche meinen Zugang zurück, sofort.“ Woher weiß der Techniker in der Leitung, dass es wirklich John ist — und nicht der Angreifer, der Johns Telefon längst übernommen hat?
Gerätegebundene MFA vs Deviceless-Authentifizierung
Gerätegebundene MFA
Deviceless-Authentifizierung
Mit dieser Identitäts-Backup-Schicht wäre Strykers Wiederaufbau Tage statt Wochen gedauert.
Drei Faktoren. Null Geräteabhängigkeit.
Deviceless MFA löst drei unabhängige Faktoren — alle lokal, alle ohne Gerät und alle in unter 10 Sekunden.
Challenge-Card-Faktor
Ein gedrucktes Raster von Wortpaaren. Beim Login fragt das System nach einer bestimmten Koordinate — der Nutzer liest die Antwort direkt von der Karte. Kein Netzwerkaufruf. Kein Gerät.
Faktor Privates Wissen
Ein kurzer PIN, den nur der Nutzer kennt. Per Policy an die Karte gebunden und im Speicher verifiziert, sodass Replay und Brute-Force keine Fläche haben.
Identitäts-Anker-Faktor
Die Verzeichnisidentität des Nutzers — Employee ID, Ausweis oder SCIM-provisioniertes Principal. Bindet die Challenge an eine konkrete Person mit vollständigem Audit-Trail.
Deviceless-Authentifizierung Sehen. Ausprobieren. In 60 Sekunden Verstehen.
Self Enrollment or Auto Enroll Everyone at Once.
Eine vertonte Tour durch Deviceless MFA, die Karte und die lokale Lösung der drei Faktoren.
Das ist Deviceless MFA. Testen Sie.→
Keine Anmeldung. Kein Download. Lösen Sie eine Live-Drei-Faktor-Challenge gegen eine gedruckte Karte, direkt hier — derselbe Flow, den ein Mitarbeiter während eines Identitätsausfalls durchläuft.
Kein Telefon nötig
Keine App nötig
Kein Netzwerk nötig
Kein Hardware-Token nötig
Keine Abhängigkeit von kompromittierten Systemen
Funktioniert in jeder Sprache, inkl. RTL und CJK
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
Koordinate C2 — OBERES Wort
Ihr PIN 1234
Employee ID EMP-48291
Wie Drei-Faktor Funktioniert
· Challenge-Card-Faktor — Finden Sie die Koordinate (z. B. A1, B3) und geben Sie das OBERE oder UNTERE Wort ein
· Faktor Privates Wissen — Lesen Sie Ihren 4-stelligen PIN und geben Sie ihn ein
· Identitäts-Anker-Faktor — Ihre Employee ID wird automatisch verifiziert
· Alle drei Faktoren erforderlich — Wort und PIN müssen korrekt sein für Zugang
· Neue Challenge — Tippen Sie 'Neues Spiel' für eine neue Koordinate und PIN
Der Geschäftswert von Deviceless MFA, Abgebildet auf Käufer
Jeder Stakeholder gewinnt ein anderes Ergebnis. Die Identity Challenge Card ist die seltene Kontrolle, bei der CISO, CIO, CFO, CEO, Service Desk und Analyst jeweils ihre eigene Antwort erhalten.
Bereit, Ihre Compliance-Lücken mit Deviceless MFA zu schließen?
Buchen Sie eine Demo, zugeschnitten auf Ihre Belegschaft — wir bilden Ihre Ausnahmen auf einen Rollout-Plan ab, bevor Sie auflegen.
Gebaut für Globale Belegschaften
Die Identity Challenge Card wird in 34 Sprachen geliefert, inkl. RTL Arabisch und Hebräisch und CJK Chinesisch, Japanisch und Koreanisch. Dieselbe Karte, derselbe Drei-Faktor-Flow — lokalisiert für jeden Mitarbeiter.
Deviceless MFA, Vertraut in Regulierten Umgebungen
Vom ersten Tag an für CMMC-, HIPAA-, PCI-DSS-, GDPR- und FERPA-Workloads entworfen. Drei architektonische Säulen machen die Compliance-Story einfacher als gerätegebundene MFA, nicht schwerer.
Privatsphäre durch Architektur
Null persönliche Daten am Authentifizierungsmechanismus
- Keine Telefonnummer, Biometrie oder persönliche Daten berühren die Karte
- Karteninhalt ist ohne den PIN des Nutzers opak
- Null GDPR-Exposition durch den Authentifizierungskanal
- Kein Drittanbieter-Prozessor zwischen Nutzer und Challenge
- Widerruf ist sofort — kein Upstream-Gerätebereinigen
Vollständige Lebenszyklus-Kontrollen
Governed Ausstellung, Widerruf und Audit
- Jede Karte wird über den bestehenden IGA-Workflow ausgestellt
- Jede Challenge und Neuausstellung schreibt einen unveränderlichen Audit-Eintrag
- Policy-durchgesetzte Ablauf- und Re-Enrollment-Fenster
- Identitätsverifizierte Neuausstellung schließt den Social-Engineering-Pfad
- Funktionstrennung zwischen Aussteller, Genehmiger und Auditor
Replay-sicher by Design
Kein Push, kein Replay, kein Shared Secret
- Keine Push-Benachrichtigungen — Push-Fatigue hat keine Fläche
- Jeder Koordinatenwert ist einmalig — Replay ist strukturell unmöglich
- Air-Gapped-Verifizierung — keine Netzwerk-Angriffsfläche
- Kein TOTP-Shared-Secret zu exfiltrieren
- Offline-Verifizierung ohne Shared Secret zum Stehlen
Auf Gartner Peer Insights anerkannt
4.4
Basierend auf 14 verifizierten Bewertungen von AvatierIdentity Governance and Administration
Bewertungen auf Gartner Peer Insights lesen


White Paper + Produktblätter Herunterladen
Das vollständige Kategorie-Argument, die Stryker-Wiederherstellungs-Narrative und das Produktblatt — drei PDFs für das CISO-, CIO- und Board-Paket.
Häufig Gestellte Fragen
Dieselben Fragen kommen in jedem CISO-, CIO-, CFO-, CEO-, Service-Desk- und Analysten-Gespräch. Antworten unten — wählen Sie Ihr Profil.
Geräteloses MFA für 100% der Belegschaft
Was genau ist Deviceless MFA — und wie unterscheidet sich die Identity Challenge Card von jeder anderen MFA?
Ist eine gedruckte Karte wirklich sicher? Eine verlorene Karte heißt kompromittiertes Credential.
Wir haben bereits MFA. Warum hinterlässt unsere Lösung eine dokumentierte Lücke?
Können Push-Bombing oder Replay-Angriffe dagegen wirken?
Sehen Sie, Wo Deviceless MFA in Ihre Umgebung Passt
Keine Verpflichtung · Antwort am selben Tag
Sprechen Sie mit dem Team hinter der Identity Challenge Card — der ersten Deviceless MFA in Produktion.


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA: What CISA and NIST Require and How to Deploy It in an Enterprise
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more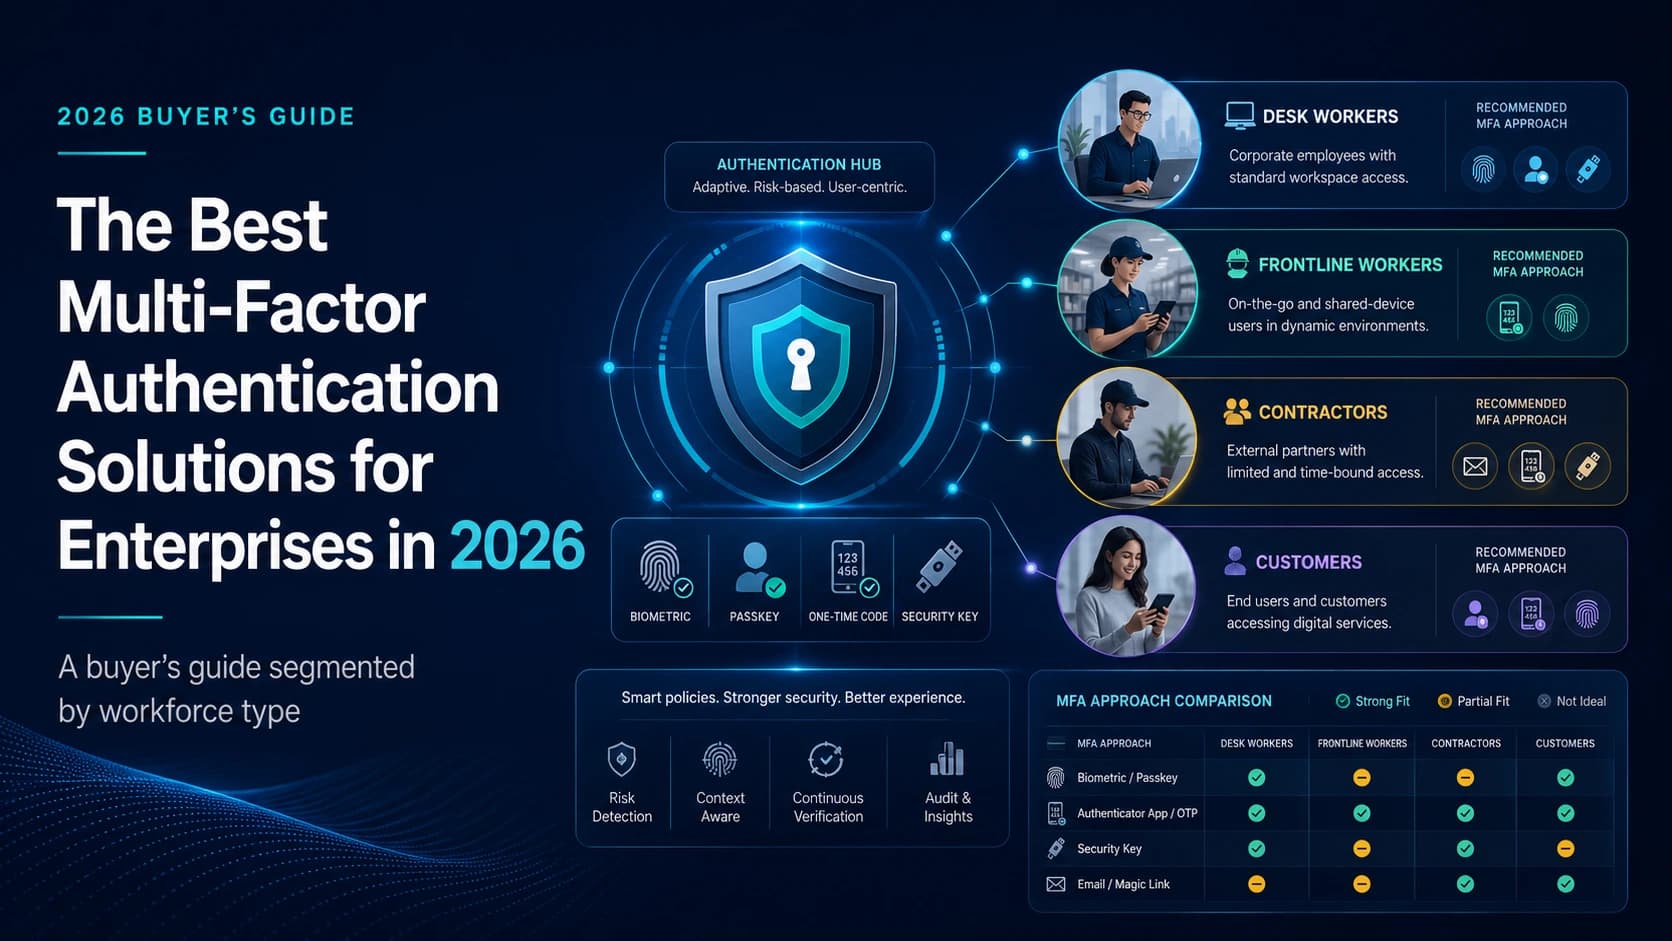
Best MFA Solutions for Enterprise in 2026, Compared by Workforce Type
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more