Identity Challenge Card
La Identity Challenge Card es una cuadrícula impresa de pares de palabras: sin teléfono, sin app, sin red. El trabajador lee una coordenada de un solo uso y su identidad se resuelve localmente: en el service desk, al iniciar sesión y al restablecer la contraseña.
- Cada trabajador, cada entorno
- Desplegada en menos de una hora
- Sin MDM, sin app, sin hardware
- Multilingüe: incluye RTL y CJK
- Reinscripción sencilla, sin emparejar dispositivos

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold




Casos de uso
Tres casos de uso, una tarjeta impresa
La misma tarjeta cubre los tres momentos en que una credencial se demuestra, se reemplaza o se recupera: en el service desk, en el inicio de sesión y en el restablecimiento. Reproduzca cualquier explicativo y siga la transcripción a medida que avanza.
- Casos de uso 01TranscripciónToque una palabra para reproducir desde ahí
A caller says they're locked out and need their access back.
The agent has to decide: is this really them?
Texting a code to the caller's phone assumes the phone is theirs, not a device the attacker may already control.
The Identity Challenge Card, from Avatier, is deviceless MFA on a printed card.
The agent names a coordinate.
The caller reads the matching word back off the card.
The desk checks the answer locally.
Each value works only once, so it can't be replayed.
Security questions can be researched.
What's on the card isn't online, or on a device.
It still works when the identity provider is down.
Built for service desk leaders, and for the security and IT leaders behind them.
Verify the human, not the device.
Try the live card at identitychallengecard.avatier.com
Verificar a la persona
Alguien llama al service desk para recuperar su acceso. El agente indica una coordenada, quien llama lee la respuesta en su tarjeta impresa y ese valor queda consumido: una verificación de identidad en vivo que no depende de un dispositivo que el atacante quizá ya controle.
Verlo para el service desk - Casos de uso 02TranscripciónToque una palabra para reproducir desde ahí
Same workstation, a different worker every shift.
The login has to know who's standing there.
Most MFA assumes a trusted device at sign-in.
On the line, there often isn't one, so those workers become exceptions.
The Identity Challenge Card, from Avatier, puts the factor on a printed card instead.
Here she signs in without a password.
A coordinate appears.
She reads the word off her card, adds her PIN, and her employee ID is checked automatically.
Same card on a virtual desktop.
Where the site keeps the password, the card answers the MFA challenge.
It sits alongside the MFA you already run, and policy routes each worker to the right method.
Built for shared workstations, frontline teams, and the IT and security leaders covering them.
Login, with or without a password.
Try the live card at identitychallengecard.avatier.com.
Inicio de sesión, con o sin contraseña
La tarjeta es el factor en ambos casos. Úsela sin contraseña en estaciones compartidas y escritorios virtuales, o conserve la contraseña y deje que la tarjeta responda al desafío de MFA: sin teléfono, sin aplicación y sin token de hardware que registrar.
Comparar con la MFA de dispositivo - Casos de uso 03TranscripciónToque una palabra para reproducir desde ahí
Back from break, and locked out.
The phone that should prove it's you is dead, out of signal, or in a locker.
With device MFA, that turns into a help desk call.
With the Identity Challenge Card, from Avatier, he resets it himself.
The new password field stays locked.
A coordinate appears.
He reads the word off his printed card and adds his private PIN, and his employee ID is checked automatically.
Proof first.
Only then does the password change.
The phone never came into it, and there was no help desk call.
Every challenge and re-issue is logged in the identity governance you already run.
Built for workers who can't count on a phone, and for service desk leaders tired of the lockout queue.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
Restablecimiento de contraseña de autoservicio
Un empleado bloqueado lo resuelve por su cuenta. La tarjeta demuestra quién es antes de que cambie la contraseña, así que el restablecimiento no requiere llamar al help desk, y sigue funcionando con el teléfono sin batería, sin cobertura o guardado en la taquilla.
Probar la tarjeta en vivo
También disponible
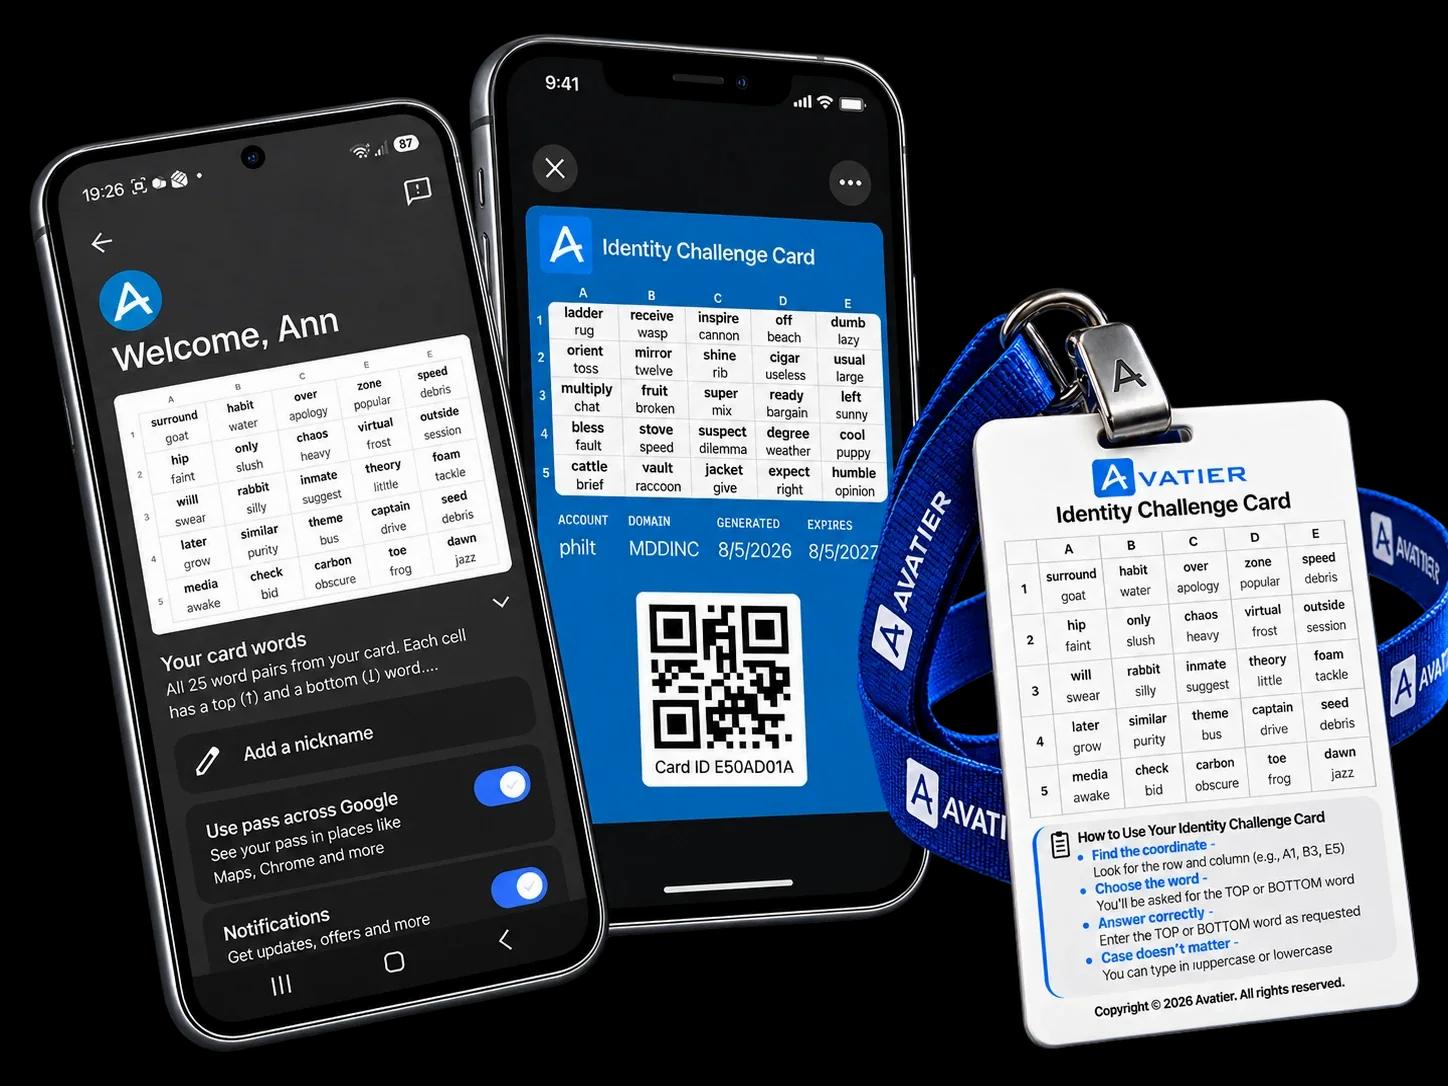
Identity Challenge Card para billeteras móviles
Verificación humana en el bolsillo. Añade la tarjeta a Apple Wallet, Google Wallet o Samsung Wallet para un acceso rápido y una identidad de respaldo segura, lista para cuando la MFA estándar falla: junto a la tarjeta impresa, no en lugar de ella.
- Acceso listo para la billetera
- Verificación humana
- MFA de respaldo cuando importa
- Verificación de documento oficial de identidad (próximamente)
Lleva el respaldo de identidad a cada empleado.
La MFA Dependiente de Dispositivo No Puede Proteger a Quienes No Tienen Dispositivo
Cada producto de MFA del mercado asume que hay un dispositivo de confianza al autenticarse. Esa suposición es falsa para la mayoría de la plantilla.
El 80% de la plantilla global no tiene escritorio. Fábricas, hospitales, servicio de campo, retail, logística, educación, construcción — los trabajadores que hacen funcionar la operación rara vez llevan un móvil de empresa, y los que lo llevan no pueden usarlo en la planta.
El resultado es una brecha de cobertura documentada. Las organizaciones escriben excepciones de MFA para los trabajadores que no pueden alcanzar. Esas excepciones son la superficie de ataque que los adversarios mapean primero.1,2,3
80 percent
El 80% de la plantilla global no tiene escritorio
2.700 millones de trabajadores en el mundo no se sientan a un escritorio, no llevan móvil de empresa y no pueden instalar una app de autenticación — y son la plantilla que la mayoría de las organizaciones deja sin cubrir.
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFA cierra el rojo. La MFA dependiente de dispositivo no puede alcanzarlo sin teléfono, app, token ni red.
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
We'll map your coverage gap and what it's costing you today.
El Ataque de Handala Iraní a Stryker Es la Razón de Ser de Deviceless MFA.
Handala está alineado con Irán. No buscan un rescate — buscan dejarte fuera de servicio.
Los grupos wiper alineados con estados no negocian; construyen cargas diseñadas para mantener a tu personal bloqueado. Entonces suena el teléfono en tu service desk. «Soy John, de Cardiología — necesito recuperar mi acceso, ahora.» ¿Cómo sabe el técnico al otro lado de la línea que realmente es John — y no el atacante que ya se apoderó del teléfono de John?
MFA Dependiente de Dispositivo vs Autenticación Deviceless
MFA Dependiente de Dispositivo
Autenticación Deviceless
Con esta capa de identidad de respaldo, la reconstrucción de Stryker habría sido de días, no de semanas.
Tres Factores. Cero Dependencia de Dispositivo.
Deviceless MFA resuelve tres factores independientes — todos localmente, todos sin dispositivo, y todos en menos de 10 segundos.
Factor de Challenge Card
Una cuadrícula impresa de pares de palabras. Al iniciar sesión, el sistema pide una coordenada específica — el usuario lee la respuesta directamente en la tarjeta. Sin llamada de red. Sin dispositivo.
Factor de Conocimiento Privado
Un PIN corto que solo el usuario conoce. Vinculado a la tarjeta por política y verificado en memoria para que replay y fuerza bruta no tengan superficie.
Factor de Ancla de Identidad
La identidad del usuario en el directorio — Employee ID, credencial o principal aprovisionado por SCIM. Vincula el desafío a una persona específica, con rastro de auditoría completo.
Ver Autenticación Deviceless. Pruébala. Entiéndela en 60 Segundos.
Self Enrollment or Auto Enroll Everyone at Once.
Un recorrido narrado de Deviceless MFA, la tarjeta y cómo se resuelven localmente los tres factores.
Esto es Deviceless MFA. Pruébalo.→
Sin registro. Sin descarga. Resuelve un desafío en vivo de tres factores contra una tarjeta impresa, aquí mismo — el mismo flujo que ejecuta un trabajador durante una caída de identidad.
No requiere teléfono
No requiere app
No requiere red
No requiere token de hardware
Sin dependencia de sistemas comprometidos
Funciona en cualquier idioma, incluyendo RTL y CJK
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
Coordenada C2 — Palabra SUPERIOR
Tu PIN 1234
Employee ID EMP-48291
Cómo Funcionan los Tres Factores
· Factor de Challenge Card — Encuentra la coordenada (p. ej., A1, B3) e introduce la palabra SUPERIOR o INFERIOR
· Factor de Conocimiento Privado — Lee tu PIN de 4 dígitos e introdúcelo en el campo PIN
· Factor de Ancla de Identidad — Tu Employee ID se verifica automáticamente
· Los tres factores son obligatorios — la palabra y el PIN deben ser correctos para acceder
· Nuevo desafío — Toca 'Nueva Partida' para aleatorizar una coordenada y PIN nuevos
El Valor de Negocio de Deviceless MFA Mapeado a Quien Compra
Cada stakeholder gana un resultado distinto. La Identity Challenge Card es el raro control donde CISO, CIO, CFO, CEO, service desk y analista reciben cada uno su propia respuesta.
¿Listo para cerrar tus brechas de cumplimiento con Deviceless MFA?
Reserva una demo adaptada a tu plantilla — mapearemos tus excepciones a un plan de despliegue antes de colgar.
Creada para Plantillas Globales
La Identity Challenge Card se entrega en 34 idiomas, incluyendo RTL árabe y hebreo y CJK chino, japonés y coreano. La misma tarjeta, el mismo flujo de tres factores — localizado para cada trabajador.
Deviceless MFA, Confiada en Entornos Regulados
Diseñada desde el día uno para cargas CMMC, HIPAA, PCI-DSS, GDPR y FERPA. Tres pilares arquitectónicos hacen la historia de cumplimiento más sencilla que la MFA ligada a dispositivo, no más difícil.
Privacidad por Arquitectura
Cero datos personales en el mecanismo de autenticación
- Ningún número de teléfono, biometría ni dato personal toca la tarjeta
- El contenido de la tarjeta es opaco sin el PIN del usuario
- Exposición GDPR cero desde el canal de autenticación
- Sin procesador externo entre el usuario y el desafío
- La revocación es inmediata — sin limpieza aguas arriba
Controles de Ciclo de Vida Completo
Emisión, revocación y auditoría gobernadas
- Cada tarjeta se emite por el flujo IGA existente
- Cada desafío y reemisión escribe un registro inmutable
- Expiración y ventanas de reinscripción impuestas por política
- La reemisión con verificación de identidad cierra la vía de ingeniería social
- Separación de funciones entre emisor, aprobador y auditor
A Prueba de Repetición por Diseño
Sin push, sin repetición, sin secreto compartido
- Sin notificaciones push — la fatiga de push no tiene superficie
- Cada valor de coordenada es de un solo uso — el replay es estructuralmente imposible
- Verificación air-gapped — sin superficie de ataque en red
- Sin secreto compartido TOTP que exfiltrar
- Verificación sin conexión, sin secreto compartido que robar
Reconocido en Gartner Peer Insights
4.4
Basado en 14 reseñas verificadas de AvatierIdentity Governance and Administration
Lee las reseñas en Gartner Peer Insights


Descarga el White Paper + las Fichas de Producto
El argumento completo de la categoría, el relato de recuperación de Stryker y la ficha de producto — tres PDFs para el paquete del CISO, CIO y consejo.
Preguntas Frecuentes
Las mismas preguntas surgen en cada llamada con CISO, CIO, CFO, CEO, service desk y analista. Respuestas abajo — elige tu perfil.
MFA sin dispositivo para el 100% de la plantilla
¿Qué es exactamente Deviceless MFA — y en qué se diferencia la Identity Challenge Card de cualquier otra MFA?
¿Es segura una tarjeta impresa? Una tarjeta perdida es una credencial comprometida.
Ya tenemos MFA. ¿Por qué nuestra solución deja una brecha documentada?
¿Pueden funcionar ataques de push bombing o replay contra esto?
Descubre Dónde Encaja Deviceless MFA en tu Entorno
Sin compromiso · respuesta el mismo día
Habla con el equipo detrás de la Identity Challenge Card — la primera Deviceless MFA en producción.


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA: What CISA and NIST Require and How to Deploy It in an Enterprise
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more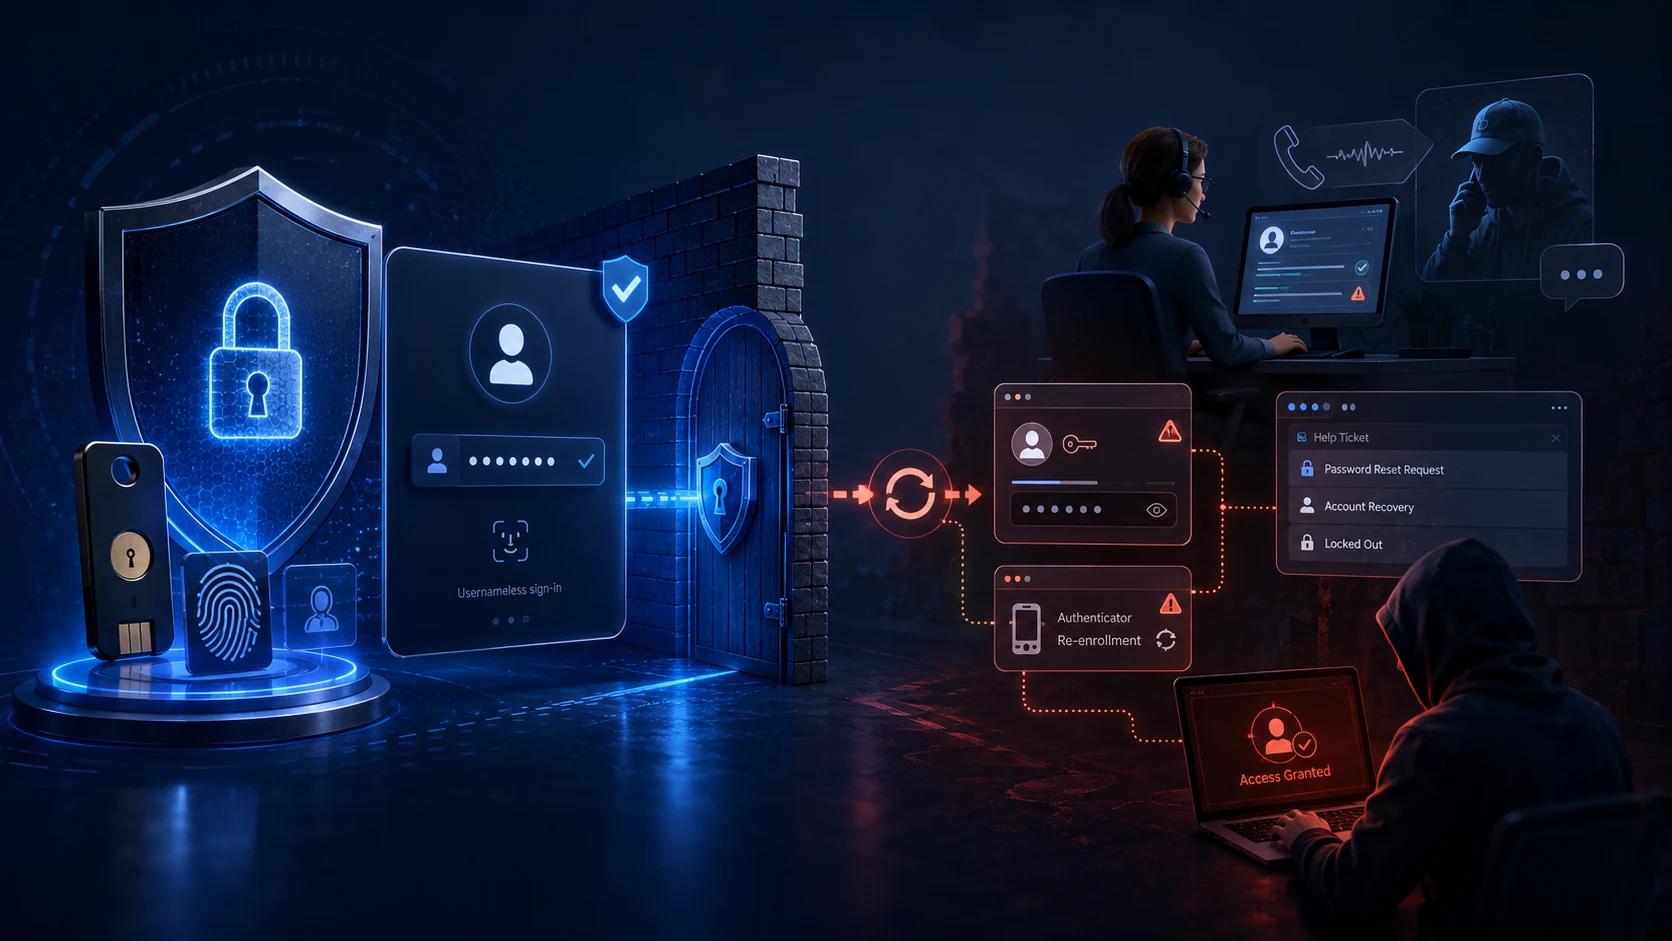
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more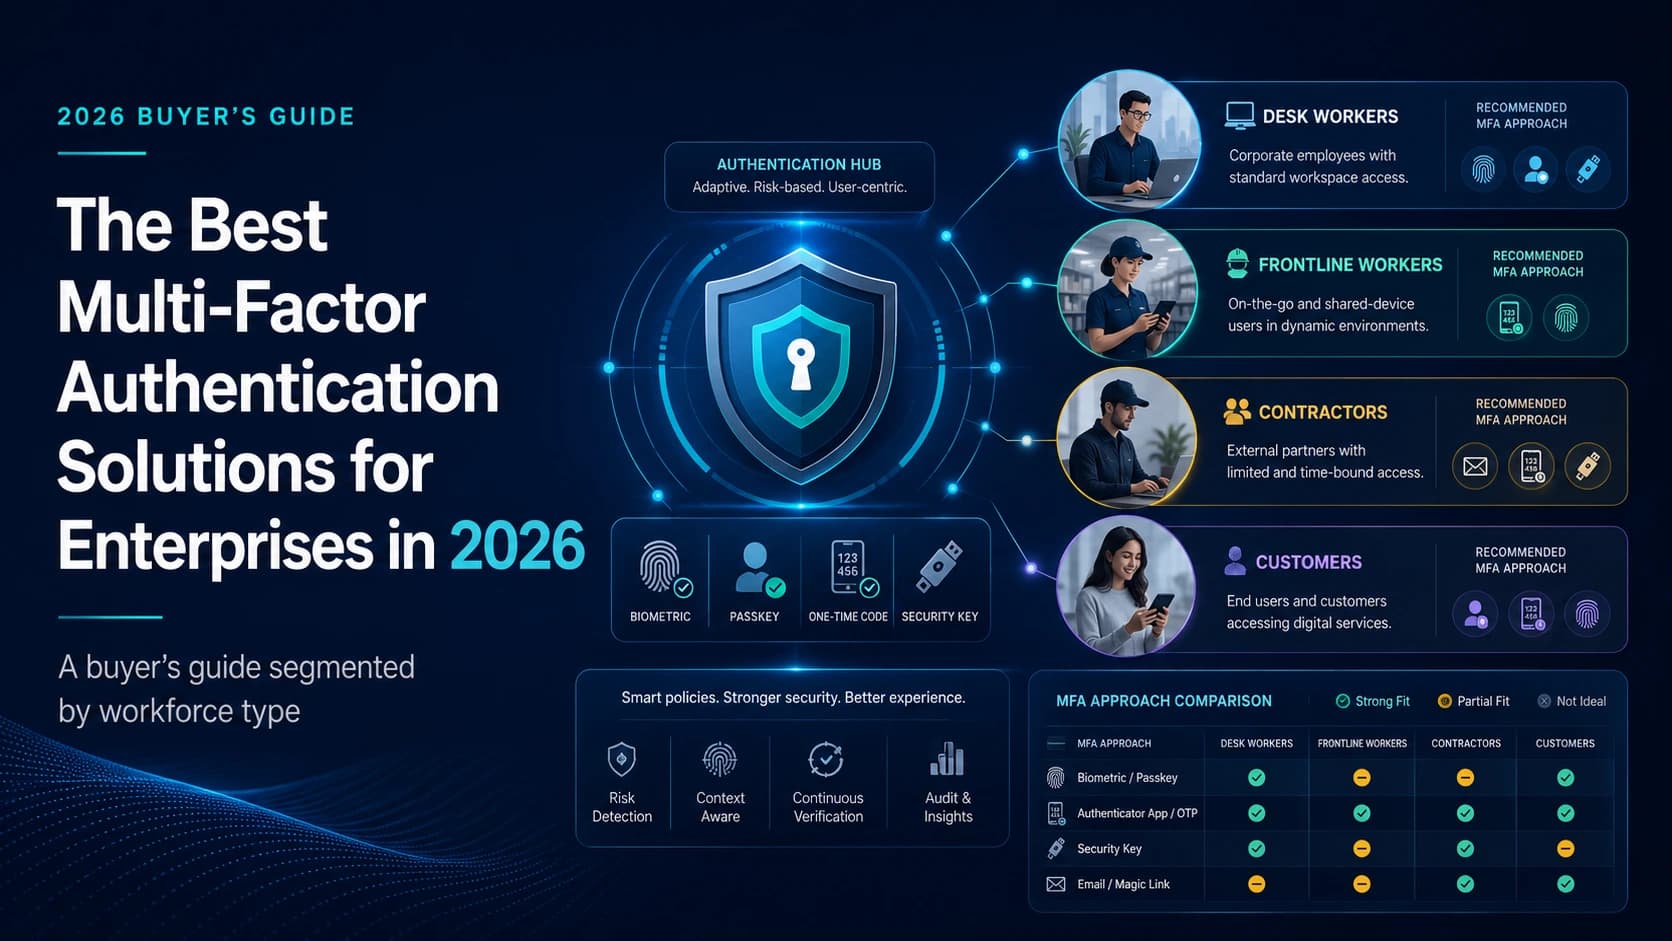
Best MFA Solutions for Enterprise in 2026, Compared by Workforce Type
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more