Identity Challenge Card
L'Identity Challenge Card est une grille imprimée de paires de mots : sans téléphone, sans application, sans réseau. Le collaborateur lit une coordonnée à usage unique et son identité est vérifiée localement : au service desk, à la connexion et lors d'une réinitialisation de mot de passe.
- Chaque collaborateur, chaque environnement
- Déployée en moins d'une heure
- Sans MDM, sans application, sans matériel
- Multilingue — RTL et CJK inclus
- Réinscription simple, sans appairage d'appareil

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold




Cas d'usage
Trois cas d'usage, une seule carte imprimée
La même carte couvre les trois moments où un identifiant est prouvé, remplacé ou récupéré : au service desk, à la connexion et lors d'une réinitialisation. Lancez une vidéo explicative et suivez la transcription au fil de la narration.
- Cas d'usage 01TranscriptionTouchez un mot pour lire à partir de là
A caller says they're locked out and need their access back.
The agent has to decide: is this really them?
Texting a code to the caller's phone assumes the phone is theirs, not a device the attacker may already control.
The Identity Challenge Card, from Avatier, is deviceless MFA on a printed card.
The agent names a coordinate.
The caller reads the matching word back off the card.
The desk checks the answer locally.
Each value works only once, so it can't be replayed.
Security questions can be researched.
What's on the card isn't online, or on a device.
It still works when the identity provider is down.
Built for service desk leaders, and for the security and IT leaders behind them.
Verify the human, not the device.
Try the live card at identitychallengecard.avatier.com
Vérifier la personne
Quelqu'un appelle le service desk pour récupérer son accès. L'agent annonce une coordonnée, l'appelant lit la réponse sur sa carte imprimée, et cette valeur est consommée : une vérification d'identité en direct qui ne dépend pas d'un appareil que l'attaquant contrôle peut-être déjà.
Voir pour le service desk - Cas d'usage 02TranscriptionTouchez un mot pour lire à partir de là
Same workstation, a different worker every shift.
The login has to know who's standing there.
Most MFA assumes a trusted device at sign-in.
On the line, there often isn't one, so those workers become exceptions.
The Identity Challenge Card, from Avatier, puts the factor on a printed card instead.
Here she signs in without a password.
A coordinate appears.
She reads the word off her card, adds her PIN, and her employee ID is checked automatically.
Same card on a virtual desktop.
Where the site keeps the password, the card answers the MFA challenge.
It sits alongside the MFA you already run, and policy routes each worker to the right method.
Built for shared workstations, frontline teams, and the IT and security leaders covering them.
Login, with or without a password.
Try the live card at identitychallengecard.avatier.com.
Connexion, avec ou sans mot de passe
La carte est le facteur dans les deux cas. Utilisez-la sans mot de passe sur les postes partagés et les bureaux virtuels, ou conservez le mot de passe et laissez la carte répondre au défi MFA : aucun téléphone, aucune application, aucun jeton matériel à enrôler.
Comparer à la MFA par appareil - Cas d'usage 03TranscriptionTouchez un mot pour lire à partir de là
Back from break, and locked out.
The phone that should prove it's you is dead, out of signal, or in a locker.
With device MFA, that turns into a help desk call.
With the Identity Challenge Card, from Avatier, he resets it himself.
The new password field stays locked.
A coordinate appears.
He reads the word off his printed card and adds his private PIN, and his employee ID is checked automatically.
Proof first.
Only then does the password change.
The phone never came into it, and there was no help desk call.
Every challenge and re-issue is logged in the identity governance you already run.
Built for workers who can't count on a phone, and for service desk leaders tired of the lockout queue.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
Réinitialisation de mot de passe en libre-service
Un collaborateur bloqué s'en sort seul. La carte prouve son identité avant le changement de mot de passe : la réinitialisation ne nécessite aucun appel au help desk, et elle fonctionne même quand le téléphone est déchargé, hors réseau ou resté dans un casier.
Essayer la carte en direct
Également disponible
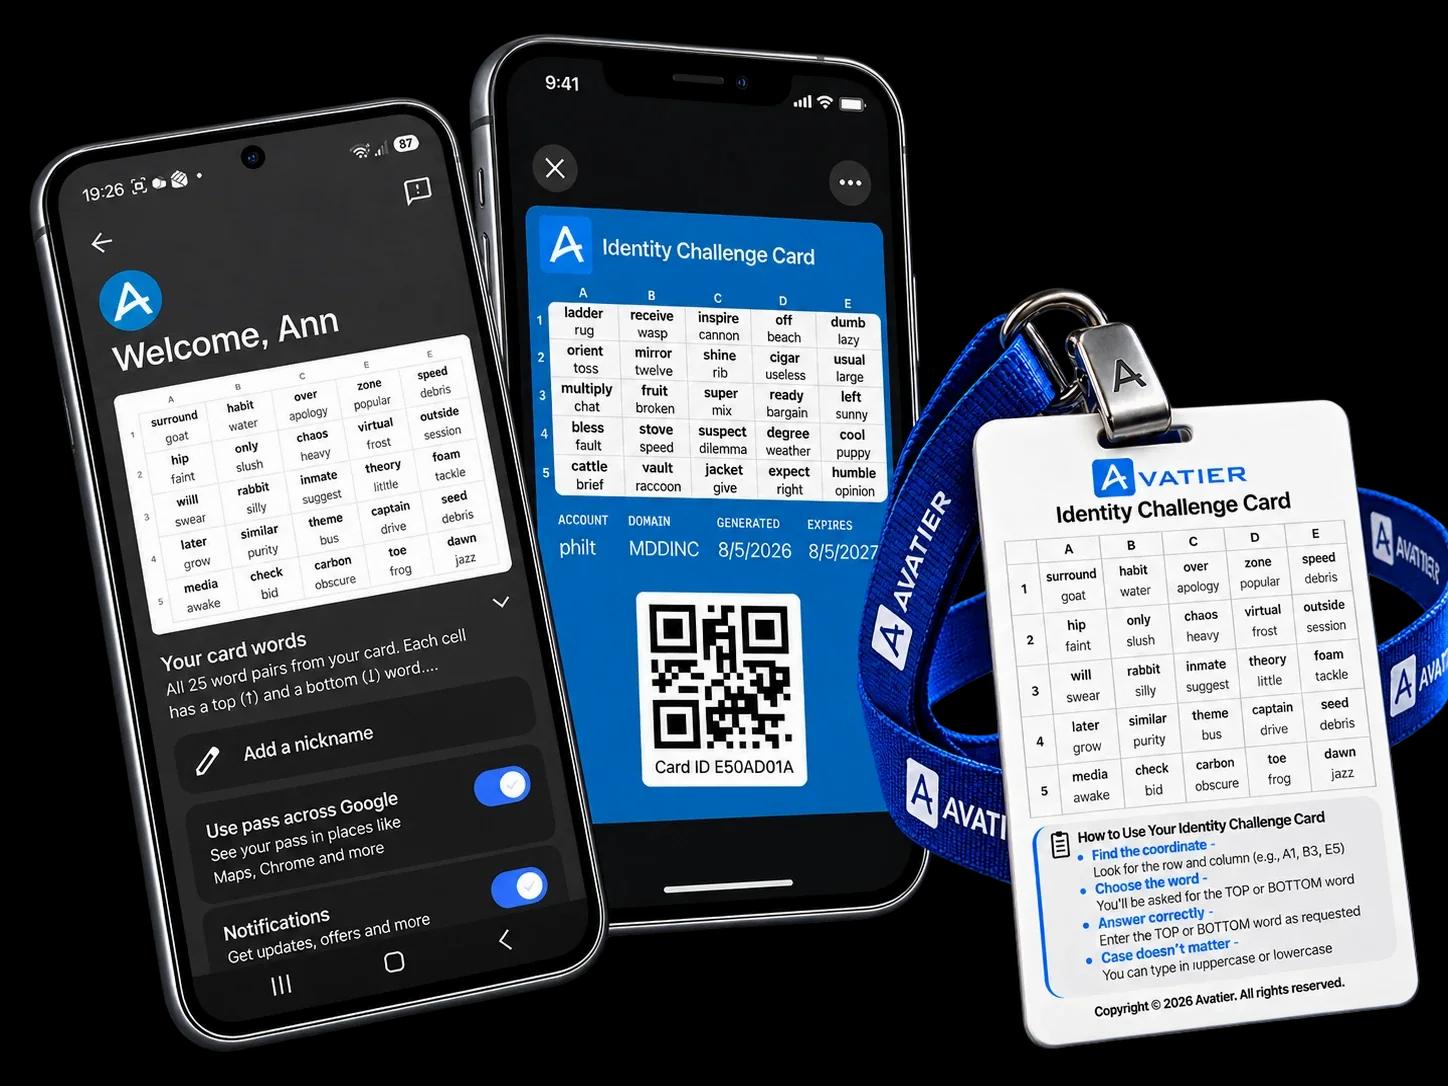
Identity Challenge Card pour les portefeuilles mobiles
La vérification humaine dans votre poche. Ajoutez la carte à Apple Wallet, Google Wallet ou Samsung Wallet pour un accès rapide et une identité de secours sécurisée, prête quand la MFA standard tombe — en complément de la carte imprimée, pas à sa place.
- Un accès prêt pour le portefeuille
- Vérification humaine
- Une MFA de secours quand cela compte
- Vérification des pièces d'identité officielles (bientôt disponible)
Offrez une identité de secours à chaque collaborateur.
La MFA Dépendante d'un Appareil Ne Peut Pas Protéger Ceux Qui N'en Ont Pas
Tout produit MFA du marché suppose qu'un appareil de confiance est disponible au moment de l'authentification. Cette supposition est fausse pour la majorité de l'effectif.
80% de l'effectif mondial est sans bureau. Usines, hôpitaux, service terrain, retail, logistique, éducation, construction — les travailleurs qui font tourner l'opération portent rarement un téléphone professionnel, et ceux qui en ont un ne peuvent pas l'utiliser sur le site.
Le résultat est un écart de couverture documenté. Les organisations écrivent des exceptions MFA pour les travailleurs qu'elles ne peuvent pas atteindre. Ces exceptions sont la surface d'attaque que les adversaires cartographient en premier.1,2,3
80 percent
80% de l'effectif mondial est sans bureau
2,7 milliards de travailleurs dans le monde ne s'assoient pas à un bureau, ne portent pas de téléphone professionnel et ne peuvent pas installer une app d'authentification — et ce sont les travailleurs que la majorité des organisations laisse non couverts.
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFA ferme le rouge. La MFA dépendante d'un appareil ne peut pas l'atteindre sans téléphone, app, token ni réseau.
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
We'll map your coverage gap and what it's costing you today.
L'Attaque Handala Iranien sur Stryker Est la Raison d'Être de Deviceless MFA.
Handala est aligné sur l'Iran. Ils ne veulent pas de rançon — ils veulent vous mettre hors ligne.
Les groupes wiper alignés sur des États ne négocient pas ; ils conçoivent des charges destinées à maintenir vos collaborateurs bloqués. Puis le téléphone sonne à votre service desk. « Ici John, de Cardiologie — j'ai besoin de récupérer mon accès, maintenant. » Comment le technicien au bout du fil sait-il qu'il s'agit vraiment de John — et non de l'attaquant qui contrôle déjà le téléphone de John ?
MFA Dépendante d'un Appareil vs Authentification Deviceless
MFA Dépendante d'un Appareil
Authentification Deviceless
Avec cette couche d'identité de secours, la reconstruction de Stryker aurait été de jours, pas de semaines.
Trois Facteurs. Zéro Dépendance d'Appareil.
Deviceless MFA résout trois facteurs indépendants — tous localement, tous sans appareil, et tous en moins de 10 secondes.
Facteur Challenge Card
Une grille imprimée de paires de mots. À la connexion, le système demande une coordonnée — l'utilisateur lit la réponse directement sur la carte. Pas d'appel réseau. Pas d'appareil.
Facteur de Connaissance Privée
Un PIN court que seul l'utilisateur connaît. Lié à la carte par politique et vérifié en mémoire pour que replay et force brute n'aient aucune surface.
Facteur d'Ancre d'Identité
L'identité annuaire de l'utilisateur — Employee ID, badge ou principal provisionné par SCIM. Lie le défi à une personne spécifique, avec piste d'audit complète.
Voir l'Authentification Deviceless. Essayez. Comprenez en 60 Secondes.
Self Enrollment or Auto Enroll Everyone at Once.
Une visite narrée de Deviceless MFA, de la carte et de la résolution locale des trois facteurs.
Voici Deviceless MFA. Essayez.→
Pas d'inscription. Pas de téléchargement. Résolvez un défi à trois facteurs en direct contre une carte imprimée, ici — le même flux qu'un travailleur pendant une panne d'identité.
Pas de téléphone requis
Pas d'app requise
Pas de réseau requis
Pas de token matériel requis
Pas de dépendance à des systèmes compromis
Fonctionne dans toute langue, dont RTL et CJK
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
Coordonnée C2 — Mot du HAUT
Votre PIN 1234
Employee ID EMP-48291
Comment Fonctionnent les Trois Facteurs
· Facteur Challenge Card — Trouvez la coordonnée (ex. A1, B3) et entrez le mot du HAUT ou du BAS
· Facteur de Connaissance Privée — Lisez votre PIN à 4 chiffres et saisissez-le
· Facteur d'Ancre d'Identité — Votre Employee ID est vérifié automatiquement
· Les trois facteurs sont requis — le mot et le PIN doivent être corrects pour accéder
· Nouveau défi — Touchez 'Nouvelle Partie' pour une coordonnée et un PIN aléatoires
La Valeur Business de Deviceless MFA Alignée à l'Acheteur
Chaque partie prenante gagne un résultat différent. La Identity Challenge Card est ce rare contrôle où CISO, CIO, CFO, CEO, service desk et analyste ont chacun leur réponse.
Prêt à combler vos écarts de conformité avec Deviceless MFA ?
Réservez une démo adaptée à votre effectif — nous alignerons vos exceptions à un plan de déploiement avant la fin de l'appel.
Conçue pour les Effectifs Globaux
La Identity Challenge Card est livrée en 34 langues, dont RTL arabe et hébreu et CJK chinois, japonais et coréen. Même carte, même flux à trois facteurs — localisé pour chaque travailleur.
Deviceless MFA, Fiable dans les Environnements Régulés
Conçue dès le jour un pour les charges CMMC, HIPAA, PCI-DSS, GDPR et FERPA. Trois piliers architecturaux rendent l'histoire de conformité plus simple que la MFA liée à un appareil, pas plus difficile.
Confidentialité par Architecture
Zéro donnée personnelle sur le mécanisme d'authentification
- Aucun numéro de téléphone, biométrie ni donnée personnelle ne touche la carte
- Le contenu de la carte est opaque sans le PIN de l'utilisateur
- Exposition GDPR nulle depuis le canal d'authentification
- Aucun processeur tiers entre l'utilisateur et le défi
- La révocation est immédiate — pas de nettoyage amont
Contrôles de Cycle de Vie Complets
Émission, révocation et audit gouvernés
- Chaque carte est émise via le workflow IGA existant
- Chaque défi et réémission écrit un enregistrement d'audit immuable
- Expiration et fenêtres de réinscription imposées par politique
- La réémission avec vérification d'identité ferme la voie d'ingénierie sociale
- Séparation des rôles entre émetteur, approbateur et auditeur
Anti-rejeu par Conception
Pas de push, pas de rejeu, pas de secret partagé
- Pas de notifications push — la fatigue push n'a pas de surface
- Chaque valeur de coordonnée est à usage unique — le replay est structurellement impossible
- Vérification air-gapped — pas de surface d'attaque réseau
- Pas de secret partagé TOTP à exfiltrer
- Vérification hors ligne, sans secret partagé à voler
Reconnu sur Gartner Peer Insights
4.4
Basé sur 14 avis vérifiés d’AvatierIdentity Governance and Administration
Lire les avis sur Gartner Peer Insights


Téléchargez le White Paper + les Fiches Produit
L'argumentaire complet de la catégorie, le récit de récupération Stryker et la fiche produit — trois PDF pour le paquet CISO, CIO et board.
Questions Fréquentes
Les mêmes questions reviennent dans chaque appel CISO, CIO, CFO, CEO, service desk et analyste. Les réponses ci-dessous — choisissez votre profil.
MFA sans appareil pour 100% de l'effectif
Qu'est-ce que Deviceless MFA — et en quoi la Identity Challenge Card diffère-t-elle des autres MFA ?
Une carte imprimée est-elle sûre ? Une carte perdue, c'est une identifiant compromis.
Nous avons déjà MFA. Pourquoi notre solution existante laisse-t-elle un écart documenté ?
Le push-bombing ou les attaques replay peuvent-ils fonctionner contre ça ?
Voyez Où Deviceless MFA S'Inscrit dans Votre Environnement
Sans engagement · réponse le jour même
Parlez à l'équipe derrière la Identity Challenge Card — la première Deviceless MFA en production.


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA: What CISA and NIST Require and How to Deploy It in an Enterprise
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more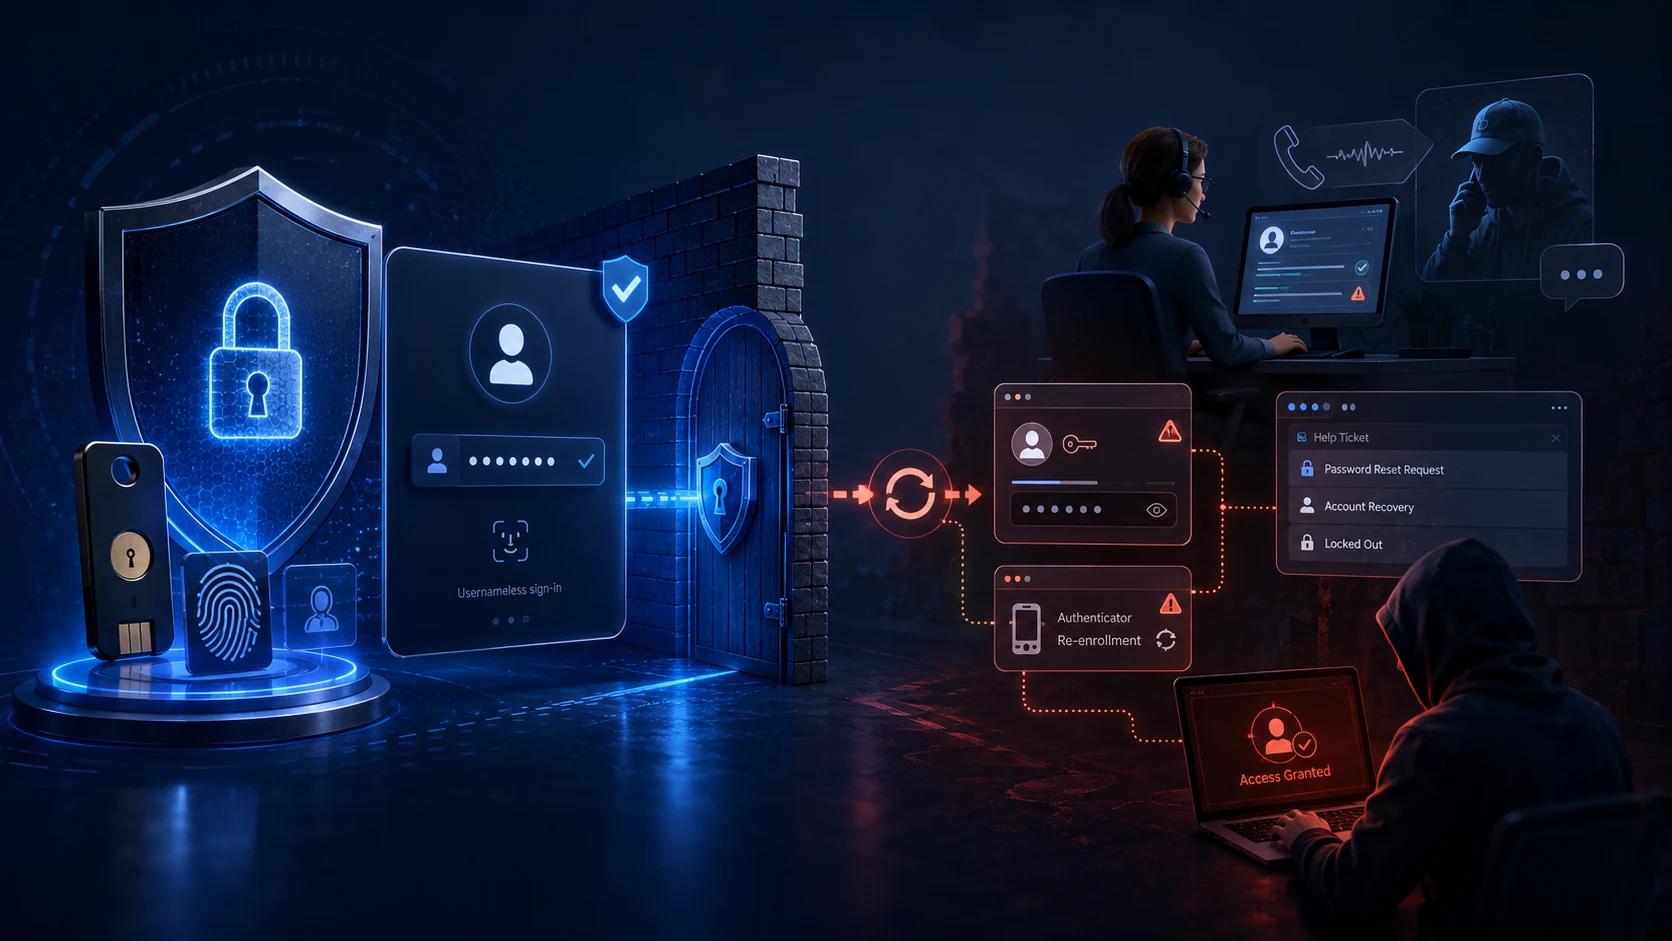
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more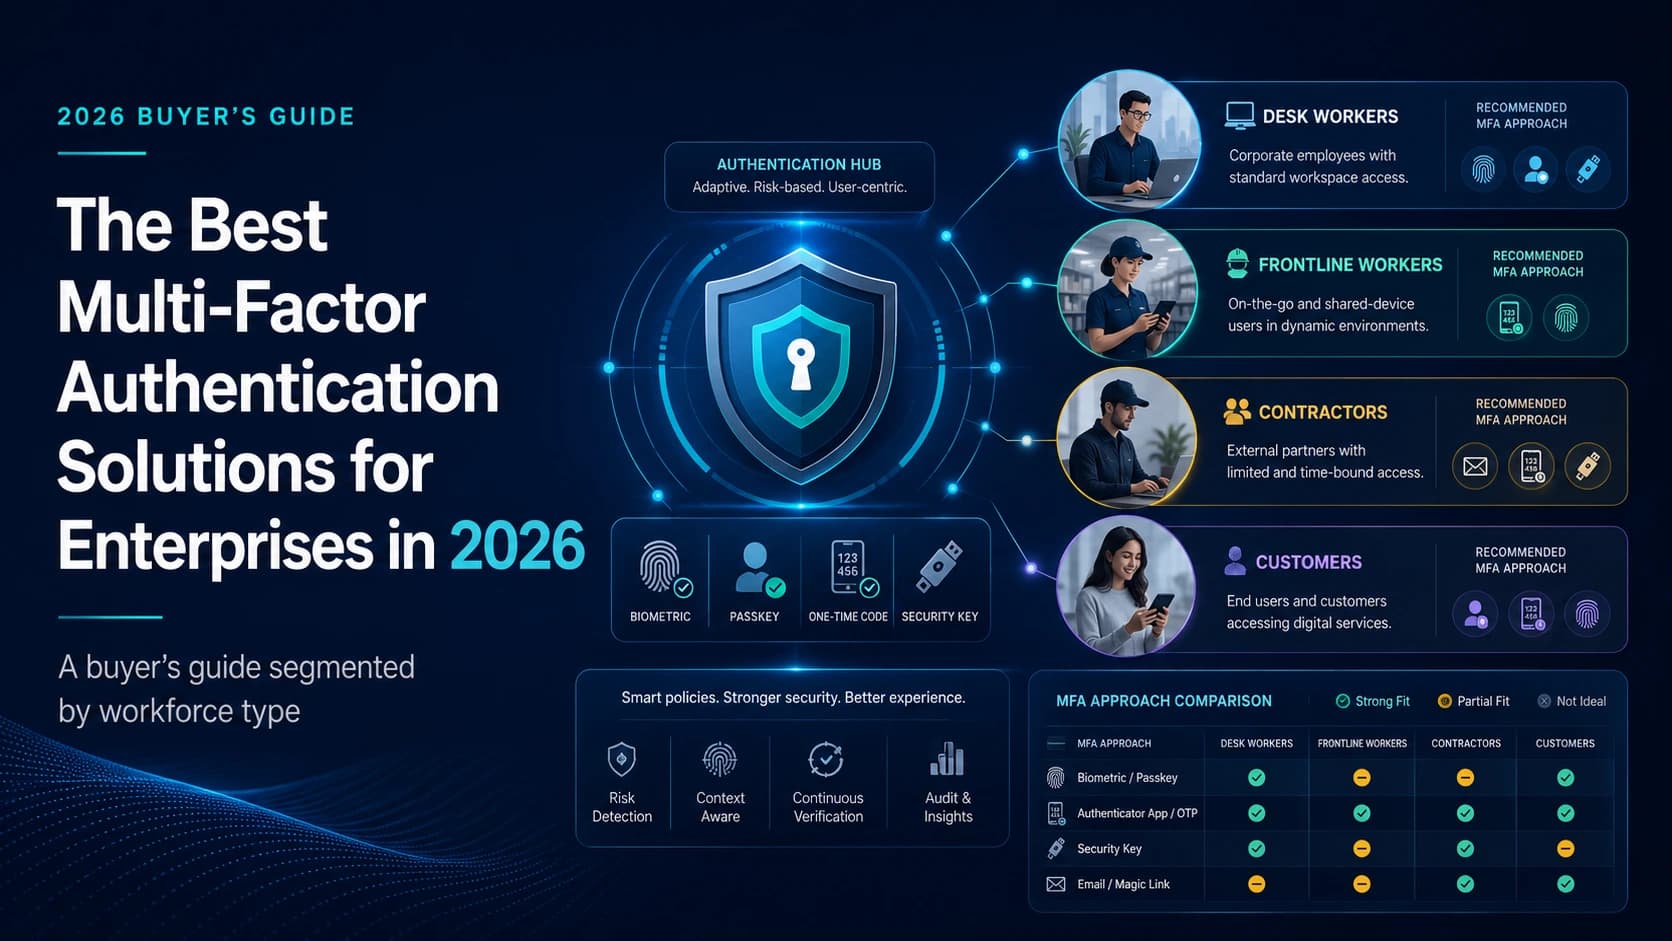
Best MFA Solutions for Enterprise in 2026, Compared by Workforce Type
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more