Identity Challenge Card
Identity Challenge Card הוא רשת מודפסת של צמדי מילים — בלי טלפון, בלי אפליקציה, בלי רשת. העובד מקריא קואורדינטה חד-פעמית והזהות שלו מאומתת מקומית: בדלפק השירות, בכניסה למערכת ובאיפוס סיסמה.
- כל עובד, כל סביבה
- פריסה בפחות משעה
- בלי MDM, בלי אפליקציה, בלי חומרה
- רב-לשוני — כולל RTL ו-CJK
- רישום מחדש פשוט — בלי צימוד מכשירים

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold




מקרי שימוש
שלושה מקרי שימוש, כרטיס מודפס אחד
אותו כרטיס מכסה את שלושת הרגעים שבהם אישור גישה מוכח, מוחלף או משוחזר — בדלפק השירות, בהתחברות ובאיפוס. הפעילו סרטון הסבר ועקבו אחר התמליל בזמן ההקראה.
- מקרי שימוש 01תמלילהקישו על מילה כדי לנגן משם
A caller says they're locked out and need their access back.
The agent has to decide: is this really them?
Texting a code to the caller's phone assumes the phone is theirs, not a device the attacker may already control.
The Identity Challenge Card, from Avatier, is deviceless MFA on a printed card.
The agent names a coordinate.
The caller reads the matching word back off the card.
The desk checks the answer locally.
Each value works only once, so it can't be replayed.
Security questions can be researched.
What's on the card isn't online, or on a device.
It still works when the identity provider is down.
Built for service desk leaders, and for the security and IT leaders behind them.
Verify the human, not the device.
Try the live card at identitychallengecard.avatier.com
אמתו את האדם
מישהו מתקשר לדלפק השירות ומבקש את הגישה שלו בחזרה. הנציג מקריא קואורדינטה, המתקשר קורא את התשובה מהכרטיס המודפס שלו, והערך הזה מנוצל — בדיקת זהות חיה שאינה נשענת על מכשיר שהתוקף אולי כבר שולט בו.
צפו בזה עבור דלפק השירות - מקרי שימוש 02תמלילהקישו על מילה כדי לנגן משם
Same workstation, a different worker every shift.
The login has to know who's standing there.
Most MFA assumes a trusted device at sign-in.
On the line, there often isn't one, so those workers become exceptions.
The Identity Challenge Card, from Avatier, puts the factor on a printed card instead.
Here she signs in without a password.
A coordinate appears.
She reads the word off her card, adds her PIN, and her employee ID is checked automatically.
Same card on a virtual desktop.
Where the site keeps the password, the card answers the MFA challenge.
It sits alongside the MFA you already run, and policy routes each worker to the right method.
Built for shared workstations, frontline teams, and the IT and security leaders covering them.
Login, with or without a password.
Try the live card at identitychallengecard.avatier.com.
התחברות, עם סיסמה או בלעדיה
הכרטיס הוא הגורם בשני המקרים. השתמשו בו ללא סיסמה בעמדות משותפות ובשולחנות עבודה וירטואליים, או שמרו על הסיסמה ותנו לכרטיס לענות על אתגר ה־MFA — בלי טלפון, בלי אפליקציה ובלי אסימון חומרה לרישום.
השוו ל־MFA מבוססת מכשיר - מקרי שימוש 03תמלילהקישו על מילה כדי לנגן משם
Back from break, and locked out.
The phone that should prove it's you is dead, out of signal, or in a locker.
With device MFA, that turns into a help desk call.
With the Identity Challenge Card, from Avatier, he resets it himself.
The new password field stays locked.
A coordinate appears.
He reads the word off his printed card and adds his private PIN, and his employee ID is checked automatically.
Proof first.
Only then does the password change.
The phone never came into it, and there was no help desk call.
Every challenge and re-issue is logged in the identity governance you already run.
Built for workers who can't count on a phone, and for service desk leaders tired of the lockout queue.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
איפוס סיסמה בשירות עצמי
עובד שננעל מחוץ לחשבון פותר זאת בעצמו. הכרטיס מוכיח מי הוא לפני שהסיסמה משתנה, ולכן האיפוס אינו דורש שיחה לדלפק התמיכה — והוא עובד גם כשהטלפון ריק מסוללה, ללא קליטה או נשאר בלוקר.
נסו את הכרטיס החי
זמין גם
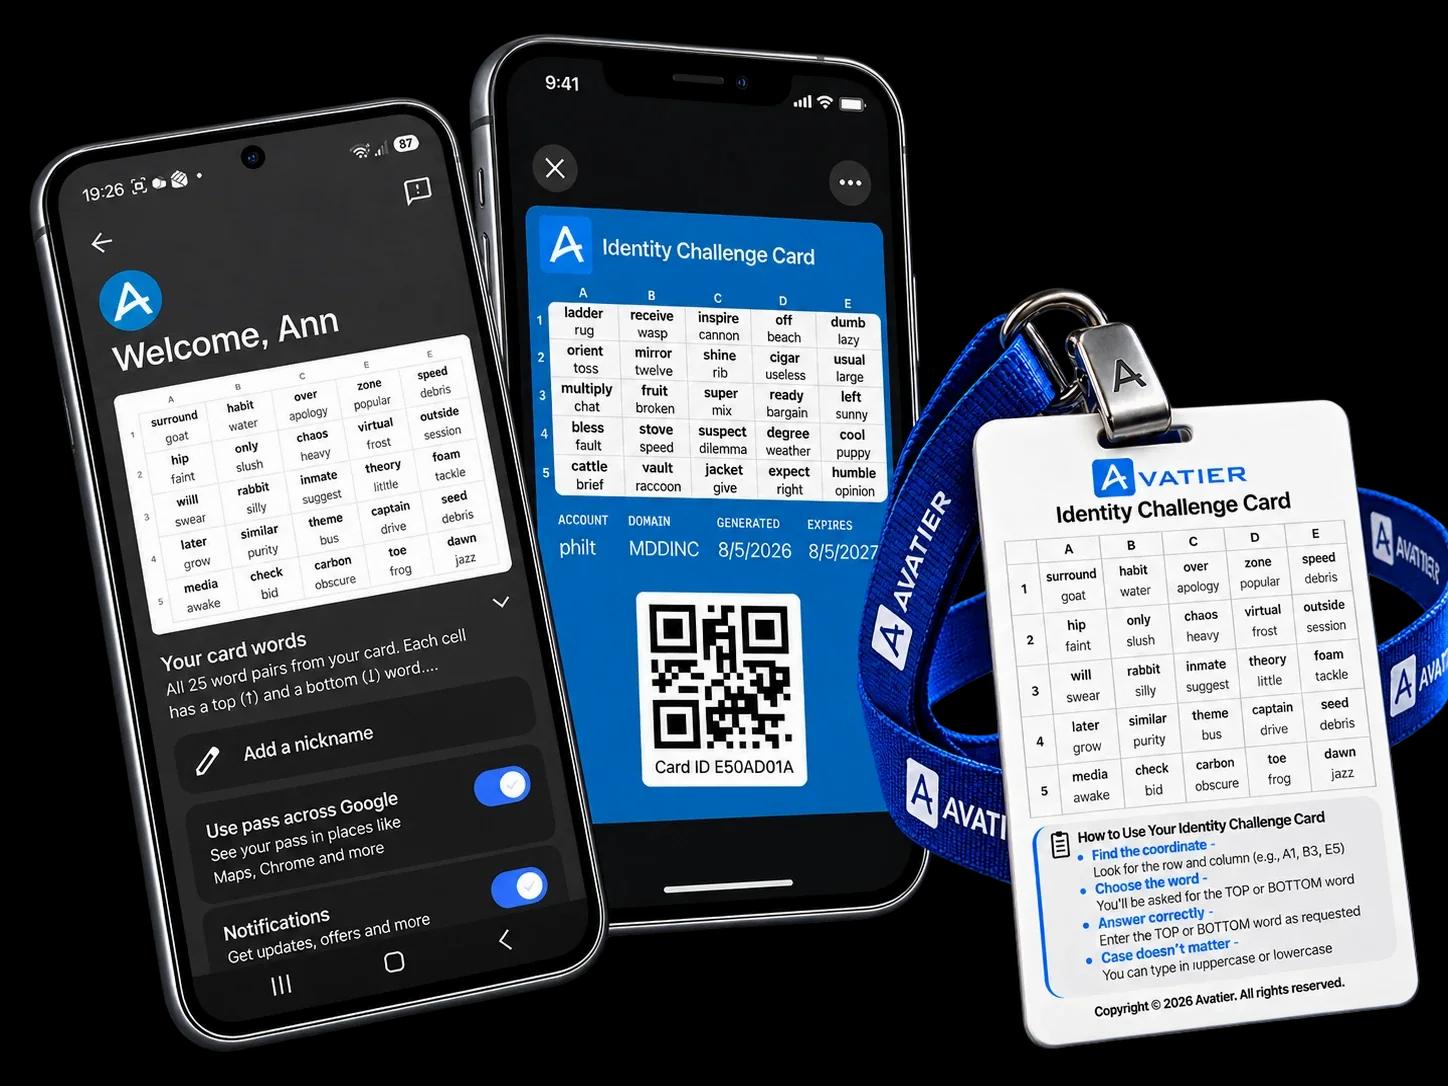
Identity Challenge Card עבור ארנקים דיגיטליים בנייד
אימות אנושי בכיס. הוסיפו את הכרטיס ל־Apple Wallet, ל־Google Wallet או ל־Samsung Wallet לגישה מהירה ולזהות גיבוי מאובטחת, מוכנות לרגע שבו MFA רגילה נופלת — לצד הכרטיס המודפס, לא במקומו.
- גישה מוכנה לארנק
- אימות אנושי
- MFA לגיבוי כשזה חשוב
- אימות תעודה מזהה ממשלתית (בקרוב)
גיבוי זהות לכל עובד ועובדת.
MFA תלוית־מכשיר לא יכולה להגן על מי שאין לו מכשיר
כל מוצר MFA בשוק מניח שמכשיר אמין זמין בזמן האימות. ההנחה הזו שגויה עבור רוב כוח העבודה.
80% מכוח העבודה העולמי הוא deskless. מפעלים, בתי חולים, שירות שטח, קמעונאות, לוגיסטיקה, חינוך, בנייה — העובדים שמריצים את התפעול בקושי מחזיקים טלפוני חברה, וגם מי שכן לא יכול להשתמש בהם על הרצפה.
התוצאה היא פער כיסוי מתועד. ארגונים כותבים חריגי MFA לעובדים שאליהם הם לא יכולים להגיע. החריגים האלה הם משטח ההתקפה שהיריבים ממפים ראשונים.1,2,3
80 percent
80% מכוח העבודה העולמי הוא deskless
2.7 מיליארד עובדים ברחבי העולם לא יושבים מאחורי שולחנות, לא מחזיקים טלפוני חברה ולא יכולים להתקין אפליקציות אימות — והם כוח העבודה שרוב הארגונים לא מכסים.
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFA מגשרת על האדום. MFA תלוית מכשיר לא מגיעה לשם בלי טלפון, אפליקציה, טוקן או רשת.
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
We'll map your coverage gap and what it's costing you today.
מתקפת Handala האיראנית על Stryker היא בדיוק הסיבה שקיימת Deviceless MFA.
Handala מזוהה עם איראן. הם לא רוצים כופר — הם רוצים להשבית אתכם.
קבוצות מחיקה בחסות מדינה לא מנהלות משא ומתן; הן בונות מטענים שנועדו להשאיר את העובדים שלכם נעולים בחוץ. ואז מצלצל הטלפון בדסק השירות. ״כאן John מהמחלקה הקרדיולוגית — אני צריך את הגישה שלי בחזרה, עכשיו.״ איך הטכנאי בקו יודע שזה באמת John — ולא התוקף שכבר השתלט על הטלפון של John?
MFA תלוית מכשיר מול אימות Deviceless
MFA תלוית מכשיר
אימות Deviceless
עם שכבת הזהות הרזרבית הזו, ההתאוששות של Stryker הייתה נמדדת בימים, לא בשבועות.
שלושה גורמים. אפס תלות במכשיר.
Deviceless MFA פותרת שלושה גורמים עצמאיים — כולם מקומיים, כולם ללא מכשיר, כולם תוך פחות מ־10 שניות.
גורם Challenge Card
רשת מודפסת של צמדי מילים. בכניסה המערכת מבקשת קואורדינטה ספציפית — המשתמש קורא את התשובה ישירות מהכרטיס. בלי קריאת רשת. בלי מכשיר.
גורם ידע פרטי
PIN קצר שרק המשתמש יודע. קשור לכרטיס לפי מדיניות ומאומת בזיכרון כך שאין משטח ל־replay או brute-force.
גורם עוגן זהות
זהות המשתמש בספריה — Employee ID, תג או principal שסופק דרך SCIM. קושר את האתגר לאדם ספציפי, עם שביל ביקורת מלא.
ראה אימות Deviceless. נסה. הבן ב־60 שניות.
Self Enrollment or Auto Enroll Everyone at Once.
סיור מוקרא של Deviceless MFA, הכרטיס והפתרון המקומי תלת־גורמי.
זה Deviceless MFA. נסה.→
בלי הרשמה. בלי הורדה. פתור אתגר תלת־גורמי חי כאן מול כרטיס מודפס — אותה זרימה שעובד מבצע במהלך השבתת זהות.
בלי טלפון נדרש
בלי אפליקציה נדרשת
בלי רשת נדרשת
בלי טוקן חומרה נדרש
בלי תלות במערכות שנפרצו
עובד בכל שפה, כולל RTL ו־CJK
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
קואורדינטה C2 — מילה עליונה
ה־PIN שלך 1234
Employee ID EMP-48291
איך שלושת הגורמים עובדים
· גורם Challenge Card — מצא את הקואורדינטה (למשל A1, B3) והזן את המילה העליונה או התחתונה
· גורם ידע פרטי — קרא את ה־PIN בן 4 הספרות והזן אותו בשדה ה־PIN
· גורם עוגן זהות — ה־Employee ID שלך מאומת אוטומטית
· שלושת הגורמים נדרשים — גם המילה וגם ה־PIN חייבים להיות נכונים לקבלת גישה
· אתגר חדש — הקש 'משחק חדש' לקבלת קואורדינטות ו־PIN אקראיים
הערך העסקי של Deviceless MFA ממופה לקונה
לכל בעל עניין יש תוצאה שונה. Identity Challenge Card הוא הבקרה הנדירה שבה CISO, CIO, CFO, CEO, service desk ואנליסט — כל אחד מקבל את התשובה שלו.
מוכנים לסגור את פערי הציות שלכם עם Deviceless MFA?
הזמינו דמו מותאם לכוח העבודה שלכם — נמפה את החריגים שלכם לתוכנית פריסה לפני שתניחו את הטלפון.
בנוי לכוח עבודה עולמי
Identity Challenge Card מגיע ב־34 שפות, כולל ערבית RTL, עברית ו־CJK סינית, יפנית וקוריאנית. אותו כרטיס, אותה זרימה תלת־גורמית — מתורגמת לכל עובד.
Deviceless MFA, מהימן בסביבות מוסדרות
מתוכנן מהיום הראשון לעומסי CMMC, HIPAA, PCI-DSS, GDPR ו־FERPA. שלושה עמודים ארכיטקטוניים עושים את סיפור הציות פשוט יותר מ־MFA תלוית מכשיר, לא קשה יותר.
פרטיות על פי ארכיטקטורה
אפס מידע אישי על מנגנון האימות
- אין מספר טלפון, ביומטריה או מידע אישי נוגעים לכרטיס
- תוכן הכרטיס אטום בלי ה־PIN של המשתמש
- אפס חשיפת GDPR מערוץ האימות
- בלי מעבד צד שלישי בין המשתמש לאתגר
- ביטול הוא מיידי — בלי ניקוי מעלה זרם
בקרת מחזור חיים מלאה
הנפקה, ביטול וביקורת מנוהלים
- כל כרטיס מונפק דרך זרימת העבודה הקיימת של IGA
- כל אתגר והנפקה מחדש כותב רשומת ביקורת בלתי ניתנת לשינוי
- חלונות תפוגה ורישום מחדש נאכפים על פי מדיניות
- הנפקה מחדש עם אימות זהות סוגרת את מסלול ההנדסה החברתית
- הפרדת תפקידים בין מנפיק, מאשר ומבקר
עמיד פישינג על פי עיצוב
בלי push, בלי replay, בלי relay
- בלי התראות push — בלי משטח ל־push fatigue
- כל ערך קואורדינטה הוא חד־פעמי — replay בלתי אפשרי מבנית
- אימות מנותק מהרשת — בלי משטח תקיפת רשת
- בלי סוד TOTP משותף לחלץ
- עמידות פישינג מקבילה ל־FIDO2 בלי המכשיר
מוכר ב-Gartner Peer Insights
4.4
מבוסס על 14 ביקורות מאומתות של AvatierIdentity Governance and Administration
קרא את הביקורות ב-Gartner Peer Insights


הורד White Paper + Datasheets
טיעון הקטגוריה המלא, נרטיב ההתאוששות של Stryker ודפי נתוני המוצר — שלושה PDF לחבילות CISO, CIO ודירקטוריון.
שאלות נפוצות
אותן שאלות עולות בכל שיחת CISO, CIO, CFO, CEO, Service Desk ואנליסט. התשובות למטה — בחר את הפרופיל שלך.
MFA עמיד פישינג ל־100% מכוח העבודה
מה זה בעצם Deviceless MFA — ומה עושה את Identity Challenge Card שונה מכל MFA אחר?
האם כרטיס מודפס באמת מאובטח? כרטיס שאבד משמעו אישור שנפרץ.
כבר יש לנו MFA. למה הפתרון שלנו משאיר פער מתועד?
האם push bombing או replay יכולים לעבוד נגד זה?
ראה איפה Deviceless MFA מתאים לסביבה שלך
בלי התחייבות · תשובה באותו יום
דבר עם הצוות שמאחורי Identity Challenge Card — ה־Deviceless MFA הראשון בייצור.


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA: What CISA and NIST Require and How to Deploy It in an Enterprise
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more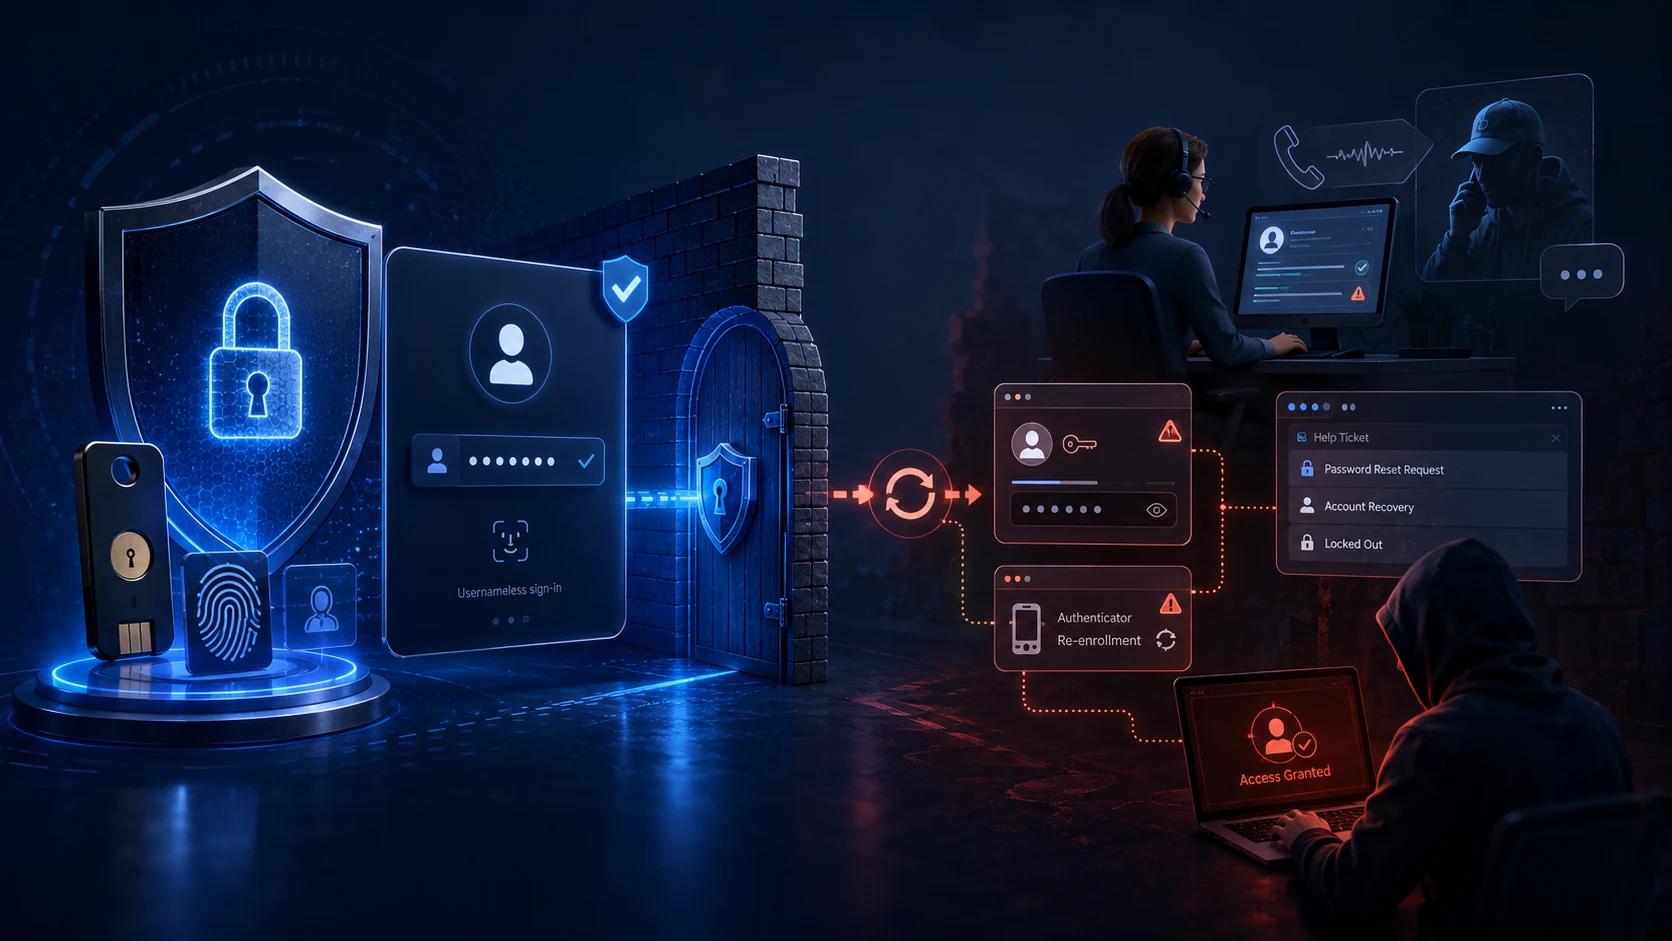
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more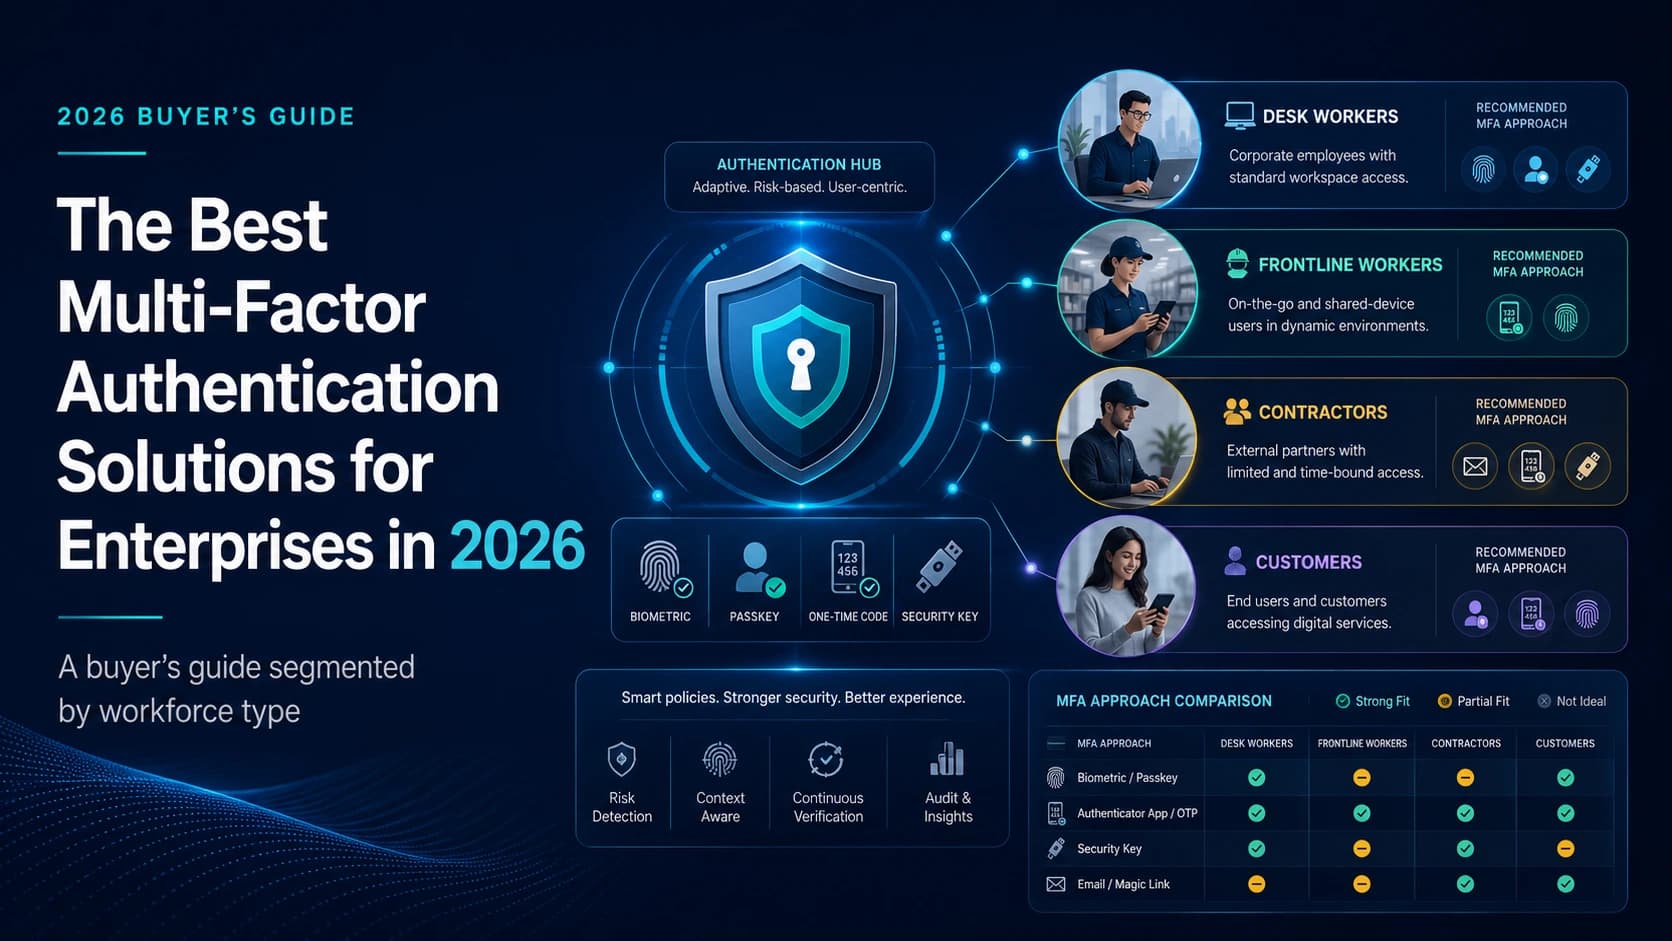
Best MFA Solutions for Enterprise in 2026, Compared by Workforce Type
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more