Identity Challenge Card
L'Identity Challenge Card è una griglia stampata di coppie di parole: senza telefono, senza app, senza rete. Il lavoratore legge una coordinata monouso e la sua identità viene risolta localmente: al service desk, all'accesso e alla reimpostazione della password.
- Ogni lavoratore, ogni ambiente
- Distribuita in meno di un'ora
- Senza MDM, senza app, senza hardware
- Multilingue — RTL e CJK inclusi
- Riemissione semplice, senza accoppiamento di dispositivi

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold




Casi d'uso
Tre casi d'uso, una sola carta stampata
La stessa carta copre i tre momenti in cui una credenziale viene dimostrata, sostituita o recuperata: al service desk, al login e al reset. Avvia un video esplicativo e segui la trascrizione mentre scorre.
- Casi d'uso 01TrascrizioneTocca una parola per riprodurre da lì
A caller says they're locked out and need their access back.
The agent has to decide: is this really them?
Texting a code to the caller's phone assumes the phone is theirs, not a device the attacker may already control.
The Identity Challenge Card, from Avatier, is deviceless MFA on a printed card.
The agent names a coordinate.
The caller reads the matching word back off the card.
The desk checks the answer locally.
Each value works only once, so it can't be replayed.
Security questions can be researched.
What's on the card isn't online, or on a device.
It still works when the identity provider is down.
Built for service desk leaders, and for the security and IT leaders behind them.
Verify the human, not the device.
Try the live card at identitychallengecard.avatier.com
Verificare la persona
Qualcuno chiama il service desk per riottenere il proprio accesso. L'operatore indica una coordinata, il chiamante legge la risposta sulla propria carta stampata e quel valore è consumato: una verifica dell'identità in tempo reale che non dipende da un dispositivo che l'attaccante potrebbe già controllare.
Guardalo per il service desk - Casi d'uso 02TrascrizioneTocca una parola per riprodurre da lì
Same workstation, a different worker every shift.
The login has to know who's standing there.
Most MFA assumes a trusted device at sign-in.
On the line, there often isn't one, so those workers become exceptions.
The Identity Challenge Card, from Avatier, puts the factor on a printed card instead.
Here she signs in without a password.
A coordinate appears.
She reads the word off her card, adds her PIN, and her employee ID is checked automatically.
Same card on a virtual desktop.
Where the site keeps the password, the card answers the MFA challenge.
It sits alongside the MFA you already run, and policy routes each worker to the right method.
Built for shared workstations, frontline teams, and the IT and security leaders covering them.
Login, with or without a password.
Try the live card at identitychallengecard.avatier.com.
Login, con o senza password
La carta è il fattore in entrambi i casi. Usala senza password su postazioni condivise e desktop virtuali, oppure mantieni la password e lascia che sia la carta a rispondere alla sfida MFA: nessun telefono, nessuna app, nessun token hardware da registrare.
Confronta con la MFA su dispositivo - Casi d'uso 03TrascrizioneTocca una parola per riprodurre da lì
Back from break, and locked out.
The phone that should prove it's you is dead, out of signal, or in a locker.
With device MFA, that turns into a help desk call.
With the Identity Challenge Card, from Avatier, he resets it himself.
The new password field stays locked.
A coordinate appears.
He reads the word off his printed card and adds his private PIN, and his employee ID is checked automatically.
Proof first.
Only then does the password change.
The phone never came into it, and there was no help desk call.
Every challenge and re-issue is logged in the identity governance you already run.
Built for workers who can't count on a phone, and for service desk leaders tired of the lockout queue.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
Reset password in self-service
Un lavoratore bloccato risolve da solo. La carta dimostra chi è prima che la password cambi, quindi il reset non richiede una chiamata all'help desk — e funziona anche quando il telefono è scarico, senza campo o chiuso in un armadietto.
Prova la carta dal vivo
Disponibile anche
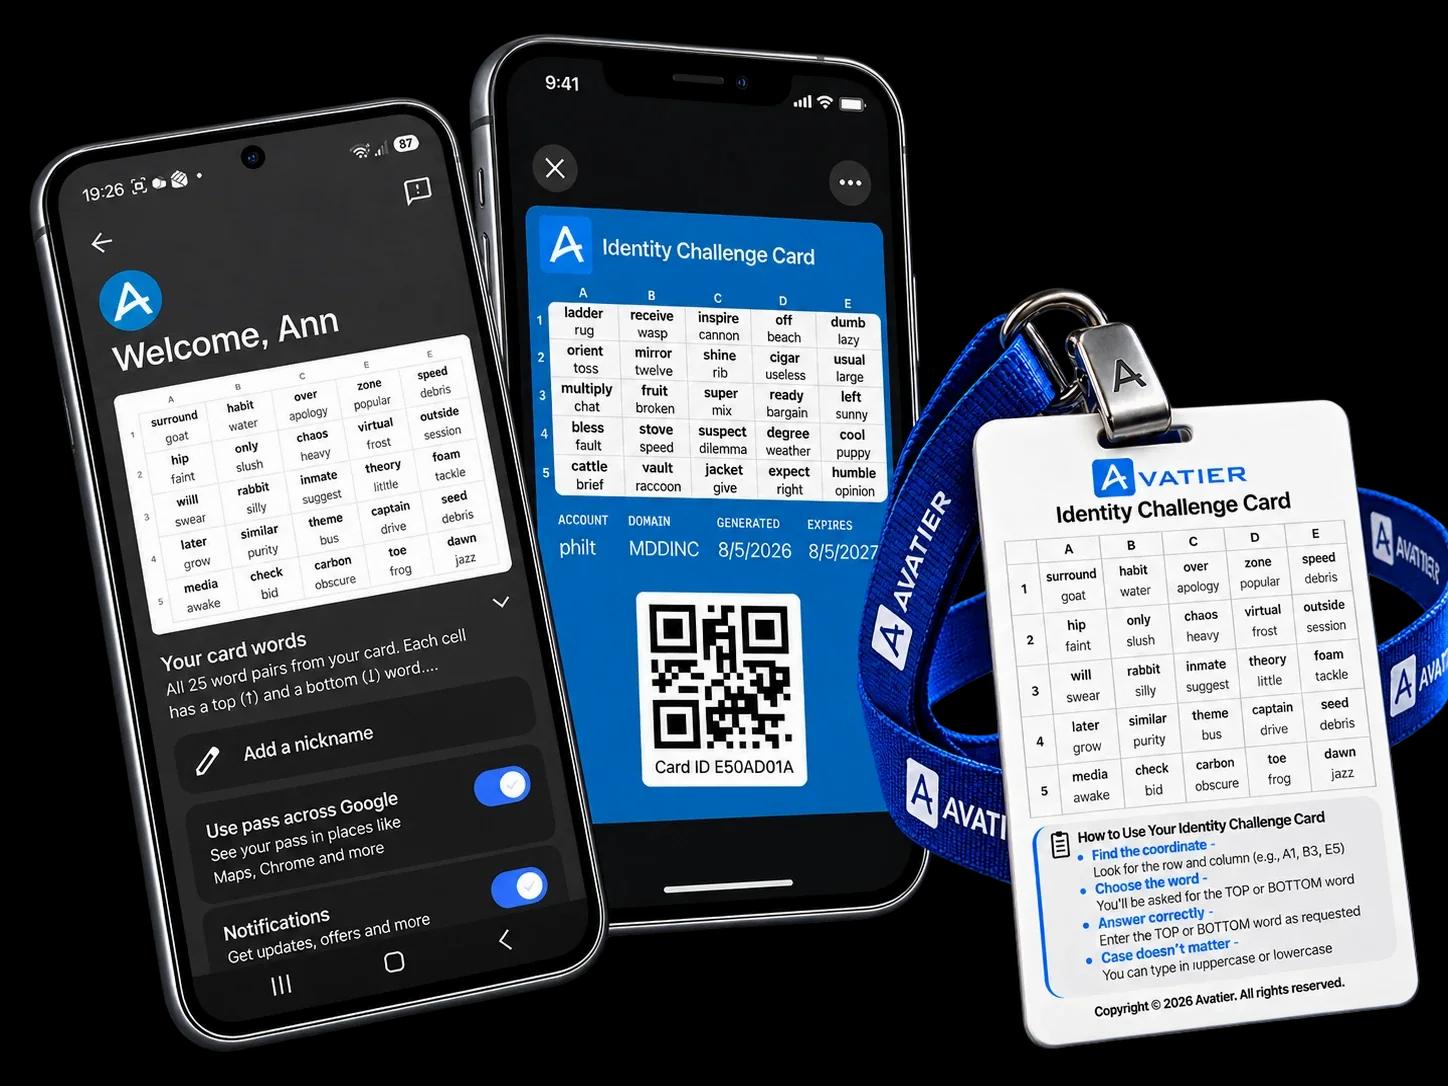
Identity Challenge Card per i wallet mobili
La verifica umana in tasca. Aggiungi la carta ad Apple Wallet, Google Wallet o Samsung Wallet per un accesso rapido e un'identità di riserva sicura, pronta quando la MFA standard si ferma — accanto alla carta stampata, non al suo posto.
- Accesso pronto per il wallet
- Verifica umana
- MFA di riserva quando conta
- Verifica del documento d'identità ufficiale (in arrivo)
Porta un'identità di riserva a ogni dipendente.
La MFA Dipendente da Dispositivo Non Può Proteggere Chi Non Ha un Dispositivo
Ogni prodotto MFA sul mercato presume un dispositivo fidato disponibile al momento dell'autenticazione. Questa presunzione è falsa per la maggioranza della forza lavoro.
L'80% della forza lavoro globale è senza scrivania. Fabbriche, ospedali, servizio sul campo, retail, logistica, istruzione, costruzioni — i lavoratori che fanno girare l'operazione raramente portano un telefono aziendale, e chi ce l'ha non può usarlo in reparto.
Il risultato è un gap di copertura documentato. Le organizzazioni scrivono eccezioni MFA per i lavoratori che non possono raggiungere. Quelle eccezioni sono la superficie di attacco che gli avversari mappano per primi.1,2,3
80 percent
L'80% della forza lavoro globale è senza scrivania
2,7 miliardi di lavoratori nel mondo non siedono a una scrivania, non portano telefono aziendale e non possono installare un'app di autenticazione — e sono la forza lavoro che la maggior parte delle organizzazioni lascia scoperta.
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFA chiude il rosso. La MFA dipendente da dispositivo non può raggiungerlo senza telefono, app, token o rete.
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
We'll map your coverage gap and what it's costing you today.
L'Attacco Handala Iraniano a Stryker È la Ragion d'Essere di Deviceless MFA.
Handala è allineato all'Iran. Non vogliono un riscatto — vogliono metterti offline.
I gruppi wiper allineati a uno Stato non negoziano; costruiscono payload progettati per tenere il personale bloccato fuori. Poi squilla il telefono al service desk. «Sono John, Cardiologia — mi serve subito il mio accesso.» Come fa il tecnico in linea a sapere che è davvero John — e non l'attaccante che ha già preso il telefono di John?
MFA Dipendente da Dispositivo vs Autenticazione Deviceless
MFA Dipendente da Dispositivo
Autenticazione Deviceless
Con questo strato di identità di riserva, la ricostruzione di Stryker sarebbe stata di giorni, non settimane.
Tre Fattori. Zero Dipendenza da Dispositivo.
Deviceless MFA risolve tre fattori indipendenti — tutti localmente, tutti senza dispositivo, tutti in meno di 10 secondi.
Fattore Challenge Card
Una griglia stampata di coppie di parole. Al login, il sistema chiede una coordinata specifica — l'utente legge la risposta direttamente dalla carta. Nessuna chiamata di rete. Nessun dispositivo.
Fattore di Conoscenza Privata
Un PIN breve che solo l'utente conosce. Legato alla carta per policy e verificato in memoria così che replay e brute-force non abbiano superficie.
Fattore di Ancora d'Identità
L'identità directory dell'utente — Employee ID, badge o principal fornito da SCIM. Lega la challenge a una persona specifica, con pista di audit completa.
Vedi l'Autenticazione Deviceless. Provala. Capiscila in 60 Secondi.
Self Enrollment or Auto Enroll Everyone at Once.
Un tour narrato di Deviceless MFA, della carta e della risoluzione locale dei tre fattori.
Questo è Deviceless MFA. Provalo.→
Nessuna registrazione. Nessun download. Risolvi una challenge a tre fattori dal vivo contro una carta stampata, proprio qui — lo stesso flusso che un lavoratore esegue durante una caduta di identità.
Nessun telefono richiesto
Nessuna app richiesta
Nessuna rete richiesta
Nessun token hardware richiesto
Nessuna dipendenza da sistemi compromessi
Funziona in qualsiasi lingua, incluso RTL e CJK
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
Coordinata C2 — Parola IN ALTO
Il tuo PIN 1234
Employee ID EMP-48291
Come Funzionano i Tre Fattori
· Fattore Challenge Card — Trova la coordinata (es. A1, B3) e inserisci la parola IN ALTO o IN BASSO
· Fattore di Conoscenza Privata — Leggi il tuo PIN a 4 cifre e inseriscilo nel campo PIN
· Fattore di Ancora d'Identità — Il tuo Employee ID è verificato automaticamente
· Tutti e tre i fattori richiesti — parola e PIN devono essere corretti per accedere
· Nuova challenge — Tocca 'Nuova Partita' per una coordinata e PIN casuali
Il Valore Aziendale di Deviceless MFA Mappato a Chi Compra
Ogni stakeholder ottiene un risultato diverso. La Identity Challenge Card è quel raro controllo dove CISO, CIO, CFO, CEO, service desk e analista ottengono ciascuno la propria risposta.
Pronto a chiudere i tuoi gap di conformità con Deviceless MFA?
Prenota una demo adattata alla tua forza lavoro — mapperemo le tue eccezioni a un piano di rilascio prima che tu riagganci.
Creata per Forze Lavoro Globali
La Identity Challenge Card viene consegnata in 34 lingue, incluso RTL arabo ed ebraico e CJK cinese, giapponese e coreano. Stessa carta, stesso flusso a tre fattori — localizzato per ogni lavoratore.
Deviceless MFA, Fidata in Ambienti Regolati
Progettata dal giorno uno per carichi CMMC, HIPAA, PCI-DSS, GDPR e FERPA. Tre pilastri architetturali rendono la storia di conformità più semplice della MFA legata a dispositivo, non più difficile.
Privacy per Architettura
Zero dati personali sul meccanismo di autenticazione
- Nessun numero di telefono, biometria o dato personale tocca la carta
- Il contenuto della carta è opaco senza il PIN dell'utente
- Esposizione GDPR zero dal canale di autenticazione
- Nessun processore terzo tra utente e challenge
- La revoca è immediata — nessuna pulizia a monte
Controlli di Ciclo di Vita Completi
Emissione, revoca e audit governati
- Ogni carta è emessa tramite il workflow IGA esistente
- Ogni challenge e riemissione scrive un record di audit immutabile
- Scadenza e finestre di reiscrizione imposte da policy
- La riemissione con verifica d'identità chiude la via dell'ingegneria sociale
- Separazione dei ruoli tra emittente, approvatore e auditor
Anti-replay per Design
Niente push, niente replay, nessun segreto condiviso
- Nessuna notifica push — la push fatigue non ha superficie
- Ogni valore di coordinata è monouso — il replay è strutturalmente impossibile
- Verifica air-gapped — nessuna superficie di attacco in rete
- Nessun segreto condiviso TOTP da esfiltrare
- Verifica offline, senza segreto condiviso da rubare
Riconosciuto su Gartner Peer Insights
4.4
Basato su 14 recensioni verificate di AvatierIdentity Governance and Administration
Leggi le recensioni su Gartner Peer Insights


Scarica White Paper + Schede Prodotto
L'argomento completo della categoria, la narrativa di recupero Stryker e la scheda prodotto — tre PDF per il pacchetto CISO, CIO e board.
Domande Frequenti
Le stesse domande emergono in ogni chiamata CISO, CIO, CFO, CEO, service desk e analista. Risposte sotto — scegli il tuo profilo.
MFA senza dispositivo per il 100% della forza lavoro
Cos'è esattamente Deviceless MFA — e come si differenzia la Identity Challenge Card da ogni altra MFA?
Una carta stampata è davvero sicura? Una carta persa significa credenziale compromessa.
Abbiamo già MFA. Perché la nostra soluzione lascia un gap documentato?
Push bombing o replay possono funzionare contro questa?
Vedi Dove Si Inserisce Deviceless MFA nel tuo Ambiente
Nessun impegno · risposta lo stesso giorno
Parla con il team dietro la Identity Challenge Card — la prima Deviceless MFA in produzione.


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA: What CISA and NIST Require and How to Deploy It in an Enterprise
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more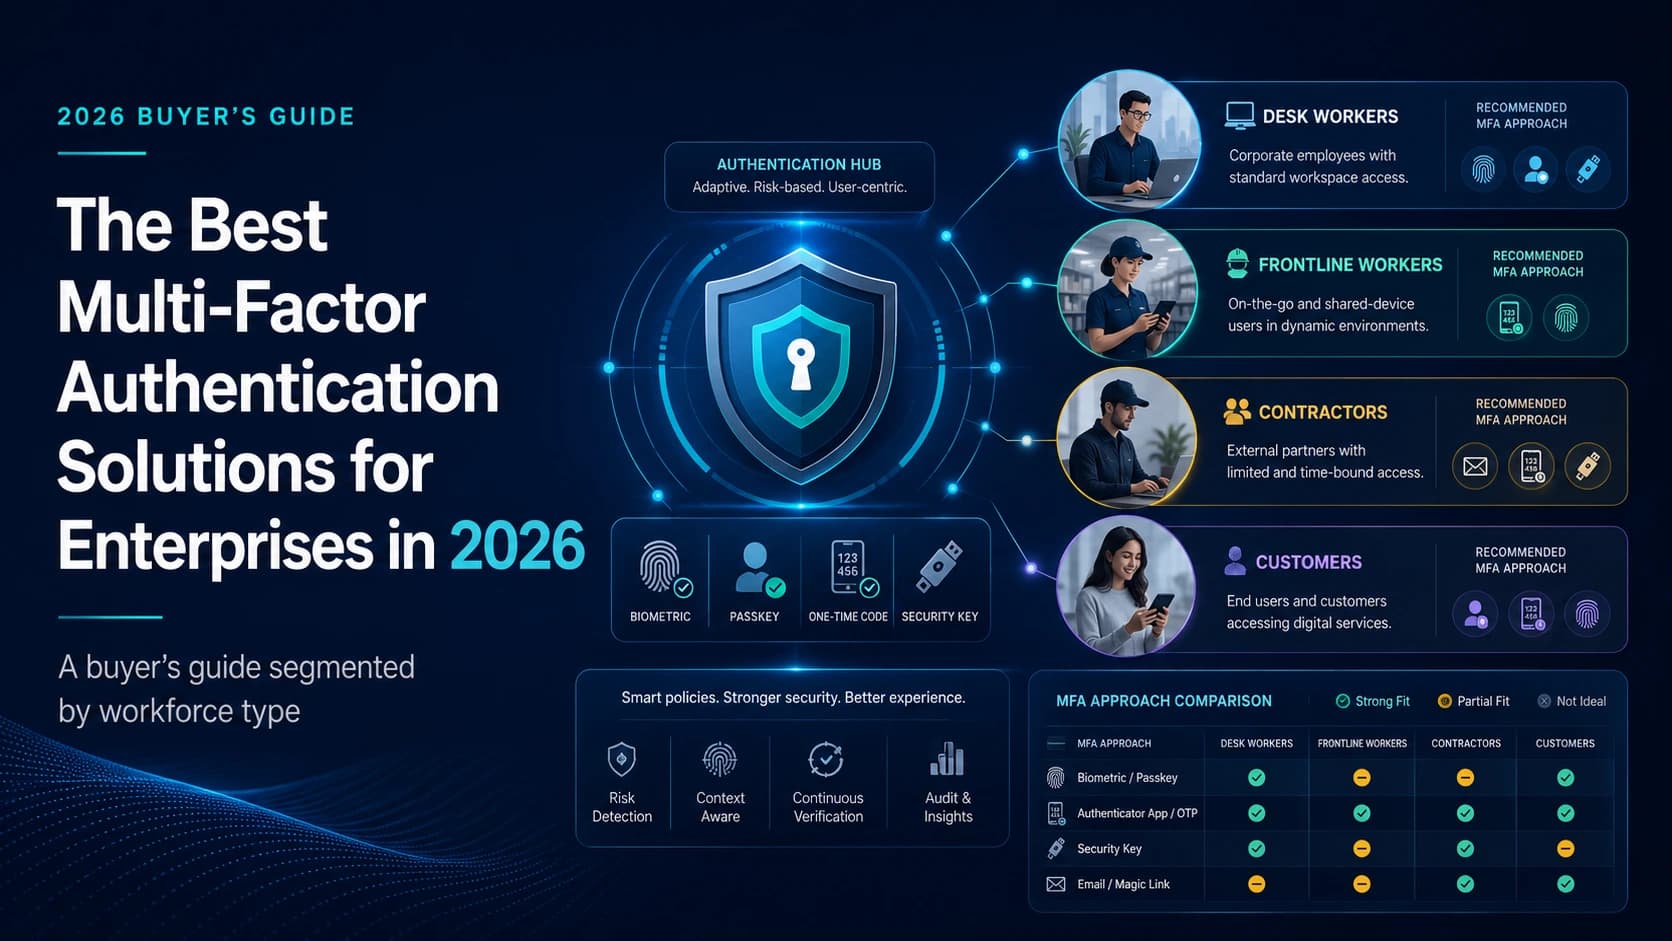
Best MFA Solutions for Enterprise in 2026, Compared by Workforce Type
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more