Identity Challenge Card
Identity Challenge Card は、単語ペアを印刷したグリッドです。電話もアプリもネットワークも不要。ワーカーは一度だけ使える座標を読み上げ、本人確認はローカルで完結します。サービスデスクで、ログイン時に、そしてパスワードのリセット時に。
- すべてのワーカー、すべての環境
- 1 時間以内に展開
- MDM 不要、アプリ不要、ハードウェア不要
- 多言語対応 — RTL と CJK を含む
- 再登録も簡単 — デバイスのペアリング不要

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold




ユースケース
3 つのユースケース、1 枚の印刷カード
同じカードが、資格情報を証明・再発行・復旧する 3 つの場面をカバーします — サービスデスク、ログイン、パスワードリセット。解説動画を再生し、読み上げに合わせて文字起こしを追えます。
- ユースケース 01文字起こし単語をタップするとそこから再生
A caller says they're locked out and need their access back.
The agent has to decide: is this really them?
Texting a code to the caller's phone assumes the phone is theirs, not a device the attacker may already control.
The Identity Challenge Card, from Avatier, is deviceless MFA on a printed card.
The agent names a coordinate.
The caller reads the matching word back off the card.
The desk checks the answer locally.
Each value works only once, so it can't be replayed.
Security questions can be researched.
What's on the card isn't online, or on a device.
It still works when the identity provider is down.
Built for service desk leaders, and for the security and IT leaders behind them.
Verify the human, not the device.
Try the live card at identitychallengecard.avatier.com
人間を確認する
アクセスを取り戻したい人がサービスデスクに電話します。担当者が座標を伝え、発信者は印刷カードから答えを読み上げ、その値は使い切られます — 攻撃者がすでに掌握しているかもしれないデバイスに依存しない、その場での本人確認です。
サービスデスク向けに見る - ユースケース 02文字起こし単語をタップするとそこから再生
Same workstation, a different worker every shift.
The login has to know who's standing there.
Most MFA assumes a trusted device at sign-in.
On the line, there often isn't one, so those workers become exceptions.
The Identity Challenge Card, from Avatier, puts the factor on a printed card instead.
Here she signs in without a password.
A coordinate appears.
She reads the word off her card, adds her PIN, and her employee ID is checked automatically.
Same card on a virtual desktop.
Where the site keeps the password, the card answers the MFA challenge.
It sits alongside the MFA you already run, and policy routes each worker to the right method.
Built for shared workstations, frontline teams, and the IT and security leaders covering them.
Login, with or without a password.
Try the live card at identitychallengecard.avatier.com.
パスワードあり・なし、どちらのログインにも
どちらの場合もカードが認証要素になります。共有ワークステーションや仮想デスクトップではパスワードレスで、あるいはパスワードを残したままカードに MFA チャレンジに応答させる — 電話もアプリも不要、登録するハードウェアトークンもありません。
デバイス型 MFA と比較 - ユースケース 03文字起こし単語をタップするとそこから再生
Back from break, and locked out.
The phone that should prove it's you is dead, out of signal, or in a locker.
With device MFA, that turns into a help desk call.
With the Identity Challenge Card, from Avatier, he resets it himself.
The new password field stays locked.
A coordinate appears.
He reads the word off his printed card and adds his private PIN, and his employee ID is checked automatically.
Proof first.
Only then does the password change.
The phone never came into it, and there was no help desk call.
Every challenge and re-issue is logged in the identity governance you already run.
Built for workers who can't count on a phone, and for service desk leaders tired of the lockout queue.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
セルフサービスのパスワードリセット
ロックアウトされた従業員が自分で解決します。パスワードを変更する前にカードが本人であることを証明するため、リセットにヘルプデスクへの電話は不要です。電話の電池切れ、圏外、ロッカーの中でも使えます。
カードを実際に試す
こちらもご利用可能
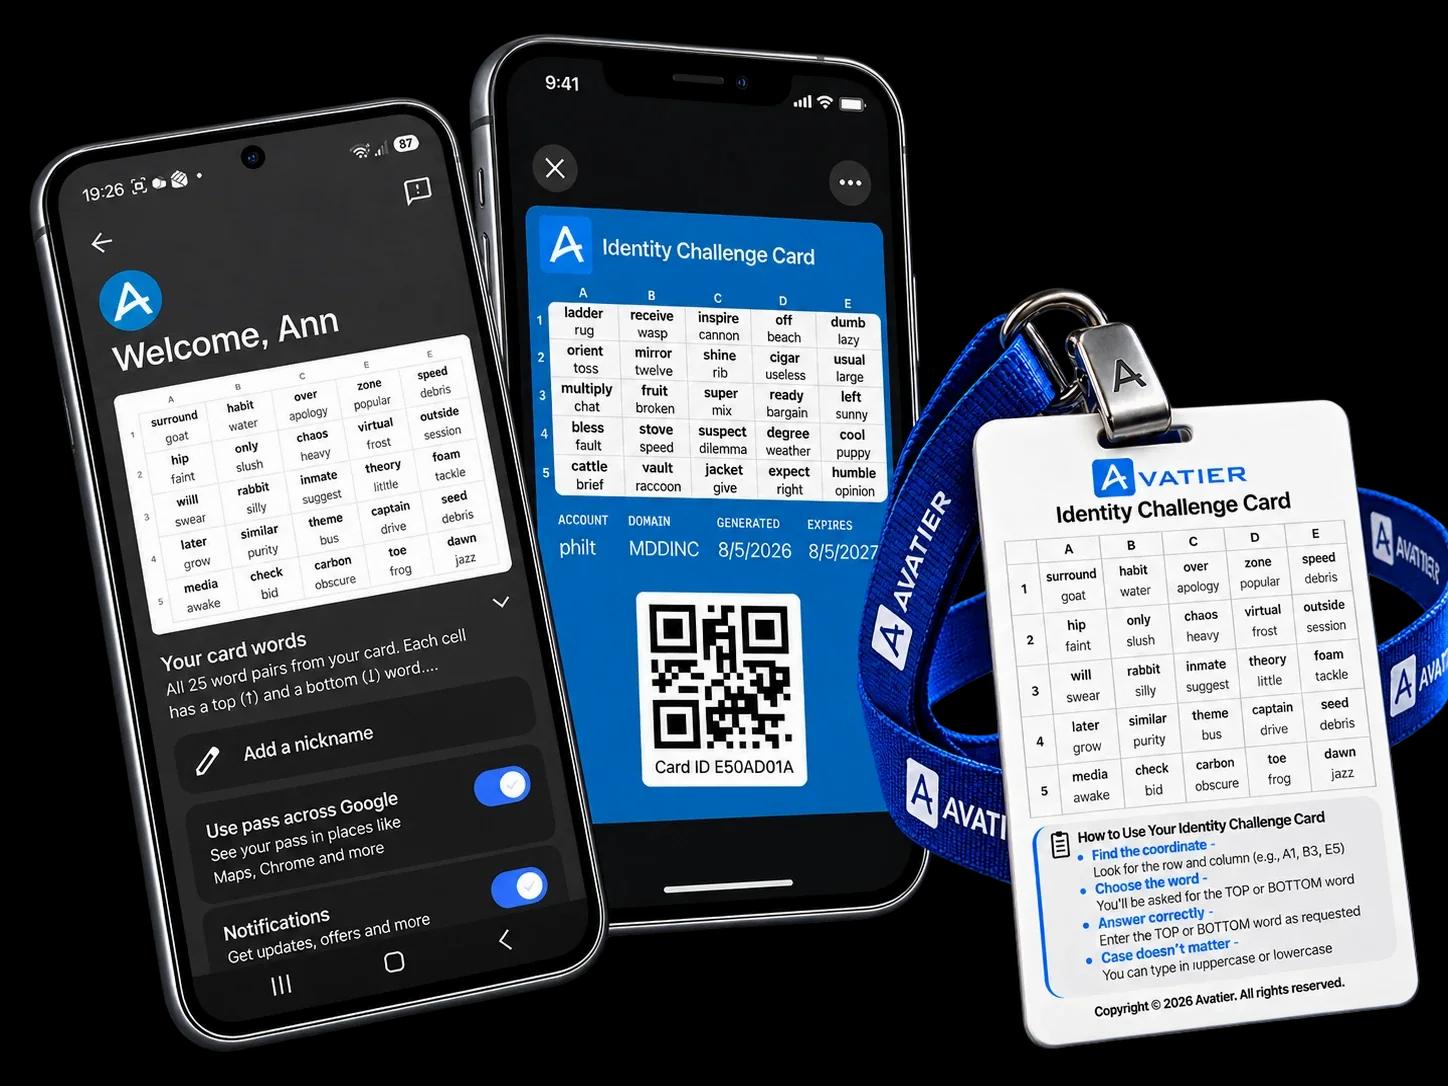
モバイルウォレット版 Identity Challenge Card
人間の確認をポケットに。カードを Apple Wallet、Google Wallet、Samsung Wallet に追加すれば、標準の MFA が止まったときに備えた、素早いアクセスと安全なバックアップ ID に — 印刷カードの代わりではなく、その傍らに。
- ウォレットですぐにアクセス
- 人間による確認
- いざというときのバックアップ MFA
- 公的身分証の確認(近日提供)
すべての従業員に ID のバックアップを。
デバイス依存MFAは、デバイスを持たない人を保護できない
市場のすべてのMFA製品は、認証時点で信頼済みデバイスが利用可能であると仮定しています。その仮定は労働力の大多数にとって誤りです。
世界の労働力の80%はデスクレスです。工場、病院、フィールドサービス、小売、物流、教育、建設 — 業務を回す労働者はめったに会社支給の電話を持たず、持っている人も現場では使えません。
結果は文書化されたカバレッジギャップです。組織は到達できない労働者のためにMFA例外を書きます。それらの例外こそ、攻撃者が最初にマッピングする攻撃対象領域です。1,2,3
80 percent
世界の労働力の80%はデスクレス
世界27億人の労働者はデスクに座らず、会社支給の電話を持たず、認証アプリをインストールできません。彼らこそ、多くの組織が保護せずに放置している労働力です。
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFAは赤を埋めます。デバイス依存MFAは、電話・アプリ・トークン・ネットワークなしでは届きません。
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
We'll map your coverage gap and what it's costing you today.
Strykerへのイラン系Handala攻撃こそが、Deviceless MFAの存在理由です。
Handala はイラン系の組織です。彼らが求めるのは身代金ではなく、あなたの業務を停止させることです。
国家系のワイパー攻撃グループは交渉しません。従業員を締め出し続けるために設計されたペイロードを作り込みます。そしてサービスデスクの電話が鳴ります。「循環器科の John です。今すぐアクセスを戻してほしい」。電話口の担当者は、それが本当に John であり、John の端末をすでに乗っ取った攻撃者ではないと、どうやって判断するのでしょうか。
デバイス依存MFA vs Deviceless認証
デバイス依存MFA
Deviceless認証
この予備アイデンティティレイヤーがあれば、Strykerの再構築は数週間ではなく数日でした。
3つの要素。ゼロのデバイス依存。
Deviceless MFAは3つの独立した要素を解決します — すべてローカルで、すべてデバイス不要、すべて10秒未満で。
Challenge Card要素
単語ペアの印刷されたグリッド。ログイン時、システムは特定の座標を要求 — ユーザーはカードから直接答えを読み取ります。ネットワーク呼び出しなし。デバイスなし。
プライベート知識要素
ユーザーのみが知る短いPIN。ポリシーによりカードに紐付き、メモリで検証されるためリプレイとブルートフォースには攻撃面がありません。
アイデンティティアンカー要素
ユーザーのディレクトリアイデンティティ — Employee ID、バッジ、またはSCIM提供のプリンシパル。チャレンジを特定の人物に結びつけ、完全な監査証跡を提供します。
Deviceless認証を見る。試す。60秒で理解する。
Self Enrollment or Auto Enroll Everyone at Once.
Deviceless MFA、カード、3要素ローカル解決のナレーション付きツアー。
これがDeviceless MFAです。試してみてください。→
登録不要。ダウンロード不要。ここで印刷されたカードに対して3要素チャレンジをライブで解決 — アイデンティティ停止中に労働者が実行するのと同じフロー。
電話不要
アプリ不要
ネットワーク不要
ハードウェアトークン不要
侵害されたシステムへの依存なし
RTLとCJKを含むあらゆる言語で動作
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
座標 C2 — 上の単語
あなたのPIN 1234
Employee ID EMP-48291
3要素の仕組み
· Challenge Card要素 — 座標(例: A1、B3)を見つけ、上または下の単語を入力
· プライベート知識要素 — 4桁のPINを読み、PIN欄に入力
· アイデンティティアンカー要素 — Employee IDは自動的に検証
· 3要素すべてが必要 — アクセスには単語とPINの両方が正しい必要
· 新しいチャレンジ — 「新しいゲーム」をタップしてランダムな座標とPIN
購買者にマッピングされたDeviceless MFAのビジネス価値
各ステークホルダーは異なる成果を得ます。Identity Challenge Cardは、CISO、CIO、CFO、CEO、サービスデスク、アナリストがそれぞれ自分の答えを得られる稀有なコントロールです。
Deviceless MFAでコンプライアンスギャップを埋める準備はできましたか?
労働力に合わせたデモを予約 — 電話を切る前に例外を展開計画にマッピングします。
グローバル労働力のために構築
Identity Challenge Cardは、アラビア語とヘブライ語のRTL、中国語・日本語・韓国語のCJKを含む34言語で提供されます。同じカード、同じ3要素フロー — 各労働者向けにローカライズ。
規制環境で信頼されるDeviceless MFA
CMMC、HIPAA、PCI-DSS、GDPR、FERPAの負荷のために初日から設計。3つのアーキテクチャ柱が、コンプライアンスストーリーをデバイス依存MFAより難しくではなく、シンプルにします。
アーキテクチャによるプライバシー
認証メカニズム上にゼロの個人データ
- 電話番号、生体情報、個人データはカードに触れない
- カード内容はユーザーのPINなしでは不透明
- 認証チャネルからのGDPR露出ゼロ
- ユーザーとチャレンジの間にサードパーティプロセッサなし
- 取り消しは即時 — 上流のクリーンアップなし
完全なライフサイクル制御
ガバナンスされた発行、取り消し、監査
- 各カードは既存IGAワークフローで発行
- 各チャレンジと再発行は不変の監査レコードを書き込む
- 有効期限と再登録ウィンドウはポリシーで強制
- アイデンティティ検証を伴う再発行がソーシャルエンジニアリング経路を閉じる
- 発行者、承認者、監査者の間の役割分離
設計によるフィッシング耐性
プッシュなし、リプレイなし、リレーなし
- プッシュ通知なし — プッシュ疲労に攻撃面なし
- 各座標値は使い捨て — リプレイは構造的に不可能
- エアギャップ検証 — ネットワーク攻撃面なし
- 抽出するTOTP共有シークレットなし
- デバイスなしでFIDO2と同等のフィッシング耐性
Gartner Peer Insights で評価
4.4
Avatier の 14 件の検証済みレビューに基づくIdentity Governance and Administration
Gartner Peer Insights でレビューを読む


ホワイトペーパー + データシートをダウンロード
完全なカテゴリーの議論、Stryker復旧ナラティブ、製品データシート — CISO、CIO、取締役会パッケージ向けの3つのPDF。
よくある質問
同じ質問がCISO、CIO、CFO、CEO、サービスデスク、アナリストのすべての通話で出てきます。以下に回答 — プロファイルを選択してください。
労働力の100%に対するフィッシング耐性MFA
Deviceless MFAとは正確には何か — そしてIdentity Challenge Cardは他のすべてのMFAとどう違うのか?
印刷されたカードは本当に安全か? カードを失くすと認証情報が侵害される。
私たちはすでにMFAを持っている。なぜ私たちのソリューションが文書化されたギャップを残すのか?
プッシュ爆撃やリプレイはこれに対して機能するか?
あなたの環境でDeviceless MFAがどこにフィットするかを見る
義務なし · 当日返信
Identity Challenge Cardの背後のチームと話す — 本番稼働中の最初のDeviceless MFA。


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA: What CISA and NIST Require and How to Deploy It in an Enterprise
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more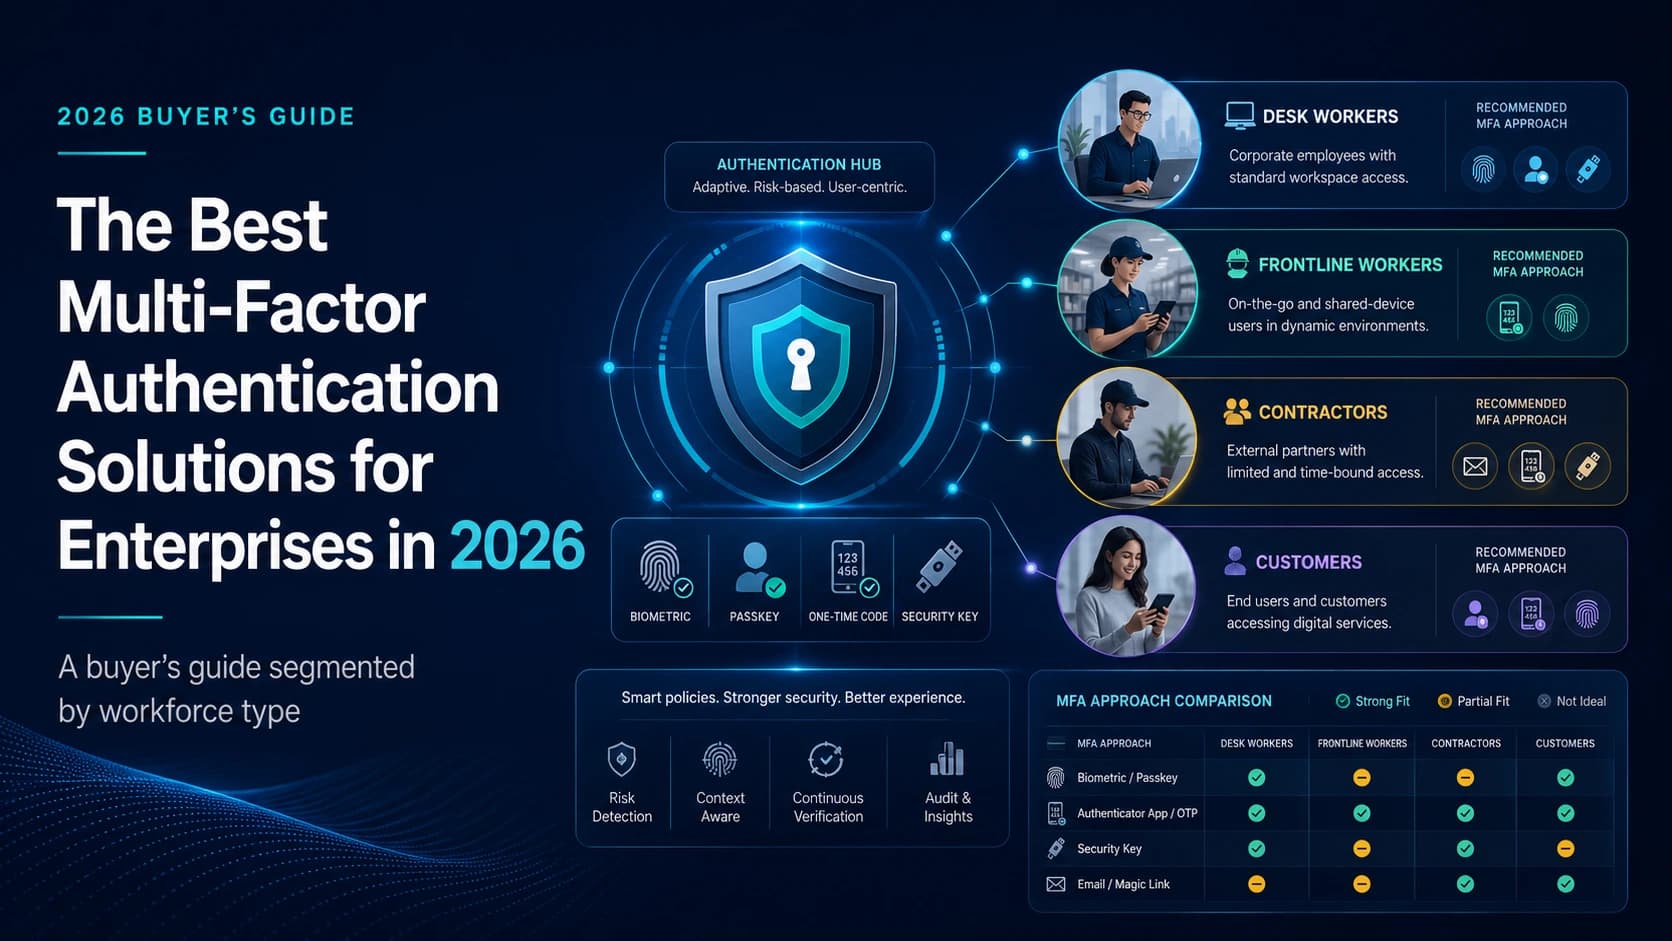
Best MFA Solutions for Enterprise in 2026, Compared by Workforce Type
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more