Identity Challenge Card
Identity Challenge Card는 단어 쌍을 인쇄한 그리드입니다. 휴대폰도, 앱도, 네트워크도 필요하지 않습니다. 사용자가 일회성 좌표를 읽으면 신원이 로컬에서 확인됩니다. 서비스 데스크에서, 로그인할 때, 그리고 비밀번호를 재설정할 때.
- 모든 근로자, 모든 환경
- 한 시간 이내 배포
- MDM 불필요, 앱 불필요, 하드웨어 불필요
- 다국어 지원 — RTL 및 CJK 포함
- 간편한 재등록 — 기기 페어링 불필요

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold




활용 사례
세 가지 활용 사례, 한 장의 인쇄 카드
같은 카드가 자격 증명을 증명하고, 교체하고, 복구하는 세 순간을 모두 담당합니다 — 서비스 데스크, 로그인, 비밀번호 재설정. 설명 영상을 재생하고 말에 맞춰 흐르는 대본을 따라가 보세요.
- 활용 사례 01대본단어를 누르면 그 지점부터 재생
A caller says they're locked out and need their access back.
The agent has to decide: is this really them?
Texting a code to the caller's phone assumes the phone is theirs, not a device the attacker may already control.
The Identity Challenge Card, from Avatier, is deviceless MFA on a printed card.
The agent names a coordinate.
The caller reads the matching word back off the card.
The desk checks the answer locally.
Each value works only once, so it can't be replayed.
Security questions can be researched.
What's on the card isn't online, or on a device.
It still works when the identity provider is down.
Built for service desk leaders, and for the security and IT leaders behind them.
Verify the human, not the device.
Try the live card at identitychallengecard.avatier.com
사람을 확인하기
누군가 접근 권한을 되찾으려 서비스 데스크에 전화합니다. 상담원이 좌표를 부르면 발신자는 인쇄된 카드에서 답을 읽고, 그 값은 소진됩니다 — 공격자가 이미 장악했을 수도 있는 기기에 의존하지 않는 실시간 신원 확인입니다.
서비스 데스크용으로 보기 - 활용 사례 02대본단어를 누르면 그 지점부터 재생
Same workstation, a different worker every shift.
The login has to know who's standing there.
Most MFA assumes a trusted device at sign-in.
On the line, there often isn't one, so those workers become exceptions.
The Identity Challenge Card, from Avatier, puts the factor on a printed card instead.
Here she signs in without a password.
A coordinate appears.
She reads the word off her card, adds her PIN, and her employee ID is checked automatically.
Same card on a virtual desktop.
Where the site keeps the password, the card answers the MFA challenge.
It sits alongside the MFA you already run, and policy routes each worker to the right method.
Built for shared workstations, frontline teams, and the IT and security leaders covering them.
Login, with or without a password.
Try the live card at identitychallengecard.avatier.com.
비밀번호가 있든 없든, 로그인
어느 쪽이든 카드가 인증 요소입니다. 공유 워크스테이션과 가상 데스크톱에서는 비밀번호 없이 사용하고, 비밀번호를 유지한 채 카드가 MFA 챌린지에 답하게 할 수도 있습니다 — 전화기도, 앱도, 등록할 하드웨어 토큰도 필요 없습니다.
기기 기반 MFA와 비교 - 활용 사례 03대본단어를 누르면 그 지점부터 재생
Back from break, and locked out.
The phone that should prove it's you is dead, out of signal, or in a locker.
With device MFA, that turns into a help desk call.
With the Identity Challenge Card, from Avatier, he resets it himself.
The new password field stays locked.
A coordinate appears.
He reads the word off his printed card and adds his private PIN, and his employee ID is checked automatically.
Proof first.
Only then does the password change.
The phone never came into it, and there was no help desk call.
Every challenge and re-issue is logged in the identity governance you already run.
Built for workers who can't count on a phone, and for service desk leaders tired of the lockout queue.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
셀프 서비스 비밀번호 재설정
잠긴 근로자가 스스로 해결합니다. 비밀번호가 바뀌기 전에 카드가 본인임을 증명하므로 재설정에 헬프데스크 전화가 필요 없고, 휴대폰이 꺼졌거나 신호가 없거나 사물함에 있어도 그대로 작동합니다.
라이브 카드 체험하기
함께 제공
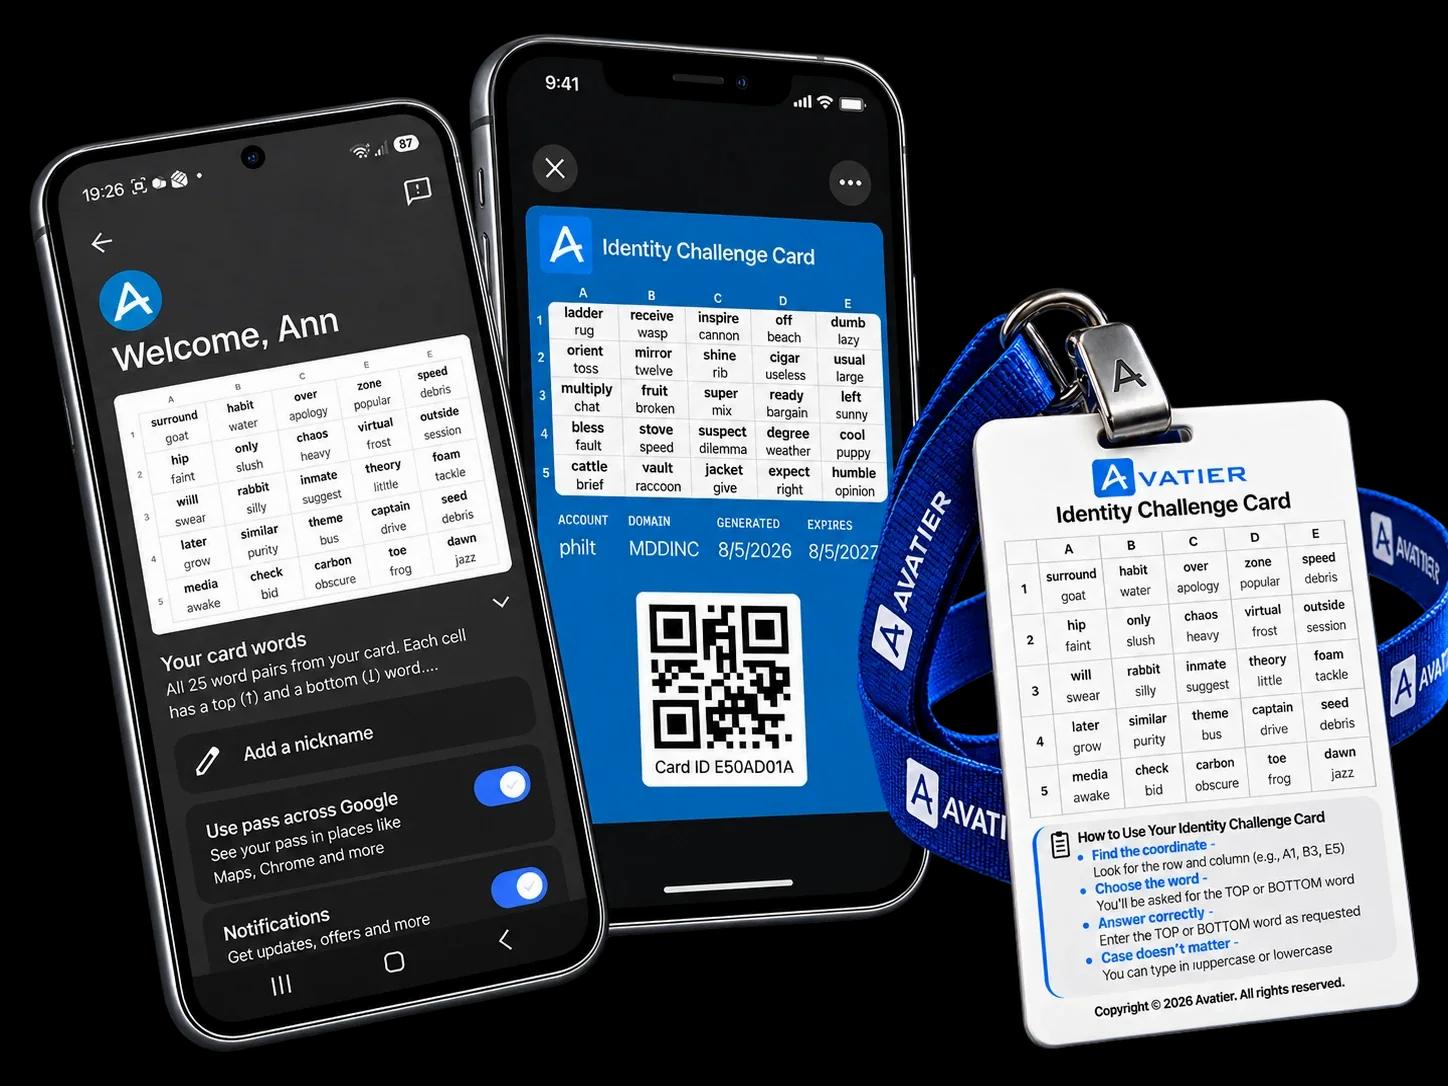
모바일 월렛용 Identity Challenge Card
주머니 속 사람 확인. 카드를 Apple Wallet, Google Wallet 또는 Samsung Wallet에 추가하면 표준 MFA가 멈췄을 때를 위한 빠른 접근과 안전한 백업 신원을 갖출 수 있습니다 — 인쇄 카드를 대체하는 것이 아니라 함께 씁니다.
- 월렛에서 바로 접근
- 사람 확인
- 필요할 때 쓰는 백업 MFA
- 정부 발급 신분증 확인 (출시 예정)
모든 직원에게 신원 백업을.
디바이스 종속 MFA는 디바이스 없는 사람을 보호할 수 없다
시장의 모든 MFA 제품은 인증 시점에 신뢰할 수 있는 디바이스가 사용 가능하다고 가정합니다. 그 가정은 대다수의 근로자에게 거짓입니다.
전 세계 인력의 80%는 책상이 없습니다. 공장, 병원, 현장 서비스, 소매, 물류, 교육, 건설 — 운영을 돌리는 근로자는 회사 지급 전화를 거의 지니지 않으며, 가진 사람도 현장에서는 쓸 수 없습니다.
결과는 문서화된 커버리지 격차입니다. 조직은 도달할 수 없는 근로자를 위해 MFA 예외를 기록합니다. 그 예외가 공격자가 가장 먼저 매핑하는 공격 표면입니다.1,2,3
80 percent
전 세계 인력의 80%는 책상이 없다
전 세계 27억 명의 근로자는 책상에 앉지 않고, 회사 전화를 지니지 않으며, 인증 앱을 설치할 수 없습니다 — 그들이 바로 대부분의 조직이 커버하지 않는 인력입니다.
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFA는 빨간색을 메웁니다. 디바이스 종속 MFA는 전화·앱·토큰·네트워크 없이는 도달할 수 없습니다.
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
We'll map your coverage gap and what it's costing you today.
Stryker에 대한 이란 Handala 공격이 Deviceless MFA의 존재 이유입니다.
Handala는 이란과 연계된 조직입니다. 이들이 원하는 것은 몸값이 아니라, 여러분의 업무를 멈추게 하는 것입니다.
국가 연계 와이퍼 그룹은 협상하지 않습니다. 이들은 직원들을 계속 차단해 두기 위해 설계된 페이로드를 만듭니다. 그리고 서비스 데스크의 전화가 울립니다. “순환기내과 John입니다 — 지금 바로 접근 권한을 복구해 주세요.” 전화를 받은 담당자는 그가 정말 John인지, 아니면 이미 John의 휴대폰을 장악한 공격자인지 어떻게 알 수 있을까요?
디바이스 종속 MFA vs Deviceless 인증
디바이스 종속 MFA
Deviceless 인증
이 예비 아이덴티티 계층이 있었다면 Stryker의 재구축은 몇 주가 아닌 며칠이었을 것입니다.
세 가지 요소. 디바이스 종속성 제로.
Deviceless MFA는 세 가지 독립 요소를 해결합니다 — 모두 로컬로, 모두 디바이스 없이, 모두 10초 미만으로.
Challenge Card 요소
인쇄된 단어 쌍 그리드. 로그인 시 시스템이 특정 좌표를 요청 — 사용자가 카드에서 직접 답을 읽습니다. 네트워크 호출 없음. 디바이스 없음.
프라이빗 지식 요소
사용자만 아는 짧은 PIN. 정책으로 카드에 묶이고 메모리에서 검증되어 재전송과 무차별 대입 공격에는 공격 표면이 없습니다.
아이덴티티 앵커 요소
사용자의 디렉토리 아이덴티티 — Employee ID, 배지 또는 SCIM 제공 주체. 챌린지를 특정 인물에 묶고 완전한 감사 기록을 제공합니다.
Deviceless 인증 보기. 체험. 60초 만에 이해.
Self Enrollment or Auto Enroll Everyone at Once.
Deviceless MFA, 카드, 3요소 로컬 해결의 내레이션 투어.
이것이 Deviceless MFA입니다. 체험해 보세요.→
등록 없음. 다운로드 없음. 바로 여기서 인쇄된 카드에 대해 3요소 챌린지를 라이브로 해결하세요 — 근로자가 아이덴티티 다운 중에 실행하는 동일한 플로우.
전화 불필요
앱 불필요
네트워크 불필요
하드웨어 토큰 불필요
침해된 시스템에 대한 의존성 없음
RTL과 CJK를 포함한 모든 언어에서 작동
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
좌표 C2 — 위 단어
당신의 PIN 1234
Employee ID EMP-48291
3요소 작동 방식
· Challenge Card 요소 — 좌표 (예: A1, B3) 찾고 위 또는 아래 단어 입력
· 프라이빗 지식 요소 — 4자리 PIN을 읽고 PIN 필드에 입력
· 아이덴티티 앵커 요소 — Employee ID는 자동으로 검증됨
· 세 가지 요소 모두 필요 — 접근을 위해 단어와 PIN 모두 정확해야 함
· 새 챌린지 — '새 게임'을 탭하여 무작위 좌표와 PIN
구매자에 매핑된 Deviceless MFA의 비즈니스 가치
각 이해관계자는 다른 성과를 얻습니다. Identity Challenge Card는 CISO, CIO, CFO, CEO, 서비스 데스크, 애널리스트가 각자 자기 답을 얻는 드문 컨트롤입니다.
Deviceless MFA로 규정 준수 격차를 해소할 준비가 되었습니까?
인력에 맞춤화된 데모를 예약하세요 — 전화를 끊기 전에 예외를 배포 계획에 매핑합니다.
글로벌 인력을 위해 설계됨
Identity Challenge Card는 아랍어와 히브리어 RTL 및 중국어, 일본어, 한국어 CJK를 포함한 34개 언어로 제공됩니다. 같은 카드, 같은 3요소 플로우 — 각 근로자를 위해 로컬라이즈.
Deviceless MFA, 규제 환경에서 신뢰받음
첫날부터 CMMC, HIPAA, PCI-DSS, GDPR, FERPA 부담을 위해 설계됨. 세 가지 아키텍처 기둥이 규정 준수 스토리를 디바이스 종속 MFA보다 어렵지 않게 — 더 간단하게 만듭니다.
아키텍처에 의한 프라이버시
인증 메커니즘에 개인 데이터 제로
- 전화번호, 생체인식 또는 개인 데이터가 카드에 닿지 않음
- 카드 내용은 사용자 PIN 없이는 불투명함
- 인증 채널에서 GDPR 노출 제로
- 사용자와 챌린지 사이에 제3자 처리자 없음
- 취소는 즉시 — 상류 정리 없음
완전한 라이프사이클 컨트롤
거버넌스된 발급, 취소, 감사
- 모든 카드는 기존 IGA 워크플로를 통해 발급됨
- 모든 챌린지와 재발급이 불변 감사 기록을 작성함
- 만료 및 재등록 창이 정책으로 강제됨
- 아이덴티티 검증을 포함한 재발급이 소셜 엔지니어링 경로를 차단
- 발급자, 승인자, 감사자 간의 역할 분리
설계에 의한 피싱 저항
푸시 없음, 재전송 없음, 릴레이 없음
- 푸시 알림 없음 — 푸시 피로는 공격 표면이 없음
- 모든 좌표 값은 일회용 — 재전송은 구조적으로 불가능
- 에어갭 검증 — 네트워크 공격 표면 없음
- 유출할 TOTP 공유 비밀 없음
- 디바이스 없이도 FIDO2와 동등한 피싱 저항성
Gartner Peer Insights에서 인정받음
4.4
Avatier에 대한 14건의 검증된 리뷰 기반Identity Governance and Administration
Gartner Peer Insights에서 리뷰 읽기


백서 + 데이터시트 다운로드
완전한 카테고리 논의, Stryker 복구 내러티브, 제품 데이터시트 — CISO, CIO, 이사회 패키지용 PDF 3종.
자주 묻는 질문
같은 질문이 모든 CISO, CIO, CFO, CEO, 서비스 데스크, 애널리스트 통화에서 나옵니다. 아래에서 답변 — 프로필을 선택하세요.
100% 인력을 위한 피싱 저항 MFA
Deviceless MFA란 정확히 무엇인가 — 그리고 Identity Challenge Card는 다른 모든 MFA와 어떻게 다른가?
인쇄된 카드가 정말 안전한가? 잃어버린 카드는 침해된 자격 증명을 의미한다.
우리는 이미 MFA가 있습니다. 왜 우리 솔루션이 문서화된 격차를 남기는가?
푸시 폭격이나 재전송이 이것에 작동할 수 있는가?
Deviceless MFA가 당신의 환경에 어디에 맞는지 확인하세요
의무 없음 · 당일 응답
Identity Challenge Card 뒤의 팀과 대화하세요 — 최초의 프로덕션 Deviceless MFA.


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA: What CISA and NIST Require and How to Deploy It in an Enterprise
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more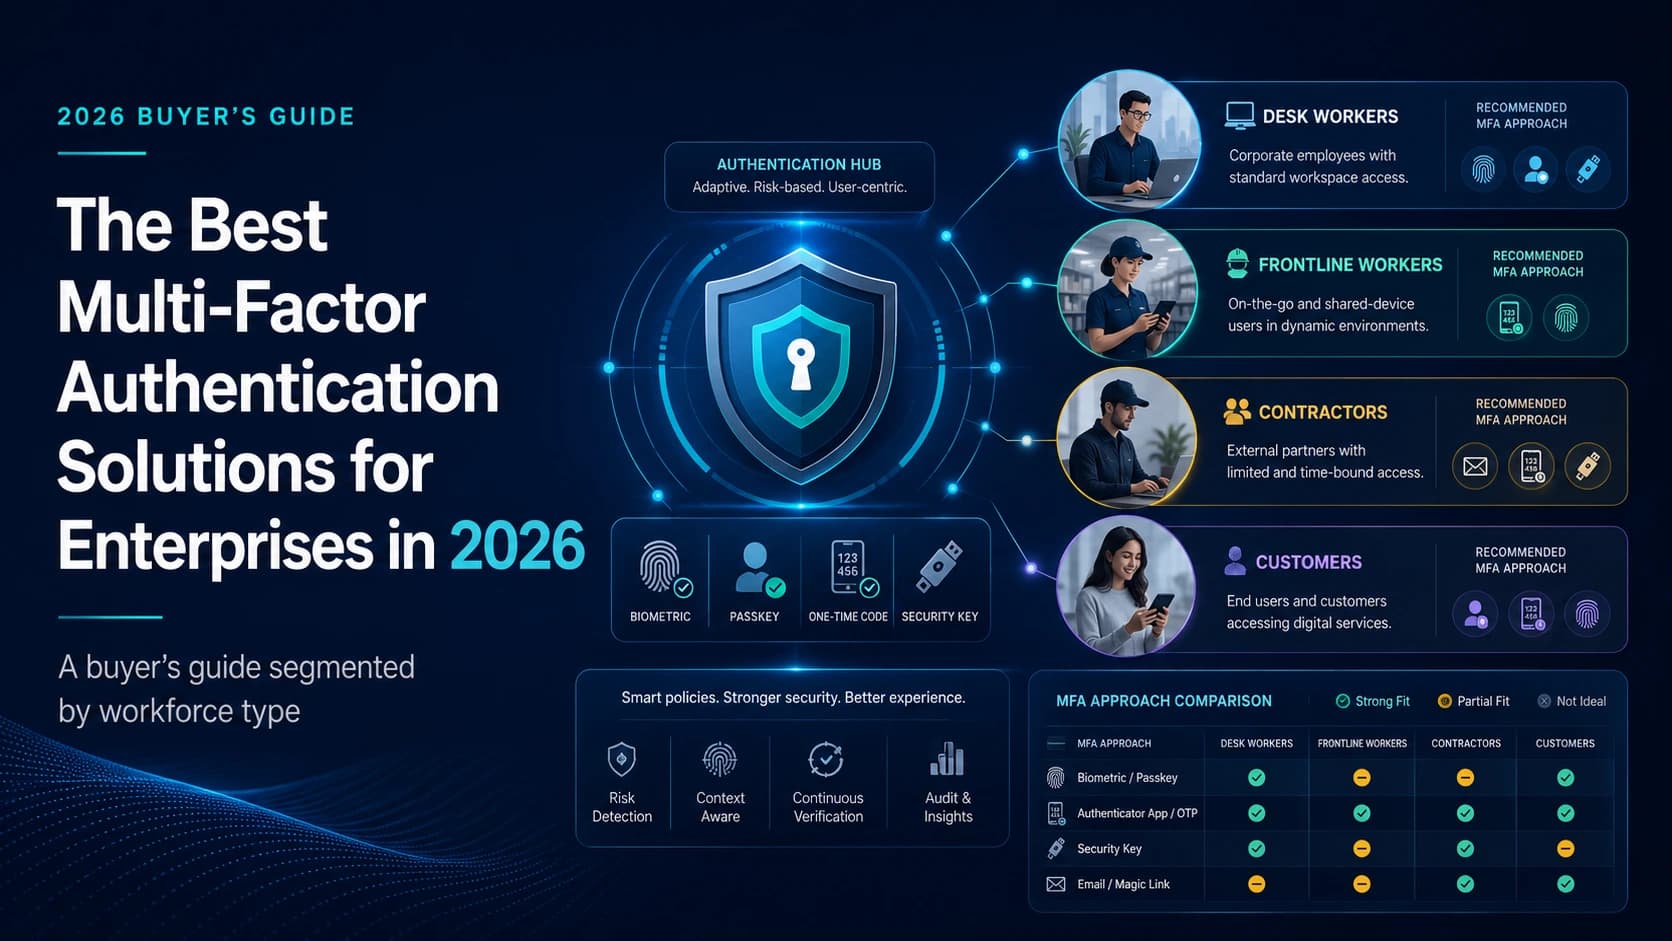
Best MFA Solutions for Enterprise in 2026, Compared by Workforce Type
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more