Identity Challenge Card
De Identity Challenge Card is een gedrukt raster van woordparen — geen telefoon, geen app, geen netwerk. Een medewerker leest een eenmalige coördinaat voor en zijn identiteit wordt lokaal vastgesteld: bij de service desk, bij het inloggen en bij het opnieuw instellen van een wachtwoord.
- Elke medewerker, elke omgeving
- Uitgerold in minder dan een uur
- Geen MDM, geen app, geen hardware
- Meertalig — inclusief RTL en CJK
- Eenvoudige herinschrijving, zonder apparaatkoppeling

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold





Gebruiksscenario's
Drie gebruiksscenario's, één gedrukte kaart
Dezelfde kaart dekt de drie momenten waarop een credential wordt bewezen, vervangen of hersteld: bij de servicedesk, bij het inloggen en bij een reset. Speel een uitlegvideo af en volg het transcript terwijl het meeloopt.
- Gebruiksscenario's 01TranscriptTik op een woord om daar te beginnen
A help desk agent is deciding whether to trust a voice on the phone.
Instinct shouldn't be the deciding factor.
Texting a code to the caller's phone assumes the phone is theirs.
Not a device the attacker may already control.
The Identity Challenge Card changes the question.
The agent reads a coordinate down the line.
The caller reads the word back off a printed card.
And that value is spent.
The old script was a list of questions an attacker can research.
What's on that card isn't online or on a device.
Service desk leaders get a live identity check on every call.
Security and technology leaders get one that holds when the identity provider doesn't.
Avatier's Identity Challenge Card.
Verify the human, not the device.
Try it at identitychallengecard.avatier.com.
Verifieer de mens
Iemand belt de servicedesk om zijn toegang terug te krijgen. De medewerker noemt een coördinaat, de beller leest het antwoord van zijn gedrukte kaart, en die waarde is verbruikt — een live identiteitscontrole die niet leunt op een apparaat dat de aanvaller mogelijk al beheert.
Bekijk het voor de servicedesk - Gebruiksscenario's 02TranscriptTik op een woord om daar te beginnen
This workstation had a different worker an hour ago.
The question isn't the password, it's which one of you this is.
Some sites sign in without a password, some keep the password and add a factor.
The card is the factor, either way.
Without a password, on shared workstations and virtual desktops, the factor isn't provisioned into the machine.
It's in the worker's pocket.
Keep the password and the card answers the MFA challenge.
Password accepted. The screen types out a coordinate.
The worker reads the matching word off the printed grid, then adds the private PIN.
Directory Identity resolves automatically, nothing to approve.
The card sits alongside the MFA you already run, and policy routes each worker to the right method, even where device MFA can't reach.
Login, with or without a password.
identitychallengecard.avatier.com. Try it, or book a meeting.
Inloggen, met of zonder wachtwoord
De kaart is hoe dan ook de factor. Gebruik hem wachtwoordloos op gedeelde werkplekken en virtuele desktops, of houd het wachtwoord en laat de kaart de MFA-uitdaging beantwoorden — geen telefoon nodig, geen app nodig, geen hardwaretoken om te registreren.
Vergelijk met apparaatgebonden MFA - Gebruiksscenario's 03TranscriptTik op een woord om daar te beginnen
You're locked out, and the thing that would prove it's you is a phone that's dead out of signal or in a locker.
In most enterprises, the front door got strong.
The way back in, didn't.
Recovery has to know who's asking, first.
The new password field waits.
A coordinate appears.
You read the word off your printed card, add your private PIN, and your employee ID is verified automatically.
Then, the password changes.
No call, no ticket, no escalation to security, no manager override, no waiting for systems to come back.
The lockout queue stops being your bottleneck, and every challenge and re-issue lands in the identity governance you already run.
Self-service password reset.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
Selfservice-wachtwoordherstel
Een buitengesloten medewerker lost het zelf op. De kaart bewijst wie hij is voordat het wachtwoord verandert, dus de reset vereist geen telefoontje naar de helpdesk — en werkt ook als de telefoon leeg is, geen bereik heeft of in een kluisje ligt.
Probeer de live kaart
Ook beschikbaar
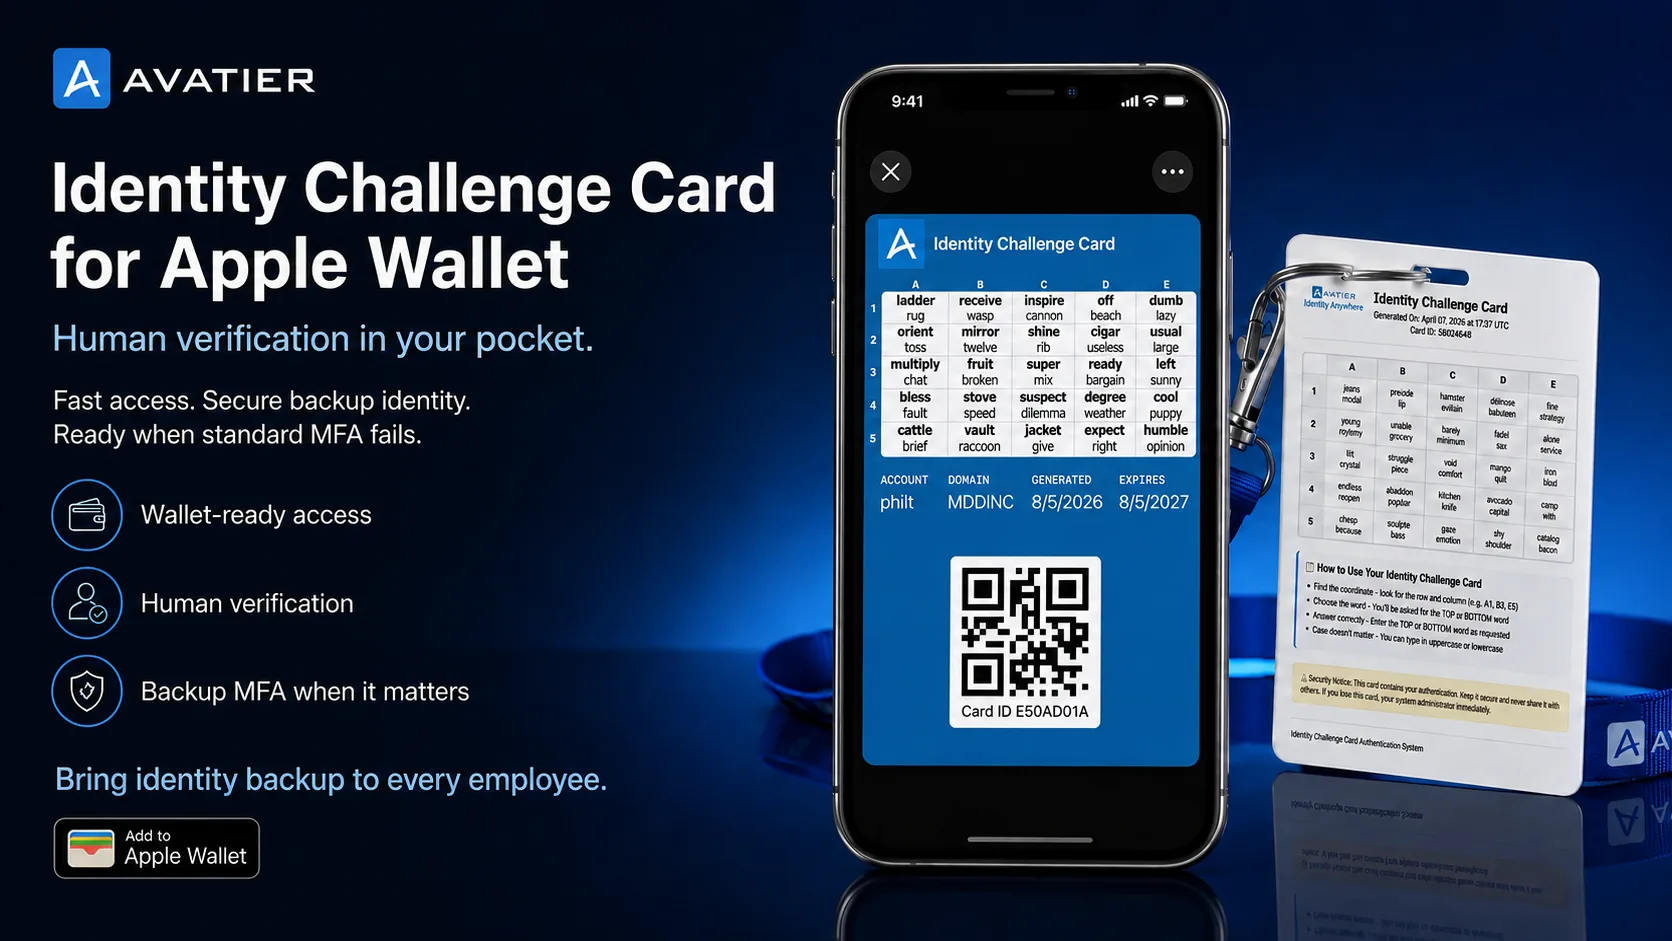
Identity Challenge Card voor Apple Wallet
Menselijke verificatie in uw zak. Snelle toegang en een veilige reserve-identiteit, klaar wanneer standaard-MFA uitvalt — naast de gedrukte kaart, niet in plaats daarvan.
Device-Afhankelijke MFA Kan Geen Mensen Zonder Device Beschermen
Elk MFA-product op de markt veronderstelt dat op het moment van authenticatie een vertrouwd device beschikbaar is. Die veronderstelling is onjuist voor het grootste deel van het personeel.
80% van het wereldwijde personeel heeft geen bureau. Fabrieken, ziekenhuizen, buitendienst, retail, logistiek, onderwijs, bouw — de werknemers die de operatie draaiende houden dragen zelden een bedrijfstelefoon, en wie er een heeft, kan hem niet op de werkvloer gebruiken.
Het resultaat is een gedocumenteerde dekkingskloof. Organisaties schrijven MFA-uitzonderingen voor werknemers die ze niet bereiken. Die uitzonderingen zijn het aanvalsoppervlak dat aanvallers als eerste in kaart brengen.1,2,3
80 percent
80% van het wereldwijde personeel heeft geen bureau
2,7 miljard werknemers wereldwijd zitten niet achter een bureau, dragen geen bedrijfstelefoon en kunnen geen authenticator-app installeren — en zij vormen het personeel dat de meeste organisaties onbedekt laten.
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFA dicht het rood. Device-afhankelijke MFA kan het niet bereiken zonder telefoon, app, token of netwerk.
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
Fifteen minutes. We'll map your coverage gap and what it's costing you today.
Bronnen
Personeelscompositie Fortune 500 afgeleid uit 10-K-deponeringen, brancheverdelingen van Bureau of Labor Statistics en Gallup's State of the Global Workplace 2024. Deskless-aandeel per branche volgens Emergence Capital's Deskless Workforce Report. Volledige methodologie op aanvraag.
- [1] Enterprise VC research — State of Technology for Deskless Workers (2020)
- [2] Global strategy consultancy — Making Work Work Better for Deskless Workers (Dec 2022)
- [3] Industry analyst firm — 75% of new mobile initiatives target frontline workers
- [4] Business publication — 2025 ranking of largest U.S. companies by revenue (June 2025)
De Iraanse Handala-Aanval op Stryker Is de Bestaansreden van Deviceless MFA.
Handala is Iran-gelieerd. Ze willen geen losgeld — ze willen je offline hebben.
Staatsgelieerde wipergroepen onderhandelen niet; ze bouwen payloads die je medewerkers buitengesloten moeten houden. Dan gaat de telefoon bij je servicedesk. „Met John van Cardiologie — ik heb mijn toegang nu nodig.” Hoe weet de technicus aan de lijn dat het echt John is — en niet de aanvaller die Johns telefoon allang heeft overgenomen?
Device-Afhankelijke MFA vs Deviceless Authenticatie
Device-Afhankelijke MFA
Deviceless Authenticatie
Met deze reserve-identiteitslaag zou Strykers wederopbouw dagen hebben geduurd, geen weken.
Drie Factoren. Nul Device-Afhankelijkheid.
Deviceless MFA lost drie onafhankelijke factoren op — allemaal lokaal, allemaal zonder device, allemaal binnen 10 seconden.
Challenge Card-Factor
Een gedrukt raster van woordparen. Bij login vraagt het systeem om een specifieke coördinaat — de gebruiker leest het antwoord rechtstreeks van de kaart. Geen netwerkoproep. Geen device.
Private-Kennisfactor
Een korte PIN die alleen de gebruiker kent. Beleidsmatig aan de kaart gekoppeld en in geheugen geverifieerd, zodat replay en brute-force geen oppervlak hebben.
Identiteitsanker-Factor
De directory-identiteit van de gebruiker — Employee ID, badge of SCIM-geleverde principal. Bindt de challenge aan een specifieke persoon, met volledig audit-spoor.
Zie Deviceless Authenticatie. Probeer het. Begrijp het in 60 Seconden.
Self Enrollment or Auto Enroll Everyone at Once.
Een begeleide rondleiding door Deviceless MFA, de kaart en de lokale drie-factor-oplossing.
Dit Is Deviceless MFA. Probeer Het.→
Geen aanmelding. Geen download. Los hier live een drie-factor challenge op tegen een gedrukte kaart — dezelfde flow die een werknemer doorloopt tijdens een identiteitsuitval.
Geen telefoon nodig
Geen app nodig
Geen netwerk nodig
Geen hardwaretoken nodig
Geen afhankelijkheid van gecompromitteerde systemen
Werkt in elke taal, inclusief RTL en CJK
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
Coördinaat C2 — Bovenste Woord
Uw PIN 1234
Employee ID EMP-48291
Hoe Drie Factoren Werken
· Challenge Card-Factor — Zoek de coördinaat (bv. A1, B3) en voer het BOVENSTE of ONDERSTE woord in
· Private-Kennisfactor — Lees uw 4-cijferige PIN en voer deze in het PIN-veld in
· Identiteitsanker-Factor — Uw Employee ID wordt automatisch geverifieerd
· Alle drie factoren vereist — woord en PIN moeten kloppen om toegang te krijgen
· Nieuwe challenge — Tik op 'Nieuw Spel' voor willekeurige coördinaat en PIN
De Business Value van Deviceless MFA Gekoppeld aan Wie Koopt
Elke stakeholder krijgt een ander resultaat. De Identity Challenge Card is die zeldzame control waar CISO, CIO, CFO, CEO, service desk en analist elk hun eigen antwoord krijgen.
Klaar om uw compliance-gaten te dichten met Deviceless MFA?
Plan een demo van 20 minuten afgestemd op uw personeel — we koppelen uw uitzonderingen aan een uitrolplan voordat u ophangt.
Gemaakt voor Globaal Personeel
De Identity Challenge Card wordt geleverd in 34 talen, inclusief Arabisch en Hebreeuws RTL en Chinees, Japans en Koreaans CJK. Dezelfde kaart, dezelfde drie-factor flow — gelokaliseerd voor elke werknemer.
Deviceless MFA, Vertrouwd in Gereguleerde Omgevingen
Ontworpen vanaf dag één voor CMMC, HIPAA, PCI-DSS, GDPR en FERPA-lasten. Drie architecturale pijlers maken het compliance-verhaal eenvoudiger dan device-gebonden MFA, niet moeilijker.
Privacy door Architectuur
Nul persoonsgegevens op het authenticatiemechanisme
- Geen telefoonnummer, biometrie of persoonsgegevens raken de kaart
- Kaartinhoud is ondoorzichtig zonder de PIN van de gebruiker
- Nul GDPR-blootstelling vanuit het authenticatiekanaal
- Geen derde-partij-processor tussen gebruiker en challenge
- Intrekken is direct — geen upstream opschoning
Volledige Levenscyclus-Controles
Gegoverneerde uitgifte, intrekking en audit
- Elke kaart wordt uitgegeven via de bestaande IGA-workflow
- Elke challenge en heruitgifte schrijft een onveranderlijke auditregistratie
- Vervaldatum en herinschrijvingsvensters beleidsmatig afgedwongen
- Heruitgifte met identiteitsverificatie sluit de social-engineering-weg
- Scheiding van rollen tussen uitgever, goedkeurder en auditor
Replay-bestendig van Ontwerp
Geen push, geen replay, geen gedeeld geheim
- Geen push-notificaties — push fatigue heeft geen oppervlak
- Elke coördinaatwaarde is eenmalig — replay is structureel onmogelijk
- Air-gapped verificatie — geen netwerk-aanvalsoppervlak
- Geen TOTP gedeeld geheim om te exfiltreren
- Offline verificatie, zonder gedeeld geheim om te stelen
Erkend op Gartner Peer Insights
4.4
Gebaseerd op 14 geverifieerde recensies van AvatierIdentity Governance and Administration
Lees de recensies op Gartner Peer Insights


Download White Paper + Datasheets
Het volledige categorie-argument, het Stryker-hersteluiteenzetting en het productdatasheet — drie PDF's voor het CISO-, CIO- en board-pakket.
Veelgestelde Vragen
Dezelfde vragen duiken op bij elk CISO-, CIO-, CFO-, CEO-, service desk- en analistengesprek. Antwoorden hieronder — kies uw profiel.
Device-loze MFA voor 100% van het personeel
Wat is Deviceless MFA precies — en hoe verschilt de Identity Challenge Card van alle andere MFA?
Is een gedrukte kaart echt veilig? Een verloren kaart betekent gecompromitteerde credential.
We hebben al MFA. Waarom laat onze oplossing een gedocumenteerde kloof?
Kunnen push bombing of replay hiertegen werken?
Zie Waar Deviceless MFA Past in uw Omgeving
Geen verplichting · 30-min Deviceless MFA-rondleiding · antwoord op dezelfde dag
Spreek met het team achter de Identity Challenge Card — de eerste Deviceless MFA in productie.


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA for Enterprise in 2026
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more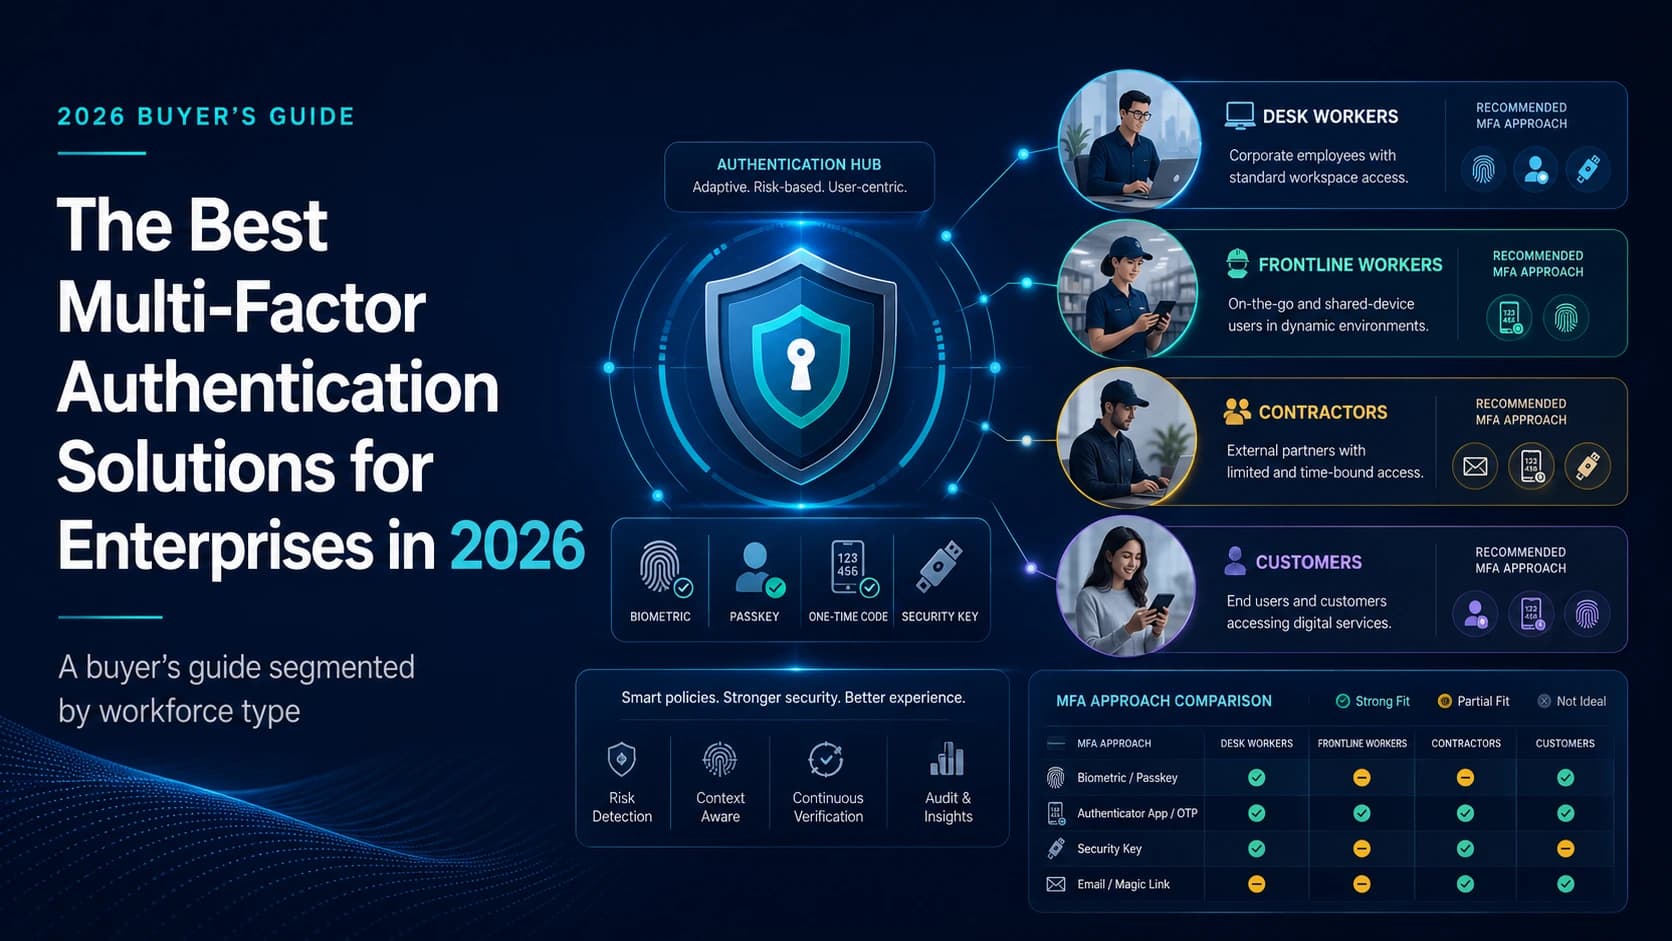
The Best Multi-Factor Authentication Solutions for Enterprises in 2026
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more