Identity Challenge Card
O Identity Challenge Card é uma grade impressa de pares de palavras: sem telefone, sem app, sem rede. O trabalhador lê uma coordenada de uso único e sua identidade é resolvida localmente: no service desk, no login e na redefinição de senha.
- Cada trabalhador, cada ambiente
- Implantado em menos de uma hora
- Sem MDM, sem app, sem hardware
- Multilíngue — RTL e CJK incluídos
- Reinscrição fácil, sem emparelhamento de dispositivo

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold




Casos de uso
Três casos de uso, um cartão impresso
O mesmo cartão cobre os três momentos em que uma credencial é comprovada, substituída ou recuperada: no service desk, no login e na redefinição. Reproduza qualquer explicativo e acompanhe a transcrição enquanto ela avança.
- Casos de uso 01TranscriçãoToque numa palavra para reproduzir a partir dali
A caller says they're locked out and need their access back.
The agent has to decide: is this really them?
Texting a code to the caller's phone assumes the phone is theirs, not a device the attacker may already control.
The Identity Challenge Card, from Avatier, is deviceless MFA on a printed card.
The agent names a coordinate.
The caller reads the matching word back off the card.
The desk checks the answer locally.
Each value works only once, so it can't be replayed.
Security questions can be researched.
What's on the card isn't online, or on a device.
It still works when the identity provider is down.
Built for service desk leaders, and for the security and IT leaders behind them.
Verify the human, not the device.
Try the live card at identitychallengecard.avatier.com
Verificar a pessoa
Alguém liga para o service desk pedindo o acesso de volta. O agente indica uma coordenada, quem liga lê a resposta no seu cartão impresso, e aquele valor fica consumido: uma verificação de identidade ao vivo que não depende de um dispositivo que o atacante talvez já controle.
Ver para o service desk - Casos de uso 02TranscriçãoToque numa palavra para reproduzir a partir dali
Same workstation, a different worker every shift.
The login has to know who's standing there.
Most MFA assumes a trusted device at sign-in.
On the line, there often isn't one, so those workers become exceptions.
The Identity Challenge Card, from Avatier, puts the factor on a printed card instead.
Here she signs in without a password.
A coordinate appears.
She reads the word off her card, adds her PIN, and her employee ID is checked automatically.
Same card on a virtual desktop.
Where the site keeps the password, the card answers the MFA challenge.
It sits alongside the MFA you already run, and policy routes each worker to the right method.
Built for shared workstations, frontline teams, and the IT and security leaders covering them.
Login, with or without a password.
Try the live card at identitychallengecard.avatier.com.
Login, com ou sem senha
O cartão é o fator nos dois casos. Use-o sem senha em estações compartilhadas e desktops virtuais, ou mantenha a senha e deixe o cartão responder ao desafio de MFA: sem telefone, sem aplicativo e sem token de hardware para registrar.
Comparar com a MFA de dispositivo - Casos de uso 03TranscriçãoToque numa palavra para reproduzir a partir dali
Back from break, and locked out.
The phone that should prove it's you is dead, out of signal, or in a locker.
With device MFA, that turns into a help desk call.
With the Identity Challenge Card, from Avatier, he resets it himself.
The new password field stays locked.
A coordinate appears.
He reads the word off his printed card and adds his private PIN, and his employee ID is checked automatically.
Proof first.
Only then does the password change.
The phone never came into it, and there was no help desk call.
Every challenge and re-issue is logged in the identity governance you already run.
Built for workers who can't count on a phone, and for service desk leaders tired of the lockout queue.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
Redefinição de senha em autoatendimento
Um trabalhador bloqueado resolve sozinho. O cartão prova quem ele é antes de a senha mudar, então a redefinição dispensa a ligação para o help desk — e continua funcionando quando o telefone está sem bateria, sem sinal ou guardado no armário.
Experimentar o cartão ao vivo
Também disponível
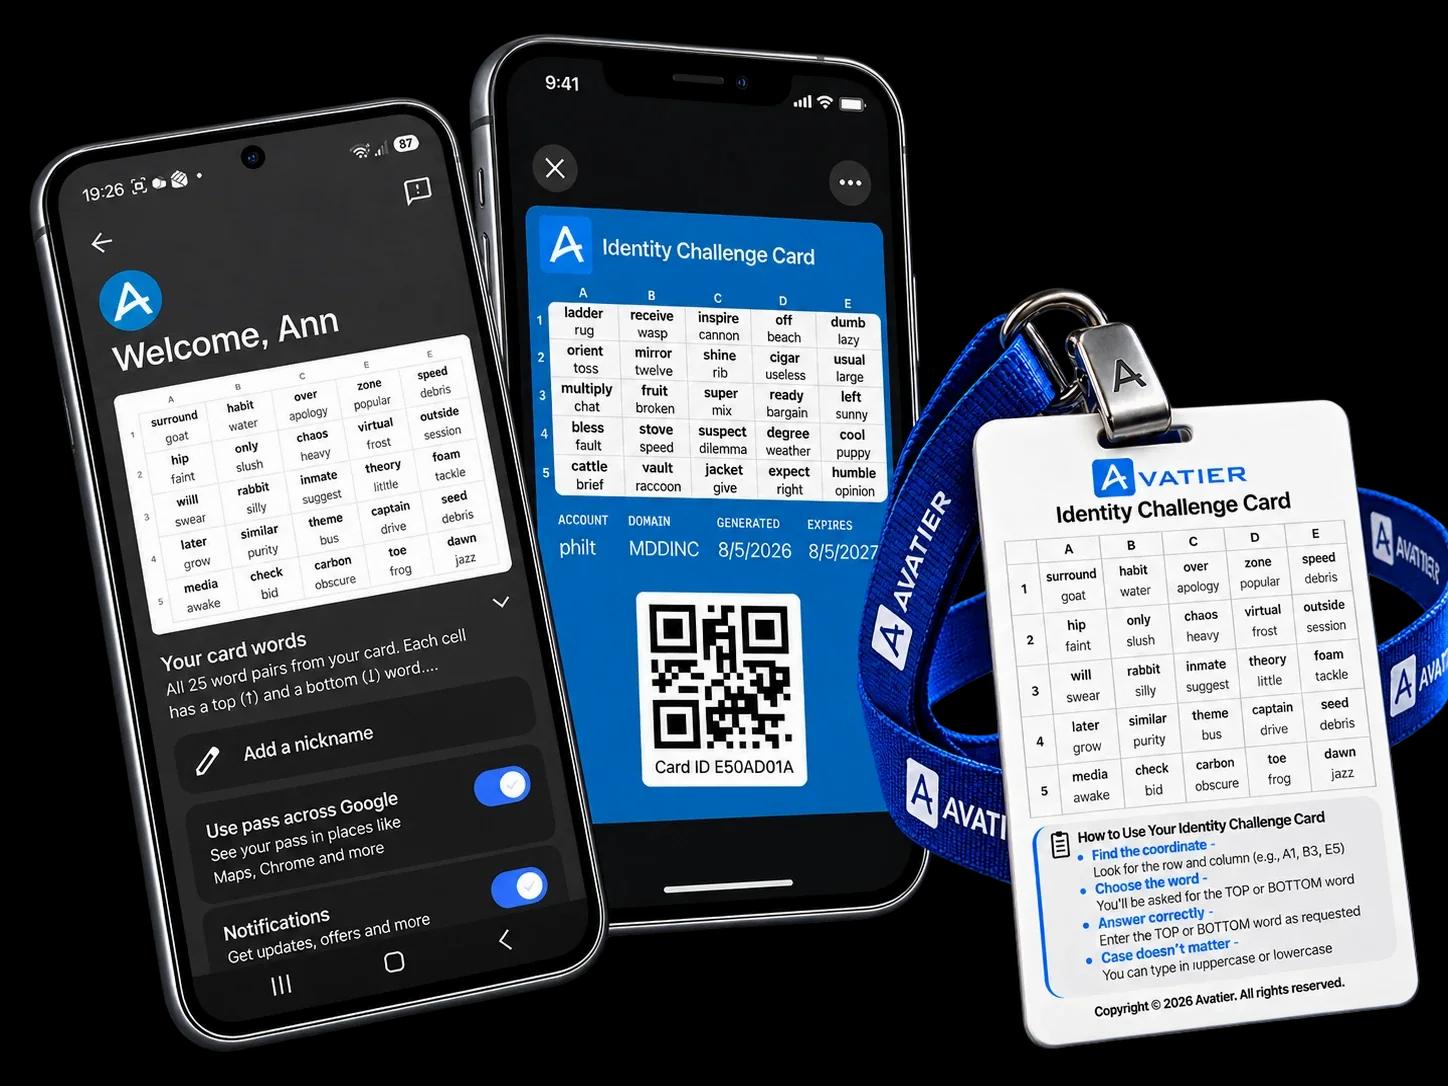
Identity Challenge Card para carteiras móveis
Verificação humana no bolso. Adicione o cartão ao Apple Wallet, Google Wallet ou Samsung Wallet para um acesso rápido e uma identidade reserva segura, prontos para quando a MFA padrão falha — junto ao cartão impresso, não no lugar dele.
- Acesso pronto para a carteira
- Verificação humana
- MFA reserva quando mais importa
- Verificação de documento de identificação oficial (em breve)
Leve a identidade reserva a cada funcionário.
A MFA Dependente de Dispositivo Não Pode Proteger Quem Não Tem Dispositivo
Todo produto MFA no mercado presume um dispositivo confiável disponível no momento da autenticação. Essa presunção é falsa para a maioria da força de trabalho.
80% da força de trabalho global é sem mesa. Fábricas, hospitais, serviço de campo, varejo, logística, educação, construção — os trabalhadores que fazem a operação girar raramente carregam um telefone corporativo, e os que carregam não podem usá-lo no chão.
O resultado é um gap de cobertura documentado. As organizações escrevem exceções de MFA para trabalhadores que não conseguem alcançar. Essas exceções são a superfície de ataque que os adversários mapeiam primeiro.1,2,3
80 percent
80% da força de trabalho global é sem mesa
2,7 bilhões de trabalhadores pelo mundo não sentam em uma mesa, não carregam telefone corporativo e não podem instalar um app de autenticação — e eles são a força de trabalho que a maioria das organizações deixa descoberta.
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFA fecha o vermelho. A MFA dependente de dispositivo não consegue alcançá-lo sem telefone, app, token ou rede.
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
We'll map your coverage gap and what it's costing you today.
O Ataque Handala Iraniano contra a Stryker É a Razão da Existência de Deviceless MFA.
O Handala é alinhado ao Irã. Eles não querem resgate — querem você fora do ar.
Grupos wiper alinhados a Estados não negociam; eles constroem payloads projetados para manter sua força de trabalho bloqueada. Então o telefone toca no seu service desk. “Aqui é o John, da Cardiologia — preciso do meu acesso de volta, agora.” Como o técnico do outro lado da linha sabe que é mesmo o John — e não o atacante que já dominou o telefone dele?
MFA Dependente de Dispositivo vs Autenticação Deviceless
MFA Dependente de Dispositivo
Autenticação Deviceless
Com essa camada de identidade de reserva, a reconstrução da Stryker teria sido em dias, não semanas.
Três Fatores. Zero Dependência de Dispositivo.
Deviceless MFA resolve três fatores independentes — todos localmente, todos sem dispositivo, todos em menos de 10 segundos.
Fator Challenge Card
Uma grade impressa de pares de palavras. No login, o sistema solicita uma coordenada específica — o usuário lê a resposta diretamente do cartão. Sem chamada de rede. Sem dispositivo.
Fator de Conhecimento Privado
Um PIN curto que só o usuário conhece. Amarrado ao cartão por política e verificado em memória para que replay e brute-force não tenham superfície.
Fator de Âncora de Identidade
A identidade de diretório do usuário — Employee ID, crachá ou principal fornecido por SCIM. Amarra o challenge a uma pessoa específica, com trilha de auditoria completa.
Veja a Autenticação Deviceless. Experimente. Entenda em 60 Segundos.
Self Enrollment or Auto Enroll Everyone at Once.
Um tour narrado de Deviceless MFA, do cartão e da resolução local dos três fatores.
Isto É Deviceless MFA. Experimente.→
Sem cadastro. Sem download. Resolva um challenge de três fatores ao vivo contra um cartão impresso, bem aqui — o mesmo fluxo que um trabalhador executa durante uma queda de identidade.
Nenhum telefone necessário
Nenhum app necessário
Nenhuma rede necessária
Nenhum token de hardware necessário
Nenhuma dependência de sistemas comprometidos
Funciona em qualquer idioma, incluindo RTL e CJK
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
Coordenada C2 — Palavra de CIMA
Seu PIN 1234
Employee ID EMP-48291
Como os Três Fatores Funcionam
· Fator Challenge Card — Encontre a coordenada (ex. A1, B3) e digite a palavra de CIMA ou de BAIXO
· Fator de Conhecimento Privado — Leia seu PIN de 4 dígitos e digite-o no campo PIN
· Fator de Âncora de Identidade — Seu Employee ID é verificado automaticamente
· Todos os três fatores obrigatórios — palavra e PIN devem estar corretos para acessar
· Novo challenge — Toque em 'Novo Jogo' para coordenada e PIN aleatórios
O Valor de Negócio de Deviceless MFA Mapeado a Quem Compra
Cada stakeholder obtém um resultado diferente. O Identity Challenge Card é aquele controle raro onde CISO, CIO, CFO, CEO, service desk e analista obtêm cada um sua própria resposta.
Pronto para fechar seus gaps de conformidade com Deviceless MFA?
Agende uma demo adaptada à sua força de trabalho — mapeamos suas exceções a um plano de implantação antes de você desligar.
Feita para Forças de Trabalho Globais
O Identity Challenge Card é entregue em 34 idiomas, incluindo árabe e hebraico RTL e chinês, japonês e coreano CJK. Mesmo cartão, mesmo fluxo de três fatores — localizado para cada trabalhador.
Deviceless MFA, Confiada em Ambientes Regulamentados
Projetada desde o dia um para cargas CMMC, HIPAA, PCI-DSS, GDPR e FERPA. Três pilares arquiteturais tornam a história de conformidade mais simples que a MFA presa a dispositivo, não mais difícil.
Privacidade por Arquitetura
Zero dados pessoais no mecanismo de autenticação
- Nenhum número de telefone, biometria ou dado pessoal toca o cartão
- O conteúdo do cartão é opaco sem o PIN do usuário
- Exposição GDPR zero no canal de autenticação
- Nenhum processador terceiro entre usuário e challenge
- Revogação é imediata — sem limpeza upstream
Controles de Ciclo de Vida Completos
Emissão, revogação e auditoria governadas
- Cada cartão é emitido pelo workflow IGA existente
- Cada challenge e reemissão grava um registro de auditoria imutável
- Janelas de expiração e reinscrição forçadas por política
- Reemissão com verificação de identidade fecha o caminho de engenharia social
- Separação de funções entre emissor, aprovador e auditor
À Prova de Repetição por Design
Sem push, sem repetição, sem segredo compartilhado
- Nenhuma notificação push — push fatigue não tem superfície
- Cada valor de coordenada é de uso único — replay é estruturalmente impossível
- Verificação air-gapped — nenhuma superfície de ataque em rede
- Nenhum segredo compartilhado TOTP para exfiltrar
- Verificação offline, sem segredo compartilhado para roubar
Reconhecido no Gartner Peer Insights
4.4
Com base em 14 avaliações verificadas da AvatierIdentity Governance and Administration
Leia as avaliações no Gartner Peer Insights


Baixe White Paper + Datasheets
O argumento completo da categoria, a narrativa de recuperação Stryker e o datasheet de produto — três PDFs para o pacote CISO, CIO e conselho.
Perguntas Frequentes
As mesmas perguntas surgem em toda ligação de CISO, CIO, CFO, CEO, service desk e analista. Respostas abaixo — escolha seu perfil.
MFA sem dispositivo para 100% da força de trabalho
O que exatamente é Deviceless MFA — e como o Identity Challenge Card se diferencia de toda outra MFA?
Um cartão impresso é realmente seguro? Um cartão perdido significa credencial comprometida.
Já temos MFA. Por que nossa solução deixa um gap documentado?
Push bombing ou replay podem funcionar contra isso?
Veja Onde Deviceless MFA Encaixa no seu Ambiente
Sem compromisso · resposta no mesmo dia
Fale com a equipe por trás do Identity Challenge Card — o primeiro Deviceless MFA em produção.


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA: What CISA and NIST Require and How to Deploy It in an Enterprise
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more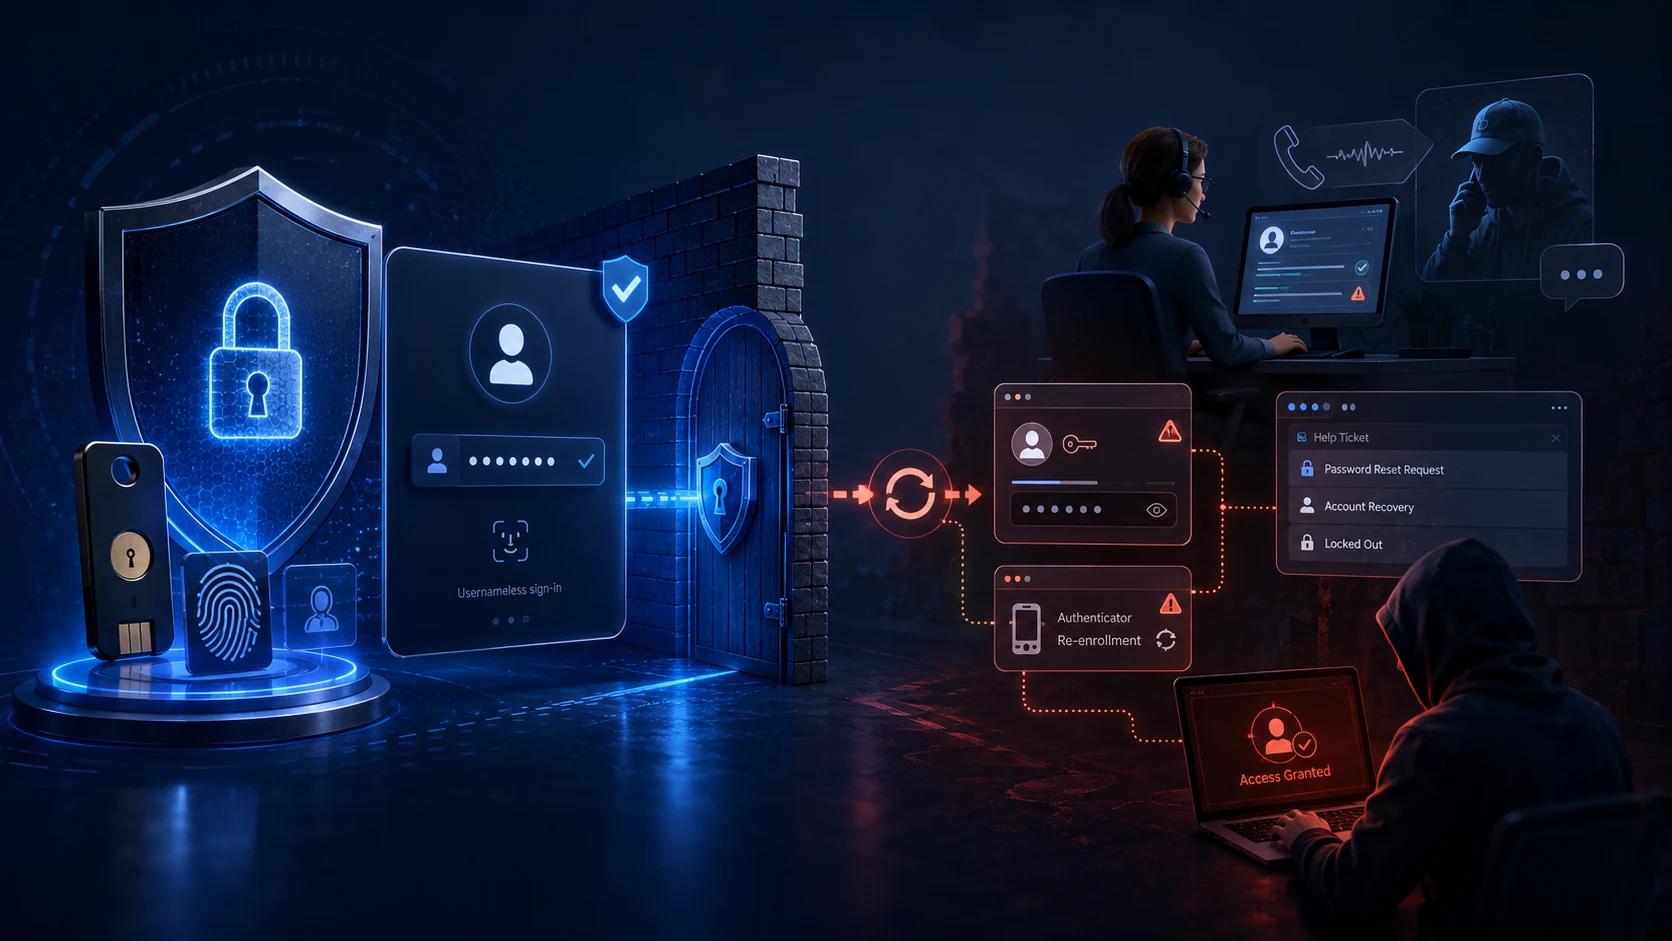
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more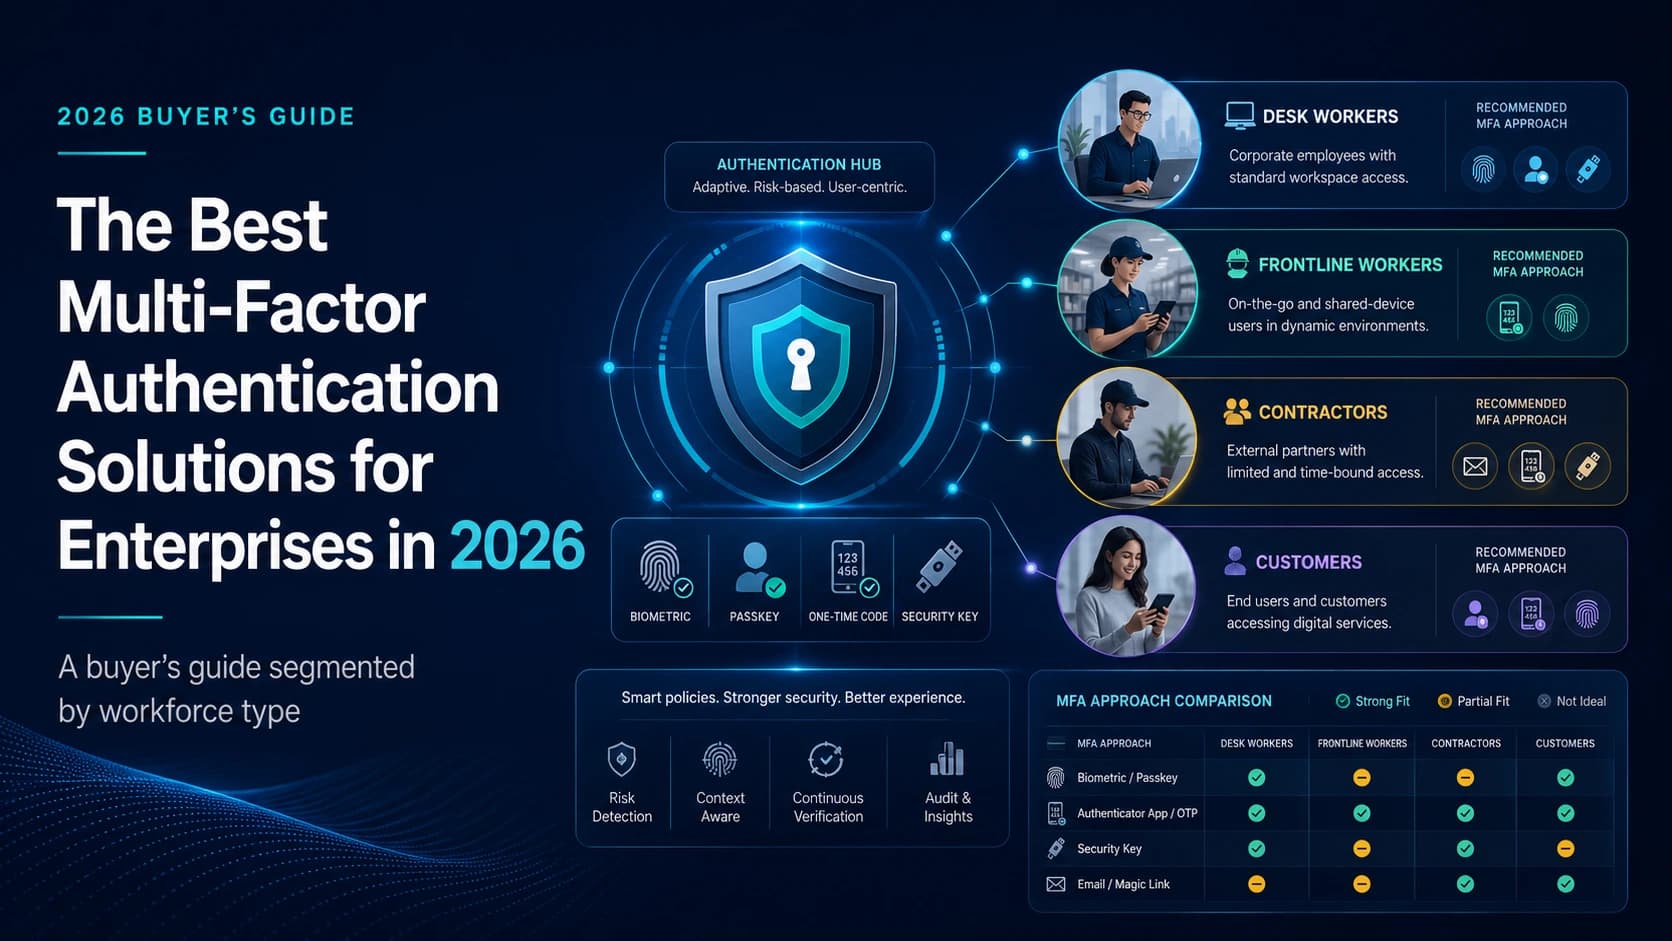
Best MFA Solutions for Enterprise in 2026, Compared by Workforce Type
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more