Identity Challenge Card
Identity Challenge Card शब्द-युग्मों की एक मुद्रित ग्रिड है — न फ़ोन, न ऐप, न नेटवर्क। कर्मचारी एक बार उपयोग होने वाला निर्देशांक पढ़ता है और उसकी पहचान स्थानीय रूप से सत्यापित हो जाती है: सर्विस डेस्क पर, लॉगिन पर, और पासवर्ड रीसेट पर।
- हर कर्मचारी, हर वातावरण
- एक घंटे से कम में तैनात
- न MDM, न ऐप, न हार्डवेयर
- बहुभाषी — RTL और CJK सहित
- आसान पुन: पंजीकरण — डिवाइस पेयरिंग नहीं

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold




उपयोग परिदृश्य
तीन उपयोग परिदृश्य, एक मुद्रित कार्ड
वही एक कार्ड उन तीनों क्षणों को कवर करता है जब कोई क्रेडेंशियल प्रमाणित, प्रतिस्थापित या पुनर्प्राप्त किया जाता है — सर्विस डेस्क पर, लॉगिन पर और रीसेट पर। कोई भी व्याख्या-वीडियो चलाएँ और बोली के साथ चलती प्रतिलिपि का अनुसरण करें।
- उपयोग परिदृश्य 01प्रतिलिपिकिसी शब्द पर टैप करें, वहीं से चलेगा
A caller says they're locked out and need their access back.
The agent has to decide: is this really them?
Texting a code to the caller's phone assumes the phone is theirs, not a device the attacker may already control.
The Identity Challenge Card, from Avatier, is deviceless MFA on a printed card.
The agent names a coordinate.
The caller reads the matching word back off the card.
The desk checks the answer locally.
Each value works only once, so it can't be replayed.
Security questions can be researched.
What's on the card isn't online, or on a device.
It still works when the identity provider is down.
Built for service desk leaders, and for the security and IT leaders behind them.
Verify the human, not the device.
Try the live card at identitychallengecard.avatier.com
मनुष्य को सत्यापित करें
कोई व्यक्ति अपनी पहुँच वापस पाने के लिए सर्विस डेस्क पर कॉल करता है। एजेंट एक निर्देशांक बताता है, कॉल करने वाला अपने मुद्रित कार्ड से उत्तर पढ़ता है, और वह मान खर्च हो जाता है — एक सजीव पहचान जाँच जो ऐसे डिवाइस पर निर्भर नहीं है जिसे हमलावर पहले से नियंत्रित कर रहा हो सकता है।
सर्विस डेस्क के लिए देखें - उपयोग परिदृश्य 02प्रतिलिपिकिसी शब्द पर टैप करें, वहीं से चलेगा
Same workstation, a different worker every shift.
The login has to know who's standing there.
Most MFA assumes a trusted device at sign-in.
On the line, there often isn't one, so those workers become exceptions.
The Identity Challenge Card, from Avatier, puts the factor on a printed card instead.
Here she signs in without a password.
A coordinate appears.
She reads the word off her card, adds her PIN, and her employee ID is checked automatically.
Same card on a virtual desktop.
Where the site keeps the password, the card answers the MFA challenge.
It sits alongside the MFA you already run, and policy routes each worker to the right method.
Built for shared workstations, frontline teams, and the IT and security leaders covering them.
Login, with or without a password.
Try the live card at identitychallengecard.avatier.com.
लॉगिन, पासवर्ड के साथ या बिना
दोनों ही स्थितियों में कार्ड ही कारक है। साझा वर्कस्टेशन और वर्चुअल डेस्कटॉप पर इसे बिना पासवर्ड उपयोग करें, या पासवर्ड रखें और MFA चुनौती का उत्तर कार्ड को देने दें — न फ़ोन चाहिए, न ऐप, और न ही नामांकित करने के लिए कोई हार्डवेयर टोकन।
डिवाइस-आधारित MFA से तुलना करें - उपयोग परिदृश्य 03प्रतिलिपिकिसी शब्द पर टैप करें, वहीं से चलेगा
Back from break, and locked out.
The phone that should prove it's you is dead, out of signal, or in a locker.
With device MFA, that turns into a help desk call.
With the Identity Challenge Card, from Avatier, he resets it himself.
The new password field stays locked.
A coordinate appears.
He reads the word off his printed card and adds his private PIN, and his employee ID is checked automatically.
Proof first.
Only then does the password change.
The phone never came into it, and there was no help desk call.
Every challenge and re-issue is logged in the identity governance you already run.
Built for workers who can't count on a phone, and for service desk leaders tired of the lockout queue.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
स्वयं-सेवा पासवर्ड रीसेट
लॉक हुआ कर्मचारी इसे स्वयं सुलझा लेता है। पासवर्ड बदलने से पहले कार्ड प्रमाणित करता है कि वह कौन है, इसलिए रीसेट के लिए हेल्प डेस्क को कॉल करने की आवश्यकता नहीं — और यह तब भी काम करता है जब फ़ोन बंद हो, नेटवर्क से बाहर हो या लॉकर में रखा हो।
लाइव कार्ड आज़माएँ
यह भी उपलब्ध
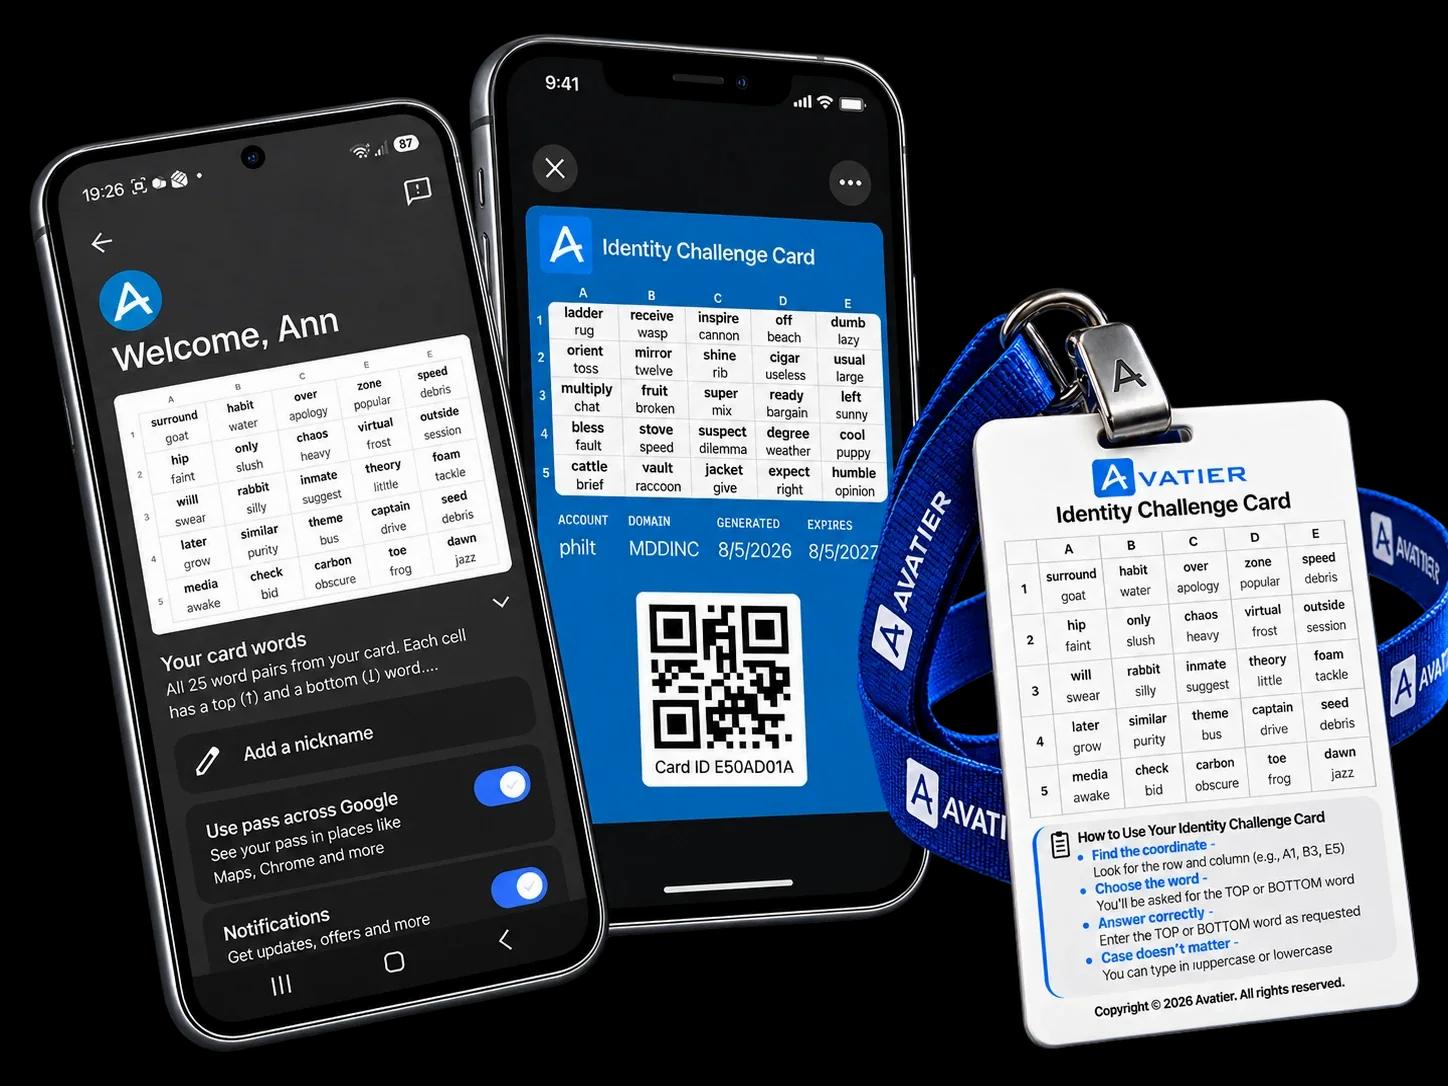
मोबाइल वॉलेट के लिए Identity Challenge Card
मानव सत्यापन आपकी जेब में। तेज़ पहुँच और एक सुरक्षित बैकअप पहचान के लिए कार्ड को Apple Wallet, Google Wallet या Samsung Wallet में जोड़ें, जो मानक MFA विफल होने पर तैयार रहती है — मुद्रित कार्ड के साथ, उसके स्थान पर नहीं।
- वॉलेट-तैयार पहुँच
- मानव सत्यापन
- ज़रूरत के समय बैकअप MFA
- सरकारी पहचान पत्र सत्यापन (जल्द आ रहा है)
हर कर्मचारी तक पहचान बैकअप पहुँचाएँ।
डिवाइस-निर्भर MFA उन लोगों की रक्षा नहीं कर सकता जिनके पास डिवाइस नहीं है
बाज़ार में हर MFA उत्पाद यह मानता है कि प्रमाणीकरण के समय एक विश्वसनीय डिवाइस उपलब्ध है। यह धारणा अधिकांश कार्यबल के लिए गलत है।
वैश्विक कार्यबल का 80% बिना डेस्क वाला है। कारखाने, अस्पताल, फील्ड सेवा, खुदरा, लॉजिस्टिक्स, शिक्षा, निर्माण — जो कर्मचारी संचालन चलाते हैं वे शायद ही कॉर्पोरेट फोन रखते हैं, और जो रखते हैं वे इसे फर्श पर इस्तेमाल नहीं कर सकते।
परिणाम एक दस्तावेज़ित कवरेज अंतर है। संगठन उन कर्मचारियों के लिए MFA अपवाद लिखते हैं जिन तक वे नहीं पहुँच सकते। वे अपवाद वह हमला सतह हैं जिसे विरोधी पहले मैप करते हैं।1,2,3
80 percent
वैश्विक कार्यबल का 80% बिना डेस्क वाला है
दुनिया भर में 2.7 अरब कर्मचारी डेस्क पर नहीं बैठते, कॉर्पोरेट फोन नहीं रखते और प्रमाणक ऐप स्थापित नहीं कर सकते — और वे वह कार्यबल हैं जिसे अधिकांश संगठन कवर नहीं करते।
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFA लाल को पाटता है। डिवाइस-निर्भर MFA फोन, ऐप, टोकन या नेटवर्क के बिना इस तक नहीं पहुँच सकता।
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
We'll map your coverage gap and what it's costing you today.
Stryker पर ईरानी Handala हमला ही Deviceless MFA के अस्तित्व का कारण है।
Handala ईरान से जुड़ा समूह है। उन्हें फिरौती नहीं चाहिए — वे आपको ठप करना चाहते हैं।
राज्य-समर्थित वाइपर समूह बातचीत नहीं करते; वे ऐसे पेलोड बनाते हैं जो आपके कर्मचारियों को लगातार बाहर बंद रखें। फिर आपके सर्विस डेस्क पर फ़ोन बजता है। “मैं कार्डियोलॉजी से John बोल रहा हूँ — मुझे अभी अपना एक्सेस वापस चाहिए।” लाइन पर मौजूद तकनीशियन कैसे जाने कि यह सचमुच John है — और वह हमलावर नहीं जो पहले ही John का फ़ोन अपने कब्ज़े में ले चुका है?
डिवाइस-निर्भर MFA बनाम Deviceless प्रमाणीकरण
डिवाइस-निर्भर MFA
Deviceless प्रमाणीकरण
इस रिज़र्व पहचान परत के साथ, Stryker का पुनर्निर्माण सप्ताहों की नहीं, दिनों की बात होती।
तीन कारक। शून्य डिवाइस निर्भरता।
Deviceless MFA तीन स्वतंत्र कारकों को हल करता है — सभी स्थानीय, सभी डिवाइस-रहित, सभी 10 सेकंड से कम में।
Challenge Card कारक
शब्द जोड़ों का एक मुद्रित ग्रिड। लॉगिन पर सिस्टम एक विशिष्ट निर्देशांक माँगता है — उपयोगकर्ता कार्ड से सीधे उत्तर पढ़ता है। कोई नेटवर्क कॉल नहीं। कोई डिवाइस नहीं।
निजी ज्ञान कारक
एक छोटा PIN जिसे केवल उपयोगकर्ता जानता है। नीति द्वारा कार्ड से बँधा और मेमोरी में सत्यापित ताकि replay और brute-force की कोई सतह न हो।
पहचान एंकर कारक
उपयोगकर्ता की डायरेक्टरी पहचान — Employee ID, बैज या SCIM-प्रदत्त प्रिंसिपल। चुनौती को एक विशिष्ट व्यक्ति से बाँधता है, पूर्ण ऑडिट ट्रेल के साथ।
Deviceless प्रमाणीकरण देखें। आज़माएँ। 60 सेकंड में समझें।
Self Enrollment or Auto Enroll Everyone at Once.
Deviceless MFA, कार्ड और तीन-कारक स्थानीय समाधान का एक नेरेटेड टूर।
यह Deviceless MFA है। इसे आज़माएँ।→
कोई साइनअप नहीं। कोई डाउनलोड नहीं। यहीं पर एक मुद्रित कार्ड के विरुद्ध लाइव तीन-कारक चुनौती हल करें — वही फ़्लो जो एक कर्मचारी पहचान डाउनटाइम के दौरान निष्पादित करता है।
कोई फोन की आवश्यकता नहीं
कोई ऐप की आवश्यकता नहीं
कोई नेटवर्क की आवश्यकता नहीं
कोई हार्डवेयर टोकन की आवश्यकता नहीं
समझौता किए गए सिस्टम पर कोई निर्भरता नहीं
RTL और CJK सहित किसी भी भाषा में काम करता है
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
निर्देशांक C2 — ऊपर का शब्द
आपका PIN 1234
Employee ID EMP-48291
तीन कारक कैसे काम करते हैं
· Challenge Card कारक — निर्देशांक (जैसे A1, B3) खोजें और ऊपर या नीचे का शब्द दर्ज करें
· निजी ज्ञान कारक — अपना 4-अंकीय PIN पढ़ें और PIN फ़ील्ड में दर्ज करें
· पहचान एंकर कारक — आपका Employee ID स्वचालित रूप से सत्यापित होता है
· तीनों कारक आवश्यक हैं — पहुँच के लिए शब्द और PIN दोनों सही होने चाहिए
· नई चुनौती — यादृच्छिक निर्देशांक और PIN के लिए 'नया खेल' टैप करें
खरीदार पर मैप किया गया Deviceless MFA का व्यावसायिक मूल्य
प्रत्येक हितधारक को अलग परिणाम मिलता है। Identity Challenge Card वह दुर्लभ नियंत्रण है जहाँ CISO, CIO, CFO, CEO, service desk और विश्लेषक प्रत्येक को अपना उत्तर मिलता है।
Deviceless MFA के साथ अपने अनुपालन अंतरों को बंद करने के लिए तैयार हैं?
अपने कार्यबल के अनुरूप डेमो बुक करें — हम आपके फ़ोन रखने से पहले आपके अपवादों को तैनाती योजना में मैप करेंगे।
वैश्विक कार्यबलों के लिए निर्मित
Identity Challenge Card 34 भाषाओं में दिया जाता है, जिसमें अरबी और हिब्रू RTL और चीनी, जापानी और कोरियाई CJK शामिल हैं। एक ही कार्ड, एक ही तीन-कारक फ़्लो — हर कर्मचारी के लिए स्थानीयकृत।
Deviceless MFA, विनियमित वातावरणों में विश्वसनीय
दिन एक से CMMC, HIPAA, PCI-DSS, GDPR और FERPA भारों के लिए डिज़ाइन किया गया। तीन आर्किटेक्चरल स्तंभ अनुपालन कहानी को डिवाइस-बाउंड MFA की तुलना में कठिन नहीं, बल्कि सरल बनाते हैं।
आर्किटेक्चर द्वारा गोपनीयता
प्रमाणीकरण तंत्र पर शून्य व्यक्तिगत डेटा
- कोई फ़ोन नंबर, बायोमेट्रिक्स या व्यक्तिगत डेटा कार्ड को नहीं छूता
- उपयोगकर्ता के PIN के बिना कार्ड सामग्री अपारदर्शी है
- प्रमाणीकरण चैनल से शून्य GDPR एक्सपोज़र
- उपयोगकर्ता और चुनौती के बीच कोई तृतीय-पक्ष प्रोसेसर नहीं
- रद्दीकरण तत्काल है — कोई ऊपरी सफ़ाई नहीं
पूर्ण जीवनचक्र नियंत्रण
शासित जारी करना, रद्द करना और ऑडिट
- हर कार्ड मौजूदा IGA वर्कफ़्लो के माध्यम से जारी किया जाता है
- हर चुनौती और पुन:जारी एक अपरिवर्तनीय ऑडिट रिकॉर्ड लिखता है
- समाप्ति और पुन:नामांकन खिड़कियाँ नीति द्वारा लागू की गईं
- पहचान सत्यापन के साथ पुन:जारी करना सोशल इंजीनियरिंग मार्ग को बंद करता है
- जारीकर्ता, स्वीकृतकर्ता और ऑडिटर के बीच भूमिकाओं का पृथक्करण
डिज़ाइन द्वारा फ़िशिंग-प्रतिरोधी
कोई push नहीं, कोई replay नहीं, कोई relay नहीं
- कोई push अधिसूचना नहीं — push fatigue की कोई सतह नहीं
- हर निर्देशांक मान एकल-उपयोग है — replay संरचनात्मक रूप से असंभव
- एयर-गैप्ड सत्यापन — कोई नेटवर्क हमला सतह नहीं
- निकालने के लिए कोई TOTP साझा रहस्य नहीं
- डिवाइस के बिना FIDO2 के बराबर फ़िशिंग प्रतिरोध
Gartner Peer Insights पर मान्यता प्राप्त
4.4
Avatier की 14 सत्यापित समीक्षाओं पर आधारितIdentity Governance and Administration
Gartner Peer Insights पर समीक्षाएँ पढ़ें


White Paper + Datasheets डाउनलोड करें
पूर्ण श्रेणी तर्क, Stryker रिकवरी कथा और उत्पाद डेटाशीट — CISO, CIO और बोर्ड पैकेज के लिए तीन PDF।
अक्सर पूछे जाने वाले प्रश्न
हर CISO, CIO, CFO, CEO, service desk और विश्लेषक कॉल में वही प्रश्न सामने आते हैं। नीचे उत्तर — अपना प्रोफ़ाइल चुनें।
100% कार्यबल के लिए फ़िशिंग-प्रतिरोधी MFA
Deviceless MFA वास्तव में क्या है — और Identity Challenge Card हर अन्य MFA से कैसे अलग है?
क्या एक मुद्रित कार्ड वास्तव में सुरक्षित है? खोया हुआ कार्ड समझौता की गई क्रेडेंशियल का मतलब है।
हमारे पास पहले से MFA है। हमारा समाधान दस्तावेज़ित अंतर क्यों छोड़ता है?
क्या इसके ख़िलाफ़ push bombing या replay काम कर सकते हैं?
देखें कि Deviceless MFA आपके वातावरण में कहाँ फ़िट होता है
कोई दायित्व नहीं · उसी दिन जवाब
Identity Challenge Card के पीछे की टीम से बात करें — उत्पादन में पहला Deviceless MFA।


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA: What CISA and NIST Require and How to Deploy It in an Enterprise
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more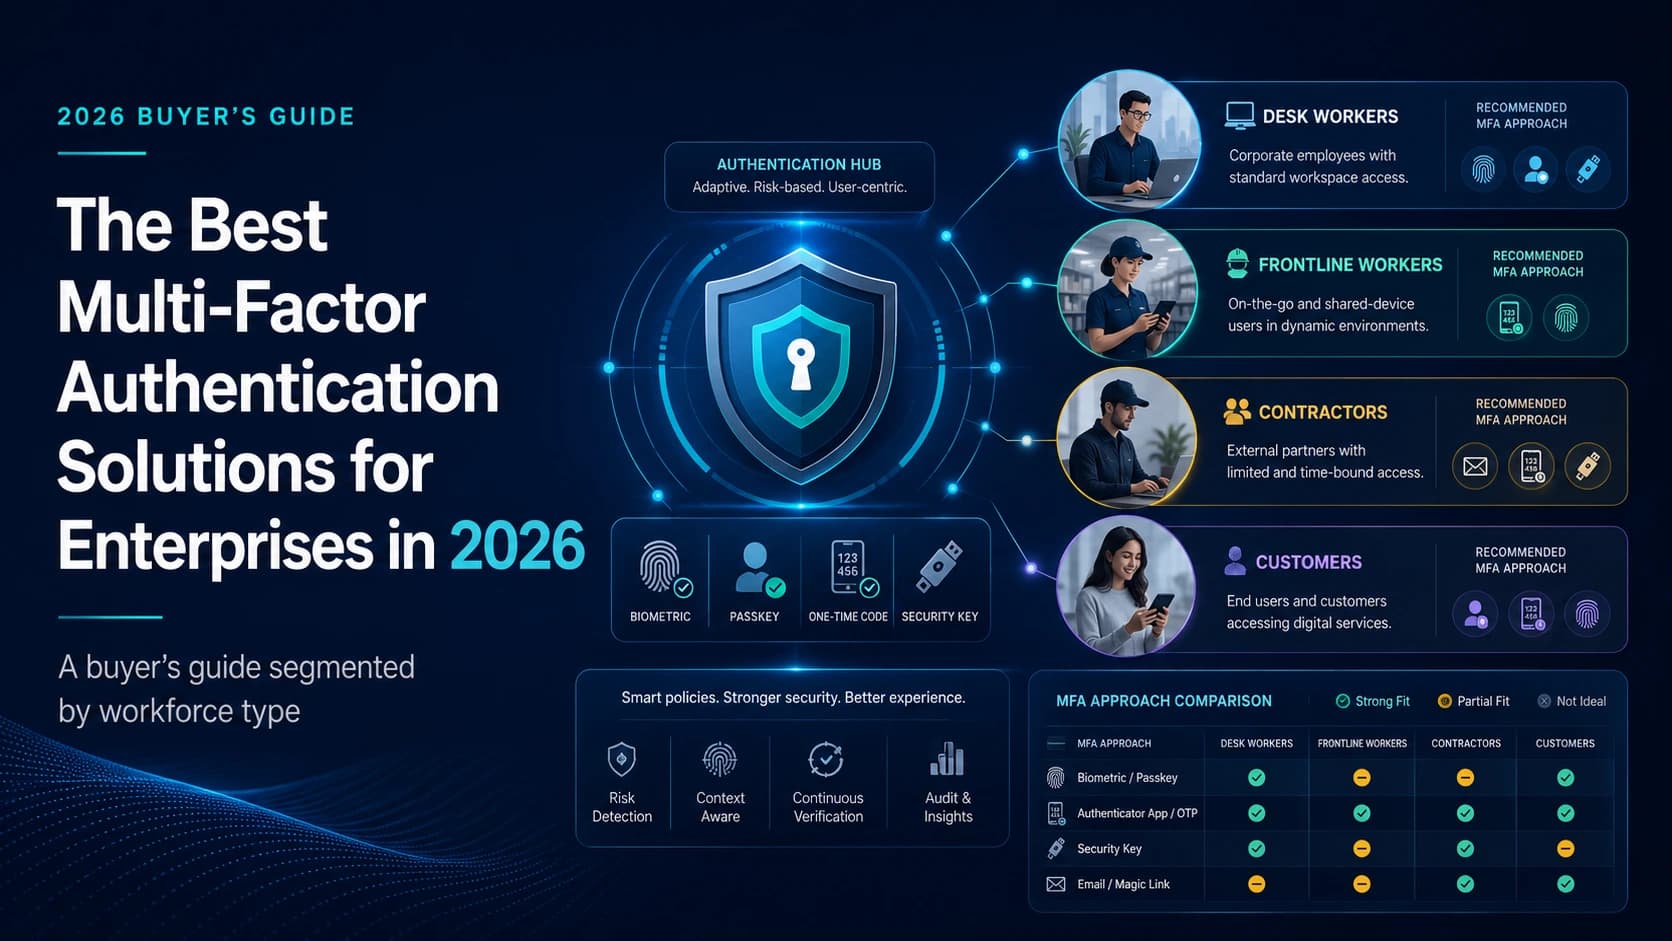
Best MFA Solutions for Enterprise in 2026, Compared by Workforce Type
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more