Identity Challenge Card
Identity Challenge Card är ett tryckt rutnät med ordpar – ingen telefon, ingen app, inget nätverk. Medarbetaren läser upp en engångskoordinat och identiteten verifieras lokalt: i service desk, vid inloggning och vid lösenordsåterställning.
- Varje medarbetare, varje miljö
- Utrullad på under en timme
- Ingen MDM, ingen app, ingen hårdvara
- Flerspråkig – RTL och CJK ingår
- Enkel omregistrering, ingen enhetsparning

Protecting the world’s workforce since 1997 • Over 15 Million Licenses Sold




Användningsfall
Tre användningsfall, ett tryckt kort
Samma kort täcker de tre ögonblick då en behörighet bevisas, byts ut eller återställs: i servicedesken, vid inloggning och vid återställning. Spela upp en förklaringsvideo och följ transkriptet medan det löper.
- Användningsfall 01TranskriptTryck på ett ord för att spela därifrån
A caller says they're locked out and need their access back.
The agent has to decide: is this really them?
Texting a code to the caller's phone assumes the phone is theirs, not a device the attacker may already control.
The Identity Challenge Card, from Avatier, is deviceless MFA on a printed card.
The agent names a coordinate.
The caller reads the matching word back off the card.
The desk checks the answer locally.
Each value works only once, so it can't be replayed.
Security questions can be researched.
What's on the card isn't online, or on a device.
It still works when the identity provider is down.
Built for service desk leaders, and for the security and IT leaders behind them.
Verify the human, not the device.
Try the live card at identitychallengecard.avatier.com
Verifiera människan
Någon ringer servicedesken och vill ha tillbaka sin åtkomst. Handläggaren anger en koordinat, den som ringer läser svaret från sitt tryckta kort, och det värdet är förbrukat — en identitetskontroll i realtid som inte förlitar sig på en enhet angriparen kanske redan kontrollerar.
Se den för servicedesken - Användningsfall 02TranskriptTryck på ett ord för att spela därifrån
Same workstation, a different worker every shift.
The login has to know who's standing there.
Most MFA assumes a trusted device at sign-in.
On the line, there often isn't one, so those workers become exceptions.
The Identity Challenge Card, from Avatier, puts the factor on a printed card instead.
Here she signs in without a password.
A coordinate appears.
She reads the word off her card, adds her PIN, and her employee ID is checked automatically.
Same card on a virtual desktop.
Where the site keeps the password, the card answers the MFA challenge.
It sits alongside the MFA you already run, and policy routes each worker to the right method.
Built for shared workstations, frontline teams, and the IT and security leaders covering them.
Login, with or without a password.
Try the live card at identitychallengecard.avatier.com.
Inloggning, med eller utan lösenord
Kortet är faktorn i båda fallen. Använd det lösenordsfritt på delade arbetsstationer och virtuella skrivbord, eller behåll lösenordet och låt kortet svara på MFA-utmaningen — ingen telefon, ingen app, ingen hårdvarutoken att registrera.
Jämför med enhetsbunden MFA - Användningsfall 03TranskriptTryck på ett ord för att spela därifrån
Back from break, and locked out.
The phone that should prove it's you is dead, out of signal, or in a locker.
With device MFA, that turns into a help desk call.
With the Identity Challenge Card, from Avatier, he resets it himself.
The new password field stays locked.
A coordinate appears.
He reads the word off his printed card and adds his private PIN, and his employee ID is checked automatically.
Proof first.
Only then does the password change.
The phone never came into it, and there was no help desk call.
Every challenge and re-issue is logged in the identity governance you already run.
Built for workers who can't count on a phone, and for service desk leaders tired of the lockout queue.
Proof first, then the password.
Try the live card at identitychallengecard.avatier.com.
Lösenordsåterställning i självbetjäning
En utelåst medarbetare löser det själv. Kortet bevisar vem hen är innan lösenordet ändras, så återställningen kräver inget samtal till helpdesken — och den fungerar även när telefonen är urladdad, utan täckning eller ligger kvar i skåpet.
Testa det live
Finns även
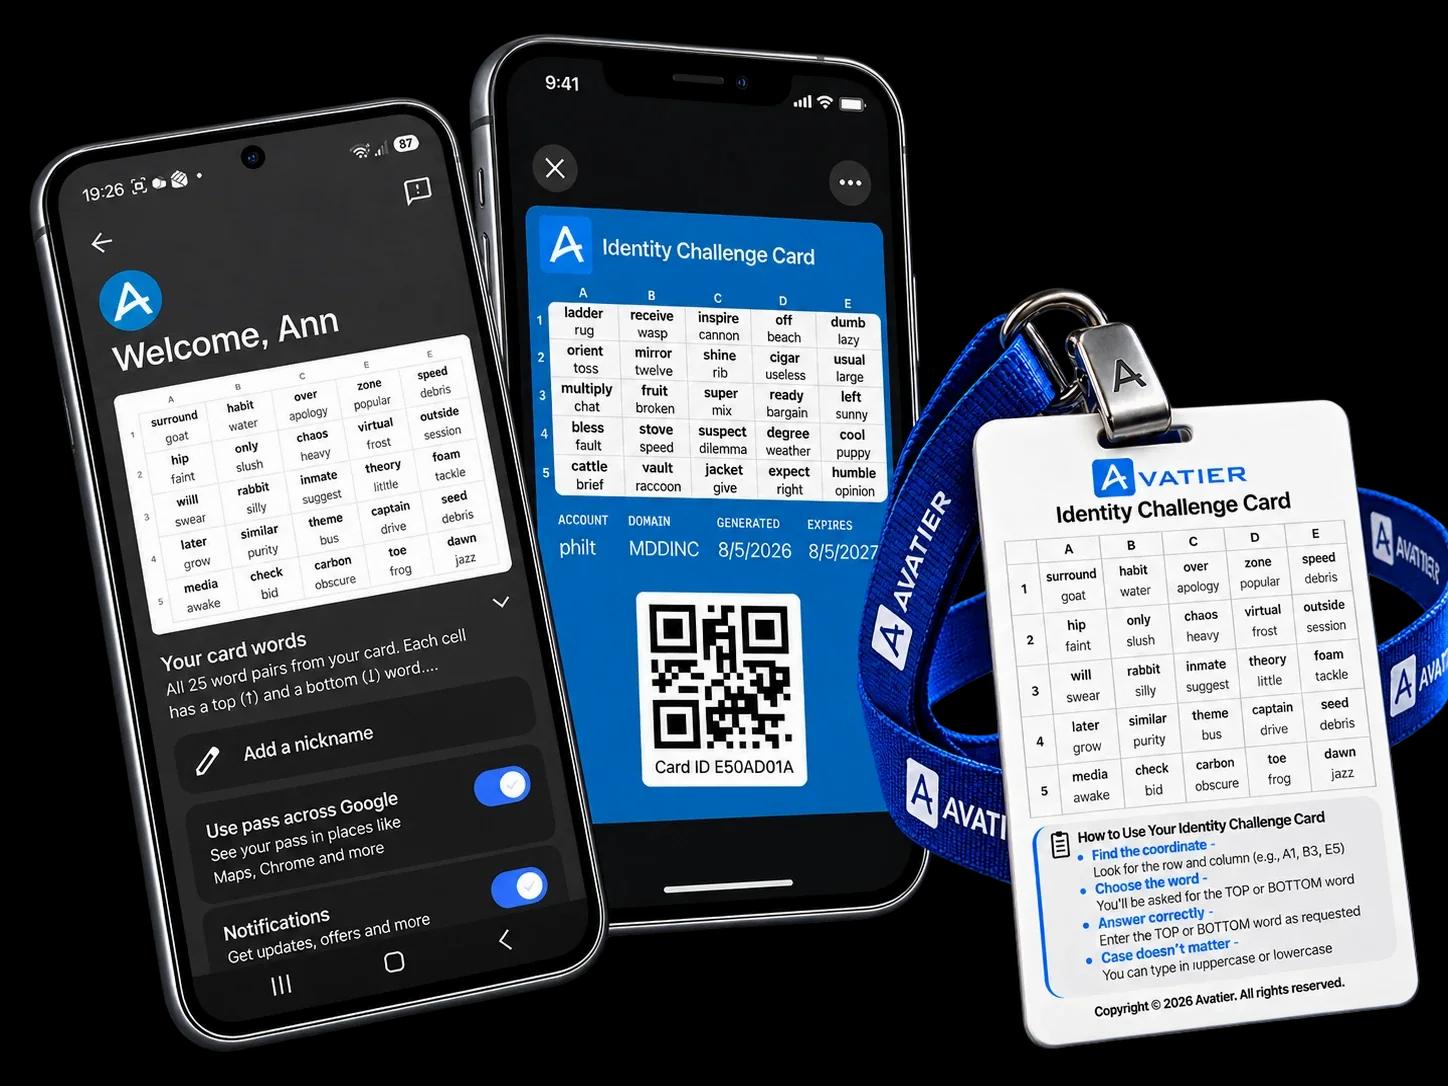
Identity Challenge Card för mobila plånböcker
Mänsklig verifiering i fickan. Lägg till kortet i Apple Wallet, Google Wallet eller Samsung Wallet för snabb åtkomst och en säker reservidentitet, redo när standard-MFA fallerar — vid sidan av det tryckta kortet, inte i stället för det.
- Åtkomst redo för plånboken
- Mänsklig verifiering
- Reserv-MFA när det gäller
- Verifiering av officiell id-handling (kommer snart)
Ge varje medarbetare en reservidentitet.
Enhetsberoende MFA Kan Inte Skydda De Utan Enhet
Varje MFA-produkt på marknaden antar en betrodd enhet tillgänglig vid autentisering. Det antagandet är falskt för majoriteten av arbetsstyrkan.
80 % av den globala arbetsstyrkan är utan skrivbord. Fabriker, sjukhus, fältservice, detaljhandel, logistik, utbildning, byggande — arbetarna som håller verksamheten igång bär sällan en företagstelefon, och de som gör det kan inte använda den på golvet.
Resultatet är ett dokumenterat täckningsgap. Organisationer skriver MFA-undantag för arbetare de inte når. De undantagen är angreppsytan som motståndare kartlägger först.1,2,3
80 percent
80 % av världens arbetsstyrka är utan skrivbord
2,7 miljarder arbetare världen över sitter inte vid ett skrivbord, bär ingen företagstelefon och kan inte installera en autentiseringsapp — och de utgör arbetsstyrkan som de flesta organisationer lämnar otäckt.
20 industries
Industries
5 to 88 percent
Device MFA reach
Deviceless MFA stänger det röda. Enhetsberoende MFA kan inte nå det utan telefon, app, token eller nätverk.
For the CFO: every uncovered frontline worker is an uninsured breach vector — one stolen credential from a seven-figure incident, a denied cyber-policy claim, and an audit finding that pushes your next renewal. Deviceless MFA is how that math stops working against you.
We'll map your coverage gap and what it's costing you today.
Den Iranska Handala-Attacken mot Stryker Är Existensberättigandet för Deviceless MFA.
Handala är Iran-allierad. De vill inte ha lösensumma — de vill ha er offline.
Statsallierade wiper-grupper förhandlar inte; de bygger nyttolaster gjorda för att hålla personalen utelåst. Sedan ringer telefonen hos er servicedesk. ”Det här är John från kardiologin — jag behöver min åtkomst tillbaka, nu.” Hur vet teknikern i luren att det verkligen är John — och inte angriparen som redan tagit över Johns telefon?
Enhetsberoende MFA vs Deviceless Autentisering
Enhetsberoende MFA
Deviceless Autentisering
Med detta reservidentitetslager skulle Strykers återuppbyggnad tagit dagar, inte veckor.
Tre Faktorer. Noll Enhetsberoende.
Deviceless MFA löser tre oberoende faktorer — alla lokalt, alla utan enhet, alla på mindre än 10 sekunder.
Challenge Card-Faktor
Ett tryckt rutnät av ordpar. Vid inloggning efterfrågar systemet en specifik koordinat — användaren läser svaret direkt från kortet. Inget nätverksanrop. Ingen enhet.
Privat Kunskapsfaktor
En kort PIN som endast användaren känner till. Policybunden till kortet och verifierad i minne så att replay och brute-force saknar yta.
Identitetsankarfaktor
Användarens katalogidentitet — Employee ID, bricka eller SCIM-levererad principal. Binder challenge till en specifik person, med fullständigt revisionsspår.
Se Deviceless Autentisering. Prova. Förstå på 60 Sekunder.
Self Enrollment or Auto Enroll Everyone at Once.
En berättad rundtur genom Deviceless MFA, kortet och den lokala tre-faktor-lösningen.
Detta Är Deviceless MFA. Prova Det.→
Ingen registrering. Ingen nedladdning. Lös en tre-faktor challenge live mot ett tryckt kort, precis här — samma flöde som en arbetare kör under ett identitetsavbrott.
Ingen telefon krävs
Ingen app krävs
Inget nätverk krävs
Ingen hårdvarutoken krävs
Inget beroende av komprometterade system
Fungerar på alla språk, inklusive RTL och CJK
| # | A | B | C | D | E |
|---|---|---|---|---|---|
| 1 | INSTALL POWDER | GARDEN BRIDGE | MARBLE SILVER | ROCKET WINDOW | GUITAR CASTLE |
| 2 | PLANET ANCHOR | TURTLE FOREST | BASKET TEMPLE | VELVET PIRATE | COTTON DRAGON |
| 3 | CANYON MAGNET | PUZZLE ORANGE | VIOLET BEACON | COPPER JUNGLE | CARPET MONKEY |
| 4 | HARBOR KNIGHT | VISION QUARTZ | JASPER WILLOW | SUMMIT STREAM | PARROT FABRIC |
| 5 | MEADOW COBALT | FABRIC SPHINX | FALCON BINARY | ORCHID PRISM | LANTERN OXYGEN |
Koordinat C2 — Övre Ord
Din PIN 1234
Employee ID EMP-48291
Så Fungerar Tre Faktorer
· Challenge Card-Faktor — Hitta koordinaten (t.ex. A1, B3) och skriv in ÖVRE eller NEDRE ordet
· Privat Kunskapsfaktor — Läs din 4-siffriga PIN och skriv in den i PIN-fältet
· Identitetsankarfaktor — Ditt Employee ID verifieras automatiskt
· Alla tre faktorer krävs — ord och PIN måste vara rätt för åtkomst
· Ny challenge — Tryck 'Nytt Spel' för slumpmässig koordinat och PIN
Affärsvärdet av Deviceless MFA Mappat till Vem som Köper
Varje intressent får ett annat resultat. Identity Challenge Card är den sällsynta kontroll där CISO, CIO, CFO, VD, service desk och analytiker var och en får sitt eget svar.
Redo att stänga dina efterlevnadsgap med Deviceless MFA?
Boka en demo anpassad efter din arbetsstyrka — vi kartlägger dina undantag mot en utrullningsplan innan du lägger på.
Byggd för Global Arbetsstyrka
Identity Challenge Card levereras på 34 språk, inklusive arabiska och hebreiska RTL och kinesiska, japanska och koreanska CJK. Samma kort, samma tre-faktor-flöde — lokaliserat för varje arbetare.
Deviceless MFA, Betrodd i Reglerade Miljöer
Utformad från dag ett för CMMC, HIPAA, PCI-DSS, GDPR och FERPA-laster. Tre arkitektoniska pelare gör efterlevnadshistorien enklare än enhetsbunden MFA, inte svårare.
Integritet genom Arkitektur
Noll personuppgifter på autentiseringsmekanismen
- Inget telefonnummer, biometri eller personlig data rör kortet
- Kortets innehåll är ogenomskinligt utan användarens PIN
- Noll GDPR-exponering från autentiseringskanalen
- Ingen tredjepartsbehandlare mellan användare och challenge
- Återkallelse är omedelbar — ingen uppströmsrensning
Fullständiga Livscykelkontroller
Styrd utgivning, återkallelse och revision
- Varje kort utfärdas via det befintliga IGA-arbetsflödet
- Varje challenge och återutgivning skriver en oföränderlig revisionsregistrering
- Utgångsdatum och återregistreringsfönster policy-tvingade
- Återutgivning med identitetsverifiering stänger social-engineering-vägen
- Rollseparation mellan utfärdare, godkännare och revisor
Replay-säker genom Design
Ingen push, ingen replay, ingen delad hemlighet
- Inga push-notifikationer — push fatigue har ingen yta
- Varje koordinatvärde är engångs — replay är strukturellt omöjligt
- Air-gapped verifiering — ingen nätverksangreppsyta
- Ingen TOTP-delad hemlighet att exfiltrera
- Offline-verifiering utan delad hemlighet att stjäla
Erkänd på Gartner Peer Insights
4.4
Baserat på 14 verifierade omdömen om AvatierIdentity Governance and Administration
Läs omdömena på Gartner Peer Insights


Ladda ner White Paper + Datablad
Det fullständiga kategoriargumentet, Stryker-återhämtningsberättelsen och produktdatabladet — tre PDF:er för CISO-, CIO- och styrelsepaketet.
Vanliga Frågor
Samma frågor dyker upp i varje CISO-, CIO-, CFO-, VD-, service desk- och analytikersamtal. Svar nedan — välj din profil.
Enhetslös MFA för 100 % av arbetsstyrkan
Vad är egentligen Deviceless MFA — och hur skiljer sig Identity Challenge Card från all annan MFA?
Är ett tryckt kort verkligen säkert? Ett förlorat kort betyder komprometterad inloggning.
Vi har redan MFA. Varför lämnar vår lösning ett dokumenterat gap?
Kan push bombing eller replay fungera mot detta?
Se Var Deviceless MFA Passar in i din Miljö
Ingen förpliktelse · svar samma dag
Prata med teamet bakom Identity Challenge Card — den första Deviceless MFA i produktion.


Further reading
Related from the Identity Challenge Card library
Phishing-Resistant MFA: What CISA and NIST Require and How to Deploy It in an Enterprise
Phishing-resistant MFA is the term CISA, NIST 800-63B Rev. 4, and Executive Order 14028 use for the authentication category that survives the attack patterns that defeated SMS, OTP, and push-approval MFA. The 2026 enterprise reference on what qualifies, what doesn't, and the deployment architecture across mixed workforces.
Read more
Beyond Foundational MFA in 2026: The Recovery Channel Gap
Phishing-resistant MFA is the right answer for the front door. It does not protect the recovery channel, which is where the 2026 attacks are landing.
Read more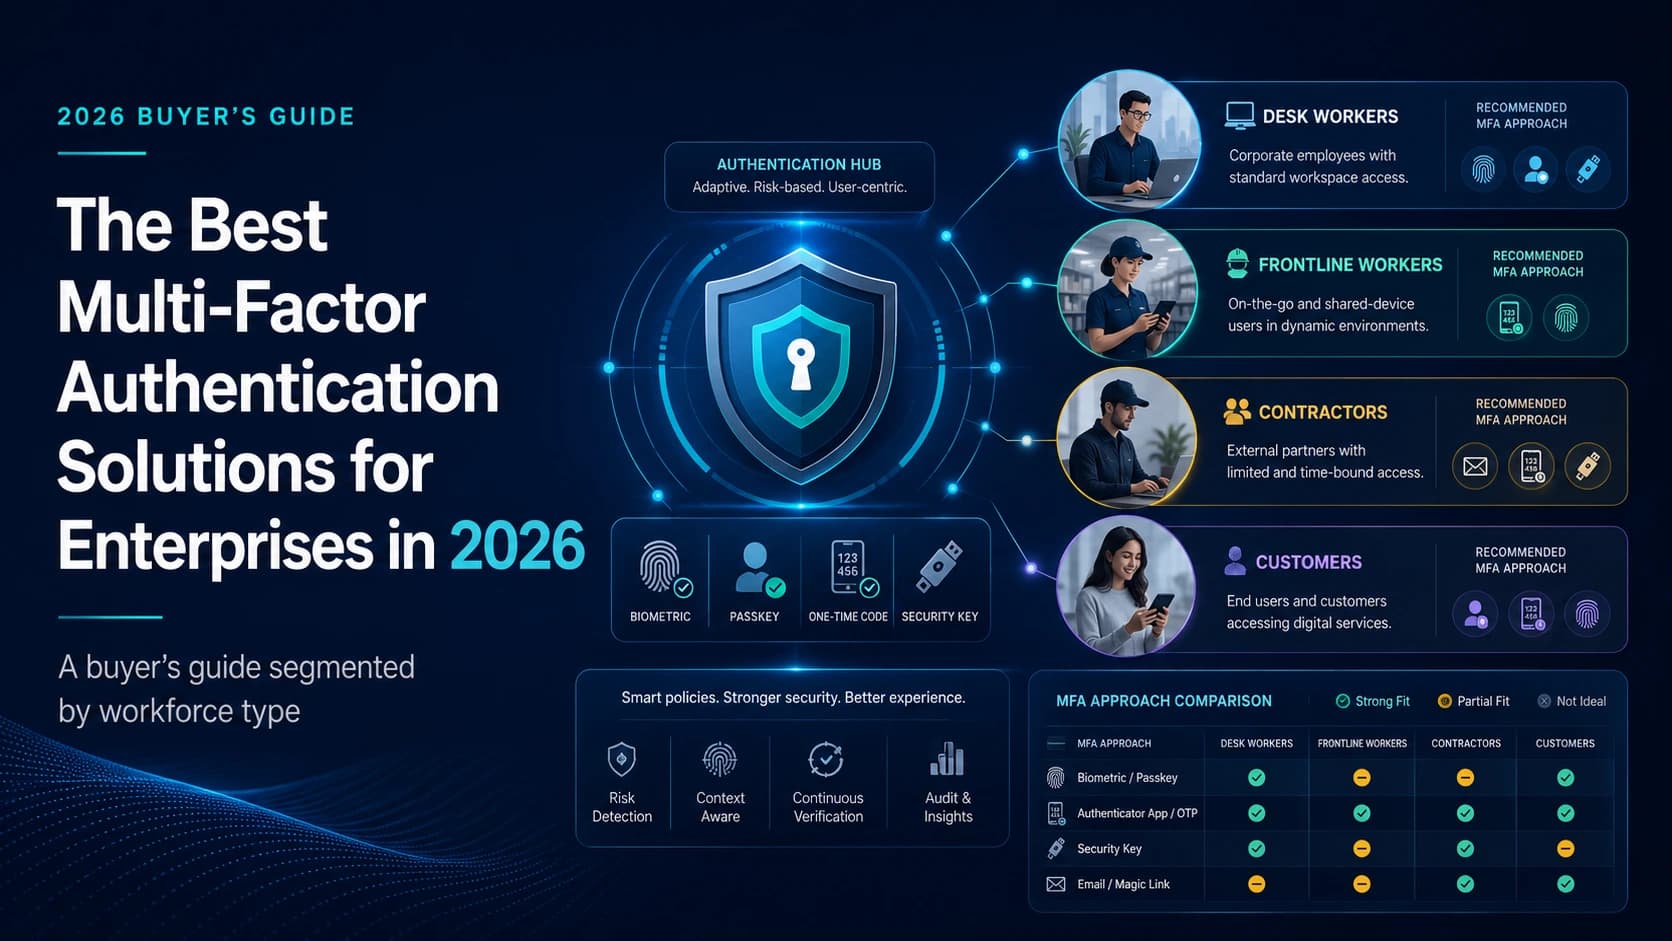
Best MFA Solutions for Enterprise in 2026, Compared by Workforce Type
A 2026 buyer's guide to enterprise MFA solutions, segmented by workforce type. Compare 12 vendors across desk, frontline, contractor, and customer use cases.
Read more